
AI Act : champ d'application, qui est concerné et qui en sort (article 2)
AI Act : champ d’application, qui est concerné et qui en sort (article 2)
Section intitulée « AI Act : champ d’application, qui est concerné et qui en sort (article 2) »L’article 2 de l’AI Act (Artificial Intelligence Act, règlement (UE) 2024/1689) répond à une seule question : le règlement s’applique-t-il à cet acteur et à ce système d’IA (intelligence artificielle) ? Il le fait avec un paragraphe de territorialité très large et une série d’exclusions étroites, chacune livrée avec la condition qui la fait tomber. Position défendue ici : se présumer dans le champ, et traiter toute exclusion comme un état à surveiller, jamais comme un statut acquis.
→ Lire l’explication complète de la marmotte
Article 2 de l’AI Act : état du texte et prérequis de lecture
Section intitulée « Article 2 de l’AI Act : état du texte et prérequis de lecture »Le chapitre I du règlement, article 2 compris, s’applique depuis le 2 février 2025 (article 113). Les autres échéances sont détaillées sur la page calendrier de l’AI Act. La question du champ se pose donc déjà, y compris pour des obligations qui n’entrent en application que plus tard.
État du texte au 10 octobre 2026 : le règlement (UE) 2026/1744, volet IA de l’omnibus numérique, publié au Journal officiel le 24 juillet 2026 et en vigueur depuis le 27 juillet 2026, a remplacé le paragraphe 2 et ajouté un paragraphe 13. Les paragraphes 1 et 3 à 12 n’ont pas bougé. Ces deux points sont présentés plus bas en paraphrase : la formulation exacte se lit dans la version consolidée du texte officiel sur EUR-Lex, pas ici.
Trois prérequis conditionnent la lecture de l’article 2. Sans eux, le test de champ donne une réponse au hasard.
- Un inventaire des systèmes et des modèles. Le test se fait système par système, pas organisation par organisation. Une même entité peut être dans le champ pour un outil et hors champ pour un autre.
- La distinction entre système d’IA et modèle d’IA à usage général. Les exclusions ne visent pas toujours les deux : le paragraphe 12 (logiciel libre) parle de systèmes, le paragraphe 6 (recherche) de systèmes et de modèles.
- Les deux déclencheurs définis à l’article 3 (points 9 à 11). La mise sur le marché est la première mise à disposition sur le marché de l’Union, dans le cadre d’une activité commerciale, à titre onéreux ou gratuit. La mise en service est la fourniture du système pour une première utilisation dans l’Union, directement au déployeur ou pour usage propre. Un outil développé en interne et utilisé en interne est donc mis en service, même si personne ne l’a jamais vendu.
Le compromis central tient en une phrase. Invoquer une exclusion économise toute la conformité aujourd’hui, et se paie par la surveillance permanente de sa condition, parce que chaque exclusion dépend d’un usage et qu’un usage dérive. Le choix dépend d’une question : l’usage du système peut-il changer sans passer par une décision formelle ? Si oui, mieux vaut se traiter comme dans le champ dès le départ. Si non, l’exclusion tient, à condition que quelqu’un soit nommément chargé d’en surveiller la condition.
Territorialité : les sept catégories du paragraphe 1
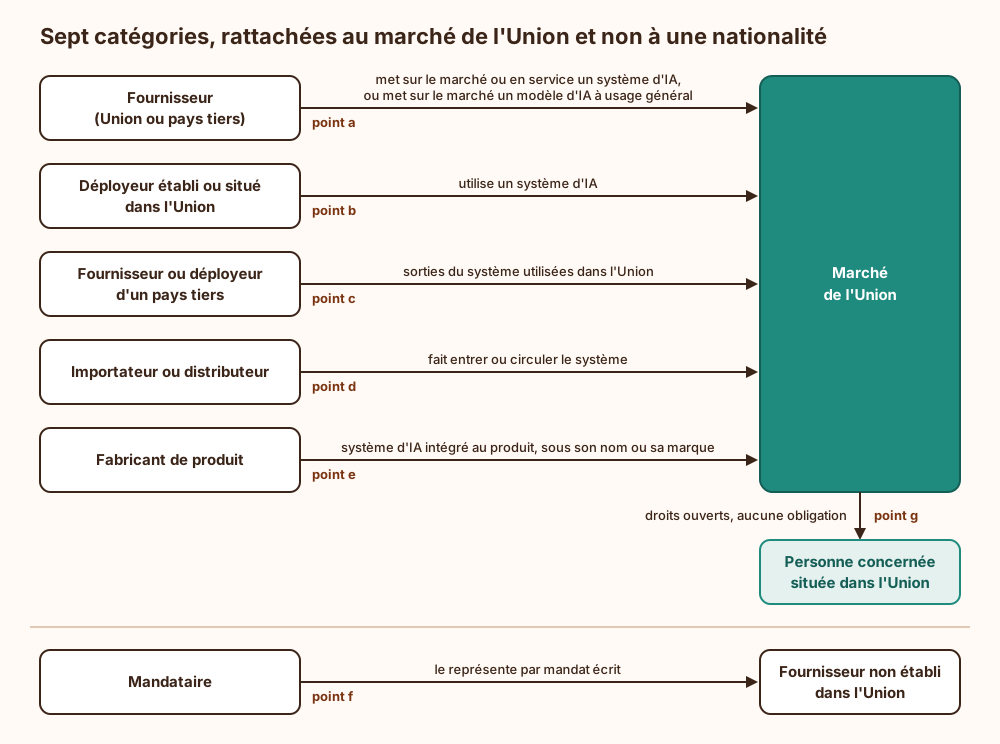
Section intitulée « Territorialité : les sept catégories du paragraphe 1 »Le paragraphe 1 ne raisonne pas sur la nationalité des acteurs mais sur le rattachement au marché de l’Union. Le schéma suivant montre les sept catégories et ce qui relie chacune à ce marché ; la lettre entre crochets renvoie au point correspondant du paragraphe 1.
Quatre points méritent qu’on s’y arrête.
Le point a) ignore le lieu d’établissement du fournisseur. Un fournisseur situé dans un pays tiers qui met son système sur le marché de l’Union est dans le champ au même titre qu’un fournisseur européen. « Le siège est ailleurs » n’a jamais été un argument de conformité, tout au plus une adresse postale.
Le point c) est la clause anti-contournement. Un fournisseur ou un déployeur d’un pays tiers entre dans le champ lorsque les sorties produites par le système sont utilisées dans l’Union. Le considérant 22 donne le cas type : un opérateur de l’Union confie à un opérateur d’un pays tiers une activité qui serait à haut risque, et les résultats reviennent dans l’Union. Délocaliser l’inférence ne fait donc pas sortir du règlement. Le considérant parle de sorties « destinées à être utilisées dans l’Union », là où l’article dit seulement « utilisées ». Le texte ne définit pas plus précisément ce que sont des « sorties utilisées dans l’Union » : aucun seuil, aucun critère de volume ou d’intention n’y figure, et en inventer un serait une mauvaise idée.
Cette portée n’est pas celle du RGPD (règlement général sur la protection des données). Les critères de rattachement sont propres à l’AI Act : mise sur le marché, mise en service, utilisation des sorties dans l’Union. Recopier une analyse de territorialité faite pour les données personnelles donne un résultat faux dans les deux sens.
Les points f) et g) ne créent pas la même chose. Le mandataire existe parce que les fournisseurs établis dans un pays tiers doivent en désigner un dans l’Union, par mandat écrit, avant la mise sur le marché : article 22 pour les systèmes à haut risque, article 54 pour les modèles d’IA à usage général. Les personnes concernées, elles, n’ont aucune obligation. Elles figurent dans la liste parce que le règlement leur ouvre des droits : la réclamation de l’article 85 et le droit à l’explication de l’article 86.
Savoir dans quelle catégorie on tombe, et avec quelles obligations, relève de la page rôles : fournisseur, déployeur et les autres. Ici, la seule question est de savoir si au moins une flèche du schéma existe.
Exclusions de l’article 2 : défense, recherche, usage personnel, logiciel libre
Section intitulée « Exclusions de l’article 2 : défense, recherche, usage personnel, logiciel libre »Les exclusions sont rédigées avec des mots qui ferment : « exclusivement », « uniquement », « strictement », « sauf si ». Chacune a une condition d’entrée et un événement qui la fait tomber, et les deux sont à lire ensemble.
| Exclusion | Paragraphe | Condition | Ce qui la fait tomber |
|---|---|---|---|
| Militaire, défense, sécurité nationale | 3 | Système mis sur le marché, mis en service ou utilisé exclusivement à ces fins, quelle que soit l’entité | Tout usage civil, humanitaire, répressif ou de sécurité publique, même temporaire ; le double usage |
| Coopération internationale répressive et judiciaire | 4 | Autorité publique d’un pays tiers ou organisation internationale, dans le cadre d’un accord avec l’Union ou un État membre | L’absence de garanties adéquates pour les droits fondamentaux et les libertés des personnes |
| Recherche et développement scientifiques | 6 | Système ou modèle spécifiquement développé et mis en service uniquement à cette fin | Une mise sur le marché ou une mise en service pour un autre usage |
| Recherche, essai et développement avant commercialisation | 8 | Activité antérieure à la mise sur le marché ou à la mise en service | La mise sur le marché, la mise en service, ou un essai en conditions réelles |
| Usage personnel | 10 | Déployeur personne physique, activité strictement personnelle et non professionnelle | Tout usage professionnel, quel que soit le compte utilisé |
| Licence libre et ouverte | 12 | Système d’IA publié sous une telle licence | Mise sur le marché ou en service comme système à haut risque, ou relevant de l’article 5 ou de l’article 50 |
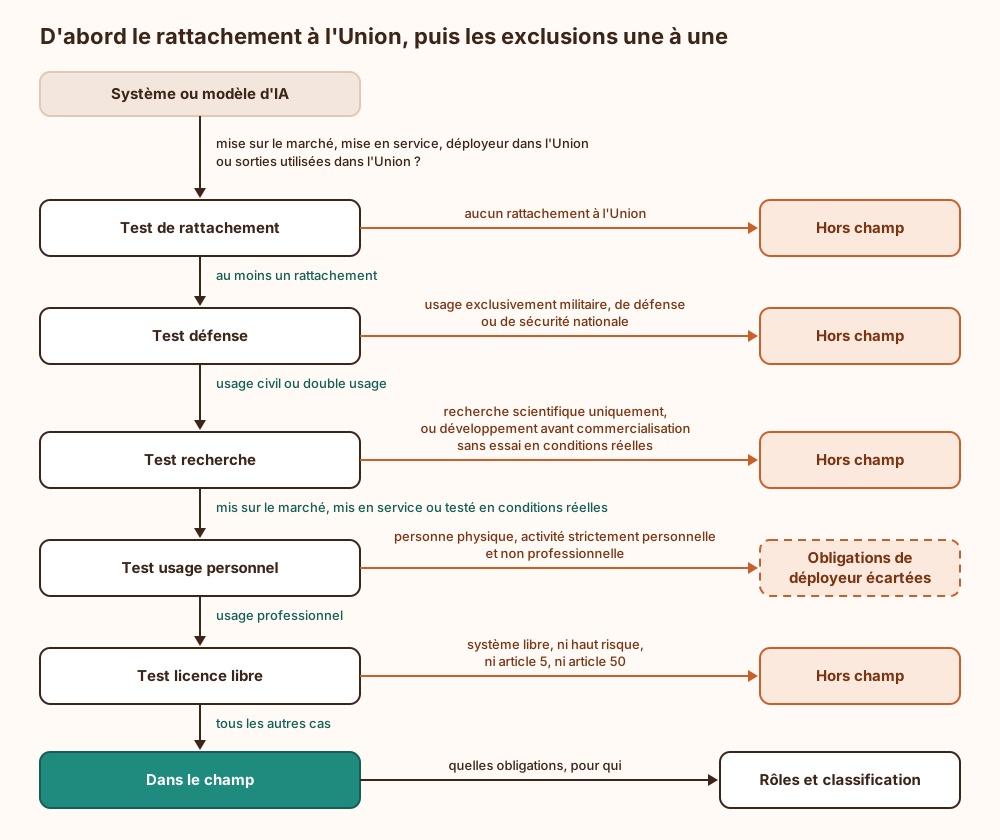
L’arbre suivant enchaîne le test de territorialité puis les exclusions, dans l’ordre où il est raisonnable de les examiner. Chaque branche « hors champ » porte sa condition entre crochets.
Défense et sécurité nationale : le poids du mot « exclusivement »
Section intitulée « Défense et sécurité nationale : le poids du mot « exclusivement » »Le paragraphe 3 pose deux choses. D’abord, le règlement ne s’applique pas aux domaines hors du droit de l’Union et ne touche pas aux compétences des États membres en matière de sécurité nationale. Ensuite, il exclut les systèmes d’IA si et dans la mesure où ils sont mis sur le marché, mis en service ou utilisés, avec ou sans modifications, exclusivement à des fins militaires, de défense ou de sécurité nationale, quel que soit le type d’entité. Un industriel privé peut donc en bénéficier, et une administration peut ne pas en bénéficier : c’est la finalité qui compte, pas l’uniforme.
Le considérant 24 referme la porte de deux façons. Un système mis sur le marché pour la défense puis utilisé, temporairement ou définitivement, à des fins civiles, humanitaires, répressives ou de sécurité publique rentre dans le champ, et l’entité qui l’utilise ainsi doit veiller à sa mise en conformité. Un système mis sur le marché ou en service à la fois pour des fins exclues et pour des fins non exclues, le double usage, reste dans le champ, et son fournisseur doit respecter le règlement.
Le même considérant rattache la sécurité nationale à la responsabilité de chaque État membre (article 4, paragraphe 2, du traité sur l’Union européenne). Lecture de cette page, que le texte n’écrit pas en toutes lettres : la cybersécurité d’une entreprise ou d’une administration ordinaire n’est pas de la « sécurité nationale » au sens de cette exclusion. Baptiser un outil de détection « souverain » ne change pas son régime juridique, seulement sa plaquette.
Le paragraphe 3 couvre aussi le cas symétrique du point c) : un système qui n’est ni mis sur le marché ni mis en service dans l’Union, mais dont les sorties y sont utilisées exclusivement à ces fins, reste exclu.
Recherche : deux exclusions, une seule sortie
Section intitulée « Recherche : deux exclusions, une seule sortie »Le paragraphe 6 exclut les systèmes et modèles spécifiquement développés et mis en service uniquement à des fins de R&D (recherche et développement) scientifiques, ainsi que leurs sorties. Le paragraphe 8 exclut les activités de recherche, d’essai et de développement menées avant la mise sur le marché ou la mise en service, tout en rappelant que ces activités restent soumises au reste du droit de l’Union.
Les deux exclusions tombent au même endroit. Le considérant 25 le dit sans détour : l’exclusion est sans préjudice de l’obligation de se conformer au règlement lorsqu’un système est mis sur le marché ou mis en service à la suite de cette activité de recherche. Or le prototype de recherche est souvent l’objet le plus durable d’un système d’information ; le jour où il sert de vrais utilisateurs, le paragraphe 6 n’est plus invocable.
Le paragraphe 8 ajoute une limite propre : les essais en conditions réelles ne sont pas couverts. Ils relèvent des articles 57 à 61 (bacs à sable réglementaires, et article 60 pour les essais menés hors bac à sable).
Usage personnel : une exclusion limitée aux obligations du déployeur
Section intitulée « Usage personnel : une exclusion limitée aux obligations du déployeur »Le paragraphe 10 écarte les obligations des déployeurs qui sont des personnes physiques utilisant un système d’IA dans une activité strictement personnelle et non professionnelle. Il confirme la définition du déployeur à l’article 3, point 4, qui exclut déjà cet usage. La portée est étroite : le fournisseur du système utilisé reste, lui, pleinement dans le champ.
Le piège est connu. Un salarié qui se sert de son compte personnel d’assistant IA pour son travail n’est pas dans une activité strictement personnelle : l’usage est professionnel, et c’est l’organisation sous l’autorité de laquelle le système est utilisé qui est déployeur. La qualification se lit sur la page rôles, ses conséquences pour un système à haut risque sur la page obligations du déployeur.
Logiciel libre : système d’IA contre modèle à usage général
Section intitulée « Logiciel libre : système d’IA contre modèle à usage général »Le paragraphe 12 exclut les systèmes d’IA publiés sous licence libre et ouverte, sauf s’ils sont mis sur le marché ou mis en service comme systèmes à haut risque, ou comme systèmes relevant de l’article 5 (pratiques interdites) ou de l’article 50 (transparence). Un chatbot publié sous licence libre reste donc soumis à l’article 50.
Pour les modèles d’IA à usage général, le mécanisme est différent : il ne s’agit pas d’une exclusion du champ mais d’un allègement. Le schéma suivant sépare les trois objets que le mot « libre » recouvre, et ce qui reste dû pour chacun.
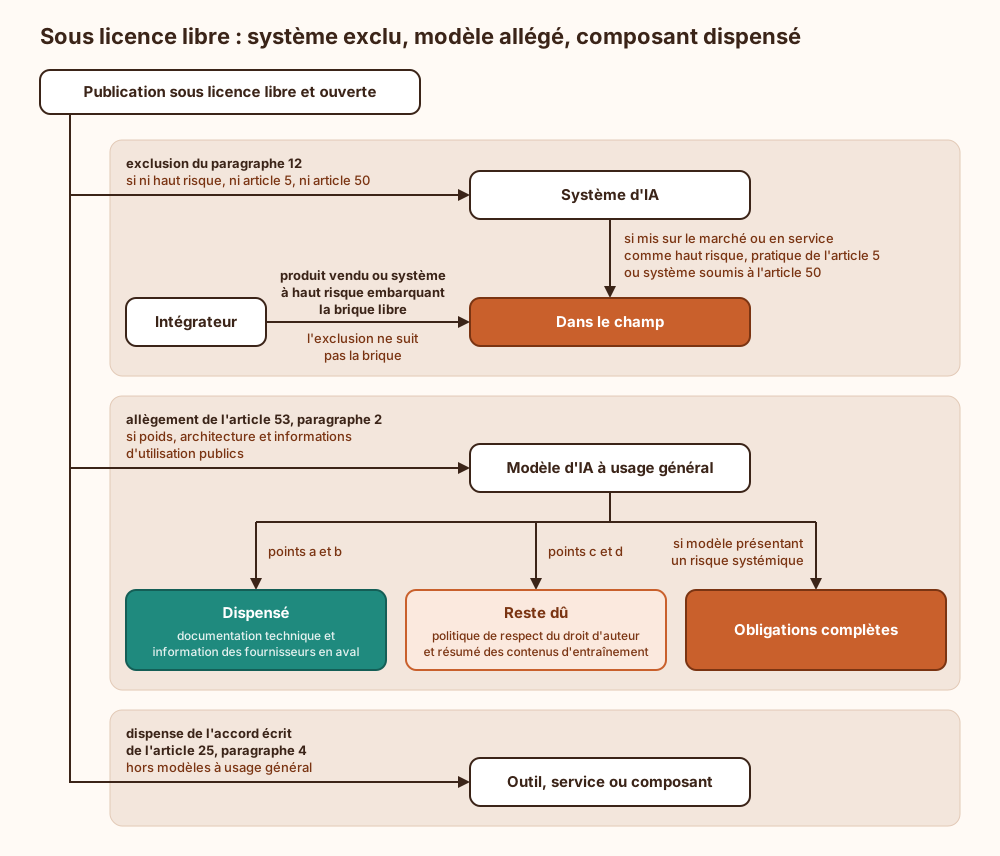
Deux conséquences en découlent. Le considérant 103 précise qu’un composant fourni contre paiement ou monétisé autrement (soutien technique ou autres services liés au composant, plateforme logicielle, utilisation de données personnelles à d’autres fins que la sécurité, la compatibilité ou l’interopérabilité du logiciel) ne bénéficie pas des exceptions du libre, sauf transactions entre micro-entreprises. La simple mise à disposition dans un dépôt ouvert n’est pas, en soi, une monétisation. Et l’exclusion s’attache à celui qui publie, pas à celui qui intègre : embarquer un modèle ou un outil libre dans un produit commercialisé ou dans un système à haut risque ne fait pas sortir l’intégrateur du champ. « C’est open source » décrit une licence, pas un régime juridique. Les détails sont sur les pages modèles à usage général et risque systémique.
Produits réglementés : paragraphes 2 et 13 après l’omnibus
Section intitulée « Produits réglementés : paragraphes 2 et 13 après l’omnibus »Le paragraphe 2, dans sa rédaction issue du règlement (UE) 2026/1744, traite les systèmes à haut risque au sens de l’article 6, paragraphe 1, liés à des produits couverts par la législation d’harmonisation de l’annexe I, section B (aviation civile, véhicules, équipements marins, ferroviaire, entre autres). Pour eux, seuls s’appliquent l’article 6, paragraphe 1, le nouvel article 60 bis sur les essais en conditions réelles de ces systèmes, et les articles 102 à 112. Les articles 57, 58 et 59 sur les bacs à sable réglementaires ne s’appliquent que dans la mesure où les exigences du haut risque ont été intégrées dans cette législation sectorielle. La rédaction d’origine était plus courte : article 6, paragraphe 1, articles 102 à 109, article 112, et le seul article 57.
L’omnibus a aussi déplacé le règlement (UE) 2023/1230 sur les machines de la section A vers la section B de l’annexe I, ce qui change le régime des systèmes concernés. Ce point est traité sur la page classification à haut risque.
Le paragraphe 13, nouveau, ouvre une possibilité et rien de plus. Pour les systèmes à haut risque de l’article 6, paragraphe 1, l’application de certaines exigences ou obligations des articles 9 à 15 et 17 à 25 peut être limitée lorsque, et dans la mesure où, la législation d’harmonisation de l’annexe I, section A, prévoit un niveau de protection équivalent ou supérieur de la santé, de la sécurité ou des droits fondamentaux, et où cette limitation ne réduit pas le niveau global de protection du règlement. La Commission doit adopter des actes délégués avant le 2 août 2027 pour préciser les systèmes visés, les exigences limitées, les conditions et la portée.
Règle de lecture : tant que ces actes délégués ne sont pas adoptés, le paragraphe 13 ne dispense de rien. Bâtir une feuille de route sur un allègement qui n’existe pas encore revient à dimensionner un cluster sur une promesse de remise.
Hors champ de l’AI Act : ce que l’article 2 ne garantit pas
Section intitulée « Hors champ de l’AI Act : ce que l’article 2 ne garantit pas »Sortir du champ de l’AI Act ne fait sortir de rien d’autre. L’article 2 le dit lui-même dans quatre paragraphes.
- Paragraphe 7. Le droit de l’Union sur les données personnelles, la vie privée et la confidentialité des communications continue de s’appliquer. Le règlement n’a pas d’incidence sur le RGPD, le règlement (UE) 2018/1725, la directive 2002/58/CE ni la directive (UE) 2016/680, sans préjudice de l’article 10, paragraphe 5, et de l’article 59.
- Paragraphe 9. Le règlement s’entend sans préjudice des autres actes de l’Union sur la protection des consommateurs et la sécurité des produits.
- Paragraphe 5. Les règles de responsabilité des prestataires intermédiaires du chapitre II du règlement (UE) 2022/2065, le DSA (Digital Services Act), ne sont pas affectées.
- Paragraphe 11. L’Union et les États membres peuvent maintenir ou introduire des dispositions plus favorables aux travailleurs sur l’utilisation de l’IA par les employeurs, y compris par convention collective.
Un modèle de recherche entraîné sur des données personnelles reste donc un traitement soumis au RGPD. Un système exclu au titre de la défense tourne toujours sur une infrastructure qui peut relever de NIS 2 (Network and Information Security, directive (UE) 2022/2555). L’empilement de ces textes est traité sur la page articulation avec NIS 2, CRA et RGPD.
L’inverse est tout aussi vrai, et se dit moins souvent : être dans le champ ne dit rien de la charge. L’article 2 ne dit ni quel rôle on occupe, ni si le système est à haut risque. Beaucoup de systèmes dans le champ portent peu d’obligations, parfois guère plus que la maîtrise de l’IA. Le test de champ est un filtre d’entrée, pas un diagnostic.
Qualification du champ d’application : erreurs fréquentes et registre de périmètre
Section intitulée « Qualification du champ d’application : erreurs fréquentes et registre de périmètre »L’article 2 n’a pas de surface d’attaque au sens cryptographique, mais il a des modes de défaillance, et ils se répètent. Chacun produit un faux « hors champ ».
- « Ce n’est pas vendu, donc pas sur le marché. » Faux deux fois : la mise à disposition gratuite compte, et l’usage propre d’un système développé en interne est une mise en service.
- « Le fournisseur est hors de l’Union. » Le point a) s’en moque, le point c) aussi.
- « L’inférence tourne ailleurs. » Si les sorties sont utilisées dans l’Union, le point c) s’applique ; c’est son rôle.
- « C’est de la sécurité, donc de la sécurité nationale. » L’exclusion vise une compétence des États membres et un usage exclusif, pas la cybersécurité d’une entreprise ou d’une administration ordinaire.
- « C’est encore de la recherche. » Vrai jusqu’au premier utilisateur réel ou au premier essai en conditions réelles.
- « C’est libre. » Le système libre garde les limites du paragraphe 12, le modèle libre n’a qu’un allègement, et l’intégrateur ne bénéficie ni de l’un ni de l’autre.
- « C’est le compte personnel du collaborateur. » L’usage est professionnel, le déployeur est l’employeur.
La contre-mesure est un registre de périmètre, tenu système par système et adossé à l’inventaire. Pour chaque entrée : le rattachement du paragraphe 1 retenu ou écarté, l’exclusion invoquée avec son numéro de paragraphe, la condition dont elle dépend, l’événement qui la ferait tomber, un responsable nommé et une justification datée. Une exclusion sans responsable n’est pas une exclusion, c’est un oubli avec un numéro de paragraphe.
Côté exploitation, le registre vit par ses déclencheurs de revue, pas par une relecture annuelle rituelle. Sont à câbler dans la gestion des changements :
- un changement de finalité ou l’ouverture à une nouvelle population d’utilisateurs ;
- le passage d’un environnement d’expérimentation à un service réel ;
- un changement de licence ou de modèle économique autour d’un composant libre ;
- l’intégration d’un système ou d’un modèle dans un produit vendu ;
- un premier client, un premier utilisateur ou une première utilisation des sorties dans l’Union ;
- une modification du texte lui-même. L’omnibus a montré que l’article 2 bouge : la version consolidée se relit à chaque acte modificatif, et l’adoption des actes délégués du paragraphe 13 se vérifie à la source.
La justification datée se conserve. Le jour où une autorité ou un client demande pourquoi un système a été considéré hors champ, la réponse doit exister ailleurs que dans une mémoire.
Exemple : trois situations fictives passées au crible de l’article 2
Section intitulée « Exemple : trois situations fictives passées au crible de l’article 2 »Les trois cas ci-dessous sont inventés et servent à dérouler le raisonnement, pas à qualifier une situation réelle. Pour un cas concret, la référence reste le texte officiel et l’avis d’un juriste. Le schéma montre, pour chaque acteur, le flux qui le rattache à l’Union et le point ou paragraphe qui en découle.
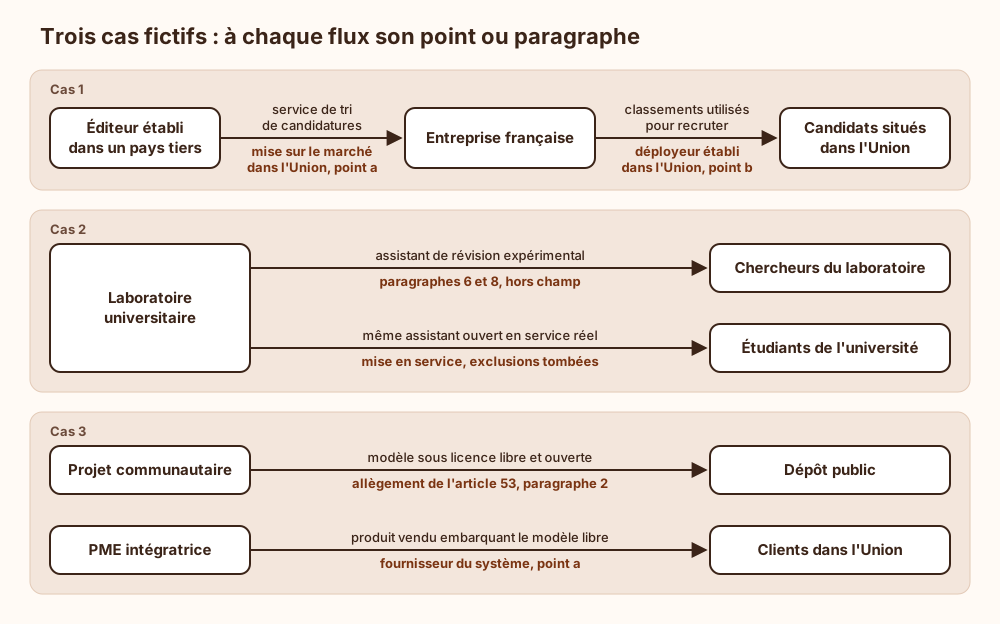
L’éditeur hors de l’Union. Le service de tri de candidatures est proposé à une entreprise française : l’éditeur met un système d’IA sur le marché de l’Union et entre dans le champ par le point a), où qu’il soit établi. Même s’il contestait la mise sur le marché, les classements sont utilisés en France et le point c) le rattraperait. L’entreprise française est déployeur au titre du point b). Si le système est à haut risque, question traitée sur la page classification, l’éditeur doit avoir désigné un mandataire dans l’Union par mandat écrit avant la mise sur le marché (article 22). La variante du modèle consommé à distance est détaillée sur la page déployer un modèle via une interface de programmation.
Le laboratoire universitaire. Tant que l’assistant n’est utilisé que par les chercheurs, pour la recherche, les paragraphes 6 et 8 le tiennent hors champ (le RGPD continue de s’appliquer si des données personnelles sont en jeu). Le jour où il est ouvert aux étudiants comme service réel, il est mis en service : le considérant 25 ferme l’exclusion. Le laboratoire se retrouve dans le champ, et un assistant qui dialogue avec des personnes appelle la lecture de l’article 50. Rien n’a changé dans le code : seule la population d’utilisateurs a changé, et c’est pour cela que le déclencheur doit figurer dans le registre.
La PME (petite ou moyenne entreprise) intégratrice. Le projet communautaire qui publie le modèle bénéficie de l’allègement de l’article 53, paragraphe 2, si les conditions de publication sont réunies et hors risque systémique. La PME, elle, vend un produit qui embarque ce modèle : elle met un système d’IA sur le marché sous son nom et entre dans le champ par le point a). La licence du modèle ne se transmet pas au produit comme un régime d’exception. Si le produit relève du haut risque, de l’article 5 ou de l’article 50, les obligations correspondantes s’appliquent en entier.
Un service gratuit échappe-t-il au champ d’application de l’AI Act ?
Section intitulée « Un service gratuit échappe-t-il au champ d’application de l’AI Act ? »Non. La mise sur le marché couvre la mise à disposition dans le cadre d’une activité commerciale, à titre onéreux ou gratuit (article 3, points 9 et 10), et la mise en service couvre l’usage propre. La gratuité ne joue que de façon indirecte, pour les composants libres : le considérant 103 retire le bénéfice des exceptions du libre à ce qui est monétisé, y compris par du soutien technique payant ou par l’utilisation de données personnelles.
Être dans le champ de l’AI Act signifie-t-il être à haut risque ?
Section intitulée « Être dans le champ de l’AI Act signifie-t-il être à haut risque ? »Non. L’article 2 décide seulement si le règlement s’applique. Le niveau d’obligations dépend ensuite du rôle occupé et de la classification du système, deux analyses distinctes, traitées sur les pages rôles et classification à haut risque.
Un fournisseur établi hors de l’Union doit-il toujours désigner un mandataire ?
Section intitulée « Un fournisseur établi hors de l’Union doit-il toujours désigner un mandataire ? »L’obligation est posée par l’article 22 pour les systèmes d’IA à haut risque et par l’article 54 pour les modèles d’IA à usage général : mandat écrit, mandataire établi dans l’Union, avant la mise sur le marché. Une exception existe : l’article 54, paragraphe 6, en dispense le fournisseur d’un modèle publié sous licence libre et ouverte, avec ses paramètres, son architecture et ses informations d’utilisation rendus publics, sauf si le modèle présente un risque systémique. Pour un système d’IA hors haut risque, l’article 22 n’impose pas de mandataire. L’article 2 se contente de placer le mandataire dans le champ, au point f).
🐝 Ce qui arrive si on s’en passe
Section intitulée « 🐝 Ce qui arrive si on s’en passe »Sans test de champ tenu à jour, les bascules passent inaperçues. Un système de recherche ouvert à des utilisateurs réels entre dans le règlement sans que personne ne l’ait décidé, donc sans documentation ni rôle attribué. Un fournisseur d’un pays tiers arrive sur le marché de l’Union sans mandataire, alors que la désignation devait précéder la mise sur le marché : le manquement existe dès le premier client. Un intégrateur découvre, face à un client qui demande des preuves, que la brique libre embarquée ne lui apportait aucune exclusion. Et faute de justification datée, il devient impossible de montrer pourquoi un système était tenu pour exclu à un instant donné : la position, même exacte, n’a plus de trace.
🦫 Explication de la marmotte 🍫
Section intitulée « 🦫 Explication de la marmotte 🍫 »La loi européenne sur l’intelligence artificielle commence par dire à qui elle s’adresse. Elle vise d’abord ceux qui fabriquent un programme d’intelligence artificielle et le proposent en Europe, même si leur entreprise est installée ailleurs. Elle vise ensuite ceux qui s’en servent pour leur travail en Europe, ceux qui l’importent ou le revendent, et les entreprises étrangères dont les résultats sont utilisés en Europe. Puis la loi prévoit des sorties. Un programme réservé uniquement à l’armée ou à la sécurité du pays n’est pas concerné. Un programme qui sert seulement à la recherche scientifique non plus, tout comme un programme encore en cours de fabrication. Une personne qui s’en sert pour ses loisirs n’a aucune obligation. Un programme dont le code est offert librement à tous sort aussi, dans certains cas. Chaque sortie a une condition, et tout se joue là. Dès que le programme militaire sert à autre chose, dès que le programme de recherche est ouvert à de vrais utilisateurs, dès que le programme libre sert à une décision sensible ou discute avec le public, la loi s’applique de nouveau. Quand personne ne surveille ce changement, l’organisation se retrouve soumise à des obligations qu’elle n’a pas préparées. Enfin, sortir de cette loi ne fait pas sortir des autres, notamment celle qui protège les données personnelles.
À lire aussi
- AI Act : surveillance après commercialisation et signalement des incidents graves d'une IA à haut risque (articles 72 et 73)Comment outiller la surveillance après commercialisation et le signalement des incidents graves d'un système d'IA à haut risque selon les articles 72 et 73 du règlement (UE) 2024/1689 : collecte, qualification, délais de 2, 10 et 15 jours, gel des preuves.
- AI Act : définition du système d'IA (article 3, point 1)Ce que l'article 3, point 1 de l'AI Act appelle un système d'IA, ses sept éléments, les quatre familles exclues par la Commission et la méthode pour qualifier un logiciel.
- AI Act : sanctions, plafonds d'amende et critères de calcul (articles 99 à 101)Ce que les articles 99 à 101 de l'AI Act fixent en matière de sanctions (plafonds d'amende, critères de calcul, autorités compétentes) et ce qu'ils laissent aux États membres.
- AI Act : analyse d'impact sur les droits fondamentaux (article 27)Ce qu'exige l'article 27 du règlement (UE) 2024/1689, qui doit réaliser l'analyse d'impact sur les droits fondamentaux, avec quel contenu, et comment l'articuler avec l'analyse d'impact relative à la protection des données.
Pages voisines
La citent
AI Act : champ d'application, qui est concerné et qui en sort (article 2)
Elle cite
- Lien dans les deux sens :AI Act : bacs à sable réglementaires et mesures PME (art. 57 à 63)
- Lien dans les deux sens :AI Act : pratiques d'IA interdites par l'article 5 depuis février 2025
- Lien dans les deux sens :AI Act : mandataire, importateur et distributeur d'une IA à haut risque (articles 22 à 24)
- AI Act : articuler les obligations de sécurité avec NIS 2, le CRA et le RGPD
- AI Act : calendrier d'application 2025-2030 et ce qui s'applique déjà
- AI Act : classer un système d'IA à haut risque (article 6, annexes I et III)
- AI Act : fournisseur, déployeur, importateur et requalification en fournisseur
- AI Act : maîtrise de l'IA et obligation de former le personnel (article 4)
- AI Act : transparence des chatbots, hypertrucages et contenus générés (article 50)
- AI Act : modèle d'IA à usage général présentant un risque systémique (articles 51, 52 et 55, annexe XIII)
- AI Act : obligations du déployeur d'une IA à haut risque (article 26)
: les deux pages se citent l’une l’autre.