
Client
Réseau
Programme ou machine qui prend l'initiative d'un échange : il envoie une requête à un serveur, attend la réponse puis l'exploite. Le terme désigne un rôle défini par celui qui ouvre la conversation, pas un type de matériel.
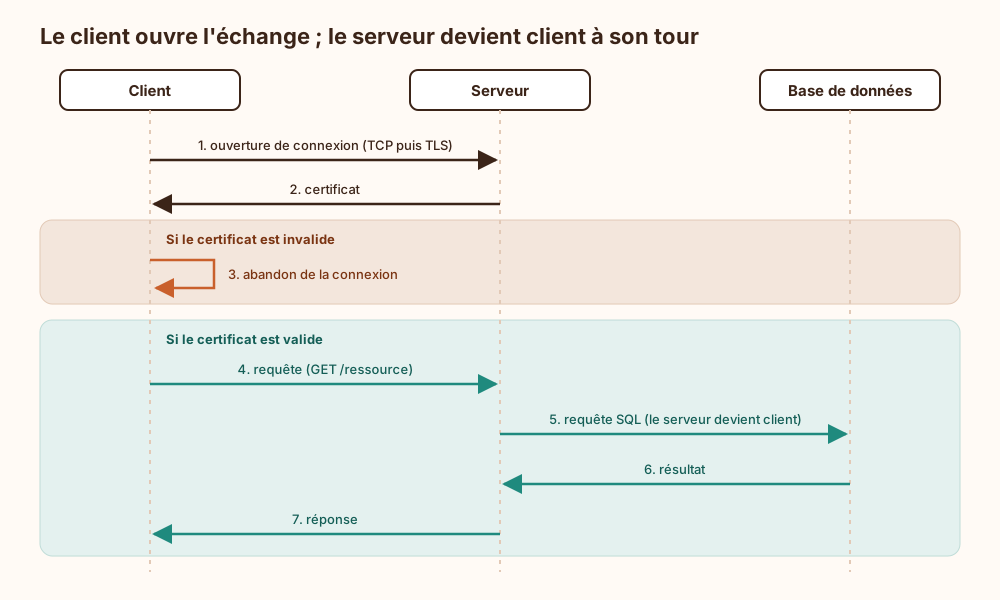
Un rôle, pas une machine : Un même processus peut être serveur pour ses utilisateurs et client de sa base de données, de son annuaire ou d'une API tierce. En réunion, « le client » désigne tour à tour le navigateur, le poste de travail ou celui qui paie la facture, et personne ne demande lequel avant la fin du compte rendu.
Client lourd, client léger : Un client lourd embarque la logique métier et s'installe sur le poste. Un client léger, typiquement un navigateur, délègue l'essentiel au serveur et se contente d'afficher et de transmettre.
Confiance côté client : En TLS, le client vérifie le certificat du serveur ; en mTLS, il présente aussi le sien. Tout ce qui s'exécute chez le client reste modifiable par l'utilisateur : on n'y confie jamais un contrôle de sécurité, on le refait côté serveur.
Explication de la marmotte
Au restaurant, le client passe commande et le serveur apporte le plat. En informatique, les deux mots viennent de là et gardent le même sens. Le client est le programme qui demande quelque chose : un navigateur qui réclame une page, une application de messagerie qui va chercher le courrier. Celui qui reçoit la demande, prépare la réponse et la renvoie s'appelle le serveur. Et un même programme peut changer de rôle d'une seconde à l'autre : le cuisinier qui commande ses légumes à son fournisseur devient client à son tour.
Où ce terme est utilisé
- Cloud IaaS, PaaS, SaaS et modèles de déploiement, qui sécurise quoi (52 occurrences)
- Jetons d'accès liés au certificat client : ce que mTLS ajoute à OAuth (45 occurrences)
- Découverte et enregistrement dynamique de client (42 occurrences)
- Requête d'autorisation poussée et signée (PAR, JAR) (33 occurrences)
- STARTTLS : attaque par retrait, MTA-STS et TLS implicite (29 occurrences)
- DPoP : attacher un jeton d'accès à une clé que le porteur doit prouver détenir (23 occurrences)
- Pièges OAuth 2.1 : PKCE, redirections et scopes (23 occurrences)
- Ce que « hébergé en France » garantit (22 occurrences)
- EST : enrôler des certificats X.509 par transport sécurisé (21 occurrences)
- La révocation qui ne marche pas (21 occurrences)