
AI Act : analyse d'impact sur les droits fondamentaux (article 27)
AI Act : analyse d’impact sur les droits fondamentaux (article 27)
Section intitulée « AI Act : analyse d’impact sur les droits fondamentaux (article 27) »L’AI Act de l’Union européenne (UE), règlement (UE) 2024/1689, impose à certains déployeurs de systèmes d’IA (intelligence artificielle) à haut risque une analyse d’impact sur les droits fondamentaux avant la première utilisation : c’est son article 27. Le secteur l’appelle FRIA (Fundamental Rights Impact Assessment), sigle que le règlement n’emploie nulle part. La position défendue ici : cette analyse se traite comme un document d’architecture qui produit des contrôles vérifiables, pas comme un formulaire, et tout ce qui touche au contexte local se rédige chez le déployeur, jamais par copie du fournisseur.
→ Lire l’explication complète de la marmotte
Périmètre de l’article 27 : quels déployeurs, quels systèmes à haut risque
Section intitulée « Périmètre de l’article 27 : quels déployeurs, quels systèmes à haut risque »Le déployeur est celui qui utilise le système sous sa propre autorité, par opposition au fournisseur qui le met sur le marché (la frontière est détaillée dans rôles fournisseur et déployeur). L’article 27 ne pèse que sur le déployeur, et pas sur tous. Le déclencheur combine deux critères : la qualité de celui qui déploie et le domaine du système.
Premier filtre : seuls les systèmes à haut risque de l’article 6, paragraphe 2 (ceux de l’annexe III) sont visés. Les systèmes à haut risque de l’article 6, paragraphe 1 (composants de sécurité de produits couverts par l’annexe I) sont hors champ. Un système sorti du haut risque par la dérogation de l’article 6, paragraphe 3 n’est pas concerné non plus, ce qui fait de cette dérogation un point de fuite à documenter sérieusement (voir classification haut risque).
Deuxième filtre : l’annexe III, point 2 (infrastructures critiques) est exclue, quel que soit le déployeur.
Troisième filtre, celui qui surprend : la plupart des déployeurs privés échappent à l’article 27.
| Déployeur | Système de l’annexe III | Analyse de l’article 27 |
|---|---|---|
| Organisme de droit public | Tous les points sauf le point 2 | Obligatoire |
| Entité privée fournissant des services publics | Tous les points sauf le point 2 | Obligatoire |
| Autre déployeur privé | Point 5 b) : solvabilité des personnes physiques ou note de crédit, hors détection des fraudes financières | Obligatoire |
| Autre déployeur privé | Point 5 c) : évaluation des risques et tarification en assurance-vie et assurance maladie | Obligatoire |
| Autre déployeur privé | Autres points (par exemple l’emploi et le recrutement) | Non exigée |
| Tout déployeur | Point 2 : infrastructures critiques | Non exigée |
| Tout déployeur | Haut risque au titre de l’annexe I, ou système sorti par l’article 6, paragraphe 3 | Non exigée |
Le règlement ne définit pas l’« entité privée fournissant des services publics ». Le considérant 96 cite des domaines (éducation, soins de santé, services sociaux, logement, administration de la justice), sans en faire une liste fermée. C’est la zone grise du périmètre : la qualification relève d’une analyse juridique, pas d’un schéma d’architecture, et la page n’y substitue rien.
L’arbre ci-dessous se lit de haut en bas : chaque branche « hors article 27 » ferme la question de l’analyse d’impact, pas celle des autres obligations du déployeur.
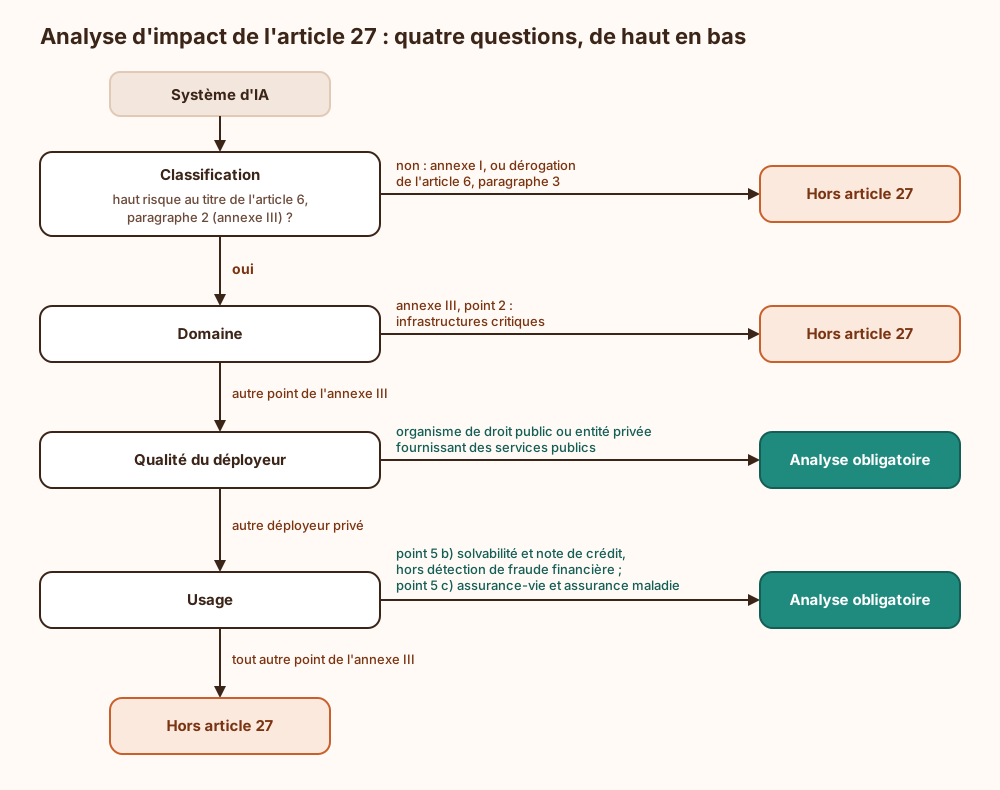
Sortir du périmètre ne veut pas dire sortir du règlement. Un déployeur privé hors champ garde l’intégralité de l’article 26 (voir obligations du déployeur) et, s’il traite des données personnelles, son analyse d’impact au titre du RGPD (règlement général sur la protection des données).
Côté calendrier, l’article 27 ne vise que des systèmes de l’annexe III. Depuis l’omnibus numérique, les obligations du haut risque de l’annexe III s’appliquent à compter du 2 décembre 2027, au lieu du 2 août 2026. Le sort des systèmes déjà en service (article 111) est traité dans la page calendrier.
Contenu de l’analyse d’impact : les six éléments du paragraphe 1
Section intitulée « Contenu de l’analyse d’impact : les six éléments du paragraphe 1 »Le paragraphe 1 liste six éléments, de a) à f). Ils forment le plan du document. Le Bureau de l’IA est chargé d’élaborer un modèle de questionnaire (paragraphe 5), y compris sous forme d’outil automatisé : sa disponibilité se vérifie auprès du Bureau de l’IA et, en son absence, les six éléments servent de trame.
| Élément | Ce que le texte demande | Matière première | Pièce qui le prouve |
|---|---|---|---|
| a) | Processus du déployeur dans lesquels le système sera utilisé, conformément à sa destination | Cartographie des processus, destination déclarée par le fournisseur | Description du processus avec le point exact où le système intervient |
| b) | Période et fréquence d’utilisation prévues | Planification du déploiement | Durée, cadence, volumes attendus |
| c) | Catégories de personnes physiques et groupes susceptibles d’être concernés dans le contexte spécifique | Connaissance du public réel | Liste des populations, sous-groupes vulnérables compris |
| d) | Risques spécifiques de préjudice pour ces catégories ou groupes | Notice d’utilisation du fournisseur (article 13) | Registre de risques rattaché à des droits nommés |
| e) | Mise en œuvre des mesures de contrôle humain, conformément à la notice d’utilisation | Article 14 côté fournisseur, article 26, paragraphe 2 côté déployeur | Consignes, habilitations, pouvoir d’écarter la sortie |
| f) | Mesures en cas de matérialisation des risques, gouvernance interne et mécanismes de plainte internes | Organisation du déployeur | Procédure de suspension, circuit de plainte, responsables désignés |
Les droits en cause sont ceux de la Charte des droits fondamentaux de l’Union européenne : dignité (article 1), vie privée (article 7), protection des données (article 8), non-discrimination (article 21), sécurité sociale et aide sociale (article 34), recours effectif (article 47), entre autres. Un risque rédigé sans droit en face (« risque de biais ») ne dit rien. Un risque rédigé avec un droit, un groupe et un mécanisme (« refus plus fréquent pour les demandeurs sans historique, par effet d’une variable corrélée à l’âge, article 21 ») se teste.
La règle de construction qui sépare un document vivant d’un document décoratif : chaque risque du d) pointe vers une mesure du e) ou du f), avec un responsable et un déclencheur. Un risque orphelin est un risque accepté sans que personne ne l’ait décidé.
Le paragraphe 2 autorise, dans des cas similaires, à s’appuyer sur des analyses antérieures ou sur des analyses d’impact réalisées par le fournisseur. C’est le compromis central du sujet. On gagne du temps et de la cohérence sur la partie générique (comportement du modèle, limites connues, performances par groupe). On paie par un document qui ne connaît ni le public ni le processus réels. Le fournisseur ignore qui se présentera au guichet : une analyse recopiée de sa plaquette décrit très bien un monde où le déployeur n’existe pas. La recommandation : réutiliser pour nourrir le d), réécrire localement le a), le c), le e) et le f), sans exception. La réutilisation intégrale ne se défend que pour un même déployeur, un même processus et un même public.
Conséquence d’achat : la notice de l’article 13 est la matière première du d) et du e). Une notice muette sur les performances par groupe ou sur les limites du contrôle humain rend l’analyse impossible à faire sérieusement. Ce point se négocie avant la signature, pas la veille du déploiement.
Analyse de l’article 27 et AIPD : ce que l’omnibus numérique a changé
Section intitulée « Analyse de l’article 27 et AIPD : ce que l’omnibus numérique a changé »L’AIPD (analyse d’impact relative à la protection des données) de l’article 35 du RGPD et l’analyse de l’article 27 se ressemblent assez pour être confondues, et diffèrent assez pour que la confusion coûte cher.
| Critère | AIPD (RGPD, article 35) | Analyse de l’article 27 |
|---|---|---|
| Déclencheur | Traitement de données personnelles à risque élevé | Qualité du déployeur et domaine du système |
| Objet | Le traitement de données | L’utilisation du système dans son contexte |
| Droits couverts | Centrée sur la protection des données et ses effets | Tous les droits fondamentaux |
| Destinataire | L’autorité de protection des données, seulement en cas de risque résiduel élevé (consultation préalable, article 36) | L’autorité de surveillance du marché, toujours |
| Moment | Avant le traitement | Avant la première utilisation |
Dans le texte d’origine, le paragraphe 4 disait que l’analyse de l’article 27 « complète » l’AIPD. L’omnibus numérique, règlement (UE) 2026/1744 (article 1er, point 13, publié au Journal officiel le 24 juillet 2026, en vigueur depuis le 27 juillet 2026), a réécrit les paragraphes 4 et 5. En substance : lorsqu’une obligation de l’article 27 est déjà remplie par l’AIPD, le déployeur peut renvoyer aux sections correspondantes de cette AIPD ou en reprendre les parties concernées, et le modèle de questionnaire doit permettre ces renvois ou reprises. Les paragraphes 1 à 3 n’ont pas bougé. Le texte d’origine est sur EUR-Lex ; la formulation exacte des deux paragraphes réécrits se lit dans sa version consolidée.
La bonne lecture : renvoi, pas fusion. L’AIPD couvre proprement la description du traitement, les catégories de personnes et les risques liés aux données ; elle alimente donc le a), le c) et une partie du d). Elle ne dit rien d’une discrimination sans donnée sensible, d’un accès dégradé à une prestation sociale ou d’un recours rendu impraticable par l’opacité d’un score. Le montage qui tient : un socle descriptif commun, écrit une fois, et deux documents distincts qui y renvoient, chacun avec son destinataire. L’article 26, paragraphe 9 impose d’ailleurs de bâtir l’AIPD à partir de la notice du fournisseur : les deux analyses boivent à la même source. Le détail de l’AIPD est dans la page dédiée, et le croisement des textes dans l’articulation avec les autres règlements européens.
Notification à l’autorité de surveillance du marché, mise à jour et sanctions
Section intitulée « Notification à l’autorité de surveillance du marché, mise à jour et sanctions »Une fois l’analyse effectuée, le déployeur en notifie les résultats à l’autorité de surveillance du marché et soumet le modèle de questionnaire rempli (paragraphe 3). C’est une notification, pas une autorisation préalable : le texte ne prévoit ni approbation, ni délai de réponse. Attendre un accord qui ne viendra pas est aussi faux que déployer sans avoir notifié. Dans le cas de l’article 46, paragraphe 1 (mise en service autorisée par dérogation à la procédure d’évaluation de la conformité, pour des raisons exceptionnelles comme la sécurité publique ou la protection de la vie et de la santé), les déployeurs peuvent être exemptés de cette notification. L’autorité compétente dépend de la désignation nationale et parfois du secteur : à vérifier en droit national.
L’obligation s’applique à la première utilisation. Ensuite, si un des six éléments a changé ou n’est plus à jour, le déployeur prend les mesures nécessaires pour mettre à jour les informations (paragraphe 2). Le texte ne fixe aucune périodicité, et ne précise pas explicitement si une mise à jour appelle une nouvelle notification : la question se pose à l’autorité compétente. L’absence de périodicité légale n’est pas une invitation à l’oubli ; elle déplace le problème vers des déclencheurs à définir soi-même (voir plus bas).
Autour de la notification gravitent d’autres obligations, à ne pas confondre avec elle :
- l’article 49, paragraphe 3 prévoit, avant l’utilisation d’un système de l’annexe III (point 2 excepté), l’enregistrement dans la base de données de l’UE par les déployeurs qui sont des autorités publiques ou des personnes agissant en leur nom ;
- l’article 26, paragraphe 11 impose d’informer les personnes soumises à une décision d’un système de l’annexe III ;
- l’article 77 permet aux autorités nationales de protection des droits fondamentaux de demander toute documentation créée ou conservée en vertu du règlement, ce qui inclut l’analyse ;
- les articles 85 et 86 ouvrent aux personnes une réclamation auprès de l’autorité de surveillance du marché et un droit à l’explication d’une décision individuelle.
Sur les sanctions, prudence. L’article 99, paragraphe 4 (jusqu’à 15 millions d’euros ou 3 % du chiffre d’affaires annuel mondial) liste les obligations des déployeurs « en vertu de l’article 26 » ; l’article 27 n’y figure pas. Deux certitudes seulement : l’article 99, paragraphe 5 punit jusqu’à 7,5 millions d’euros ou 1 % du chiffre d’affaires la fourniture d’informations inexactes, incomplètes ou trompeuses aux autorités nationales compétentes « en réponse à une demande », ce qui vise l’analyse embellie remise à l’autorité qui la réclame, pas la notification spontanée en tant que telle ; et l’article 99, paragraphe 1 confie aux États membres le régime des sanctions. Le montant encouru pour une analyse absente se vérifie donc dans le droit national, pas dans un tableau récapitulatif de salon professionnel.
Surface d’attaque de l’analyse d’impact et ce qu’elle ne garantit pas
Section intitulée « Surface d’attaque de l’analyse d’impact et ce qu’elle ne garantit pas »Personne n’« attaque » une analyse d’impact au sens d’un test d’intrusion. Elle échoue autrement : en devenant fausse sans que personne ne le remarque. Les modes de défaillance connus, et leurs contre-mesures :
| Défaillance | Mécanisme | Contre-mesure |
|---|---|---|
| Analyse hors-sol | Reprise intégrale de l’analyse du fournisseur | Réécriture locale du a), c), e), f) ; relecture par les équipes du processus |
| Dérive d’usage | Le système est étendu à un nouveau public ou une nouvelle cadence, le document reste figé | Déclencheurs de révision branchés sur la gestion des changements |
| Contrôle humain de façade | L’opérateur suit la sortie par défaut (biais d’automatisation) | Mesure du taux de décisions écartées, temps de traitement minimal, pouvoir réel de s’écarter du score |
| Plainte sans issue | Le mécanisme existe sur le papier, sans responsable ni délai | Circuit nommé, délai de réponse, lien vers la procédure de suspension |
| Notification embellie | Résultats lissés pour l’autorité | Même document en interne et en externe ; l’article 99, paragraphe 5 sanctionne l’information trompeuse fournie à l’autorité qui la demande |
| Déclassement opportuniste | Dérogation de l’article 6, paragraphe 3 invoquée pour sortir du périmètre | Justification écrite et versionnée de la classification |
Un opérateur qui valide toutes les sorties n’exerce pas un contrôle humain : il prête sa signature à un calcul. L’élément e) se juge donc sur des chiffres d’exploitation, pas sur un organigramme (les exigences sont détaillées dans contrôle humain).
Ce que l’analyse ne garantit pas :
- elle ne rend pas le système conforme : la gestion des risques, la qualité des données et l’évaluation de conformité sont l’affaire du fournisseur (voir gestion des risques) ;
- elle ne vaut pas autorisation, puisque l’autorité est notifiée et non saisie pour accord ;
- elle ne remplace pas l’AIPD, qui garde son déclencheur et son destinataire ;
- elle ne mesure rien par elle-même : un écart de traitement entre groupes se constate dans les données et les journaux, pas dans un paragraphe ;
- elle ne couvre ni la robustesse ni la cybersécurité du système, traitées ailleurs dans le règlement.
Les conditions d’exploitation, enfin, parce qu’un document sans propriétaire meurt à la première réorganisation :
- Prérequis : classification acquise et justifiée, rôle de déployeur établi, notice de l’article 13 reçue, personnes chargées du contrôle humain désignées et formées, AIPD disponible si des données personnelles sont traitées.
- Propriétaire et versions : un responsable nommé, un historique des versions, la preuve de notification conservée avec la version notifiée. L’article 27 ne fixe pas de durée de conservation ; la garder au moins aussi longtemps que le système tourne est le minimum défendable.
- Déclencheurs de révision : nouvelle version du système ou de la notice, nouveau public, nouvelle cadence, changement dans l’équipe de contrôle humain, incident ou hausse des plaintes sur un groupe.
- Supervision : taux de sorties écartées par les opérateurs, plaintes ventilées par catégorie de personnes, dérive de la distribution des sorties. Ces indicateurs s’appuient sur la journalisation et alimentent le signalement des incidents graves (article 73).
- Reprise : la procédure de suspension du f) suppose un mode dégradé sans le système, dimensionné et testé. Une suspension que personne n’ose déclencher parce que le traitement manuel n’existe plus n’est pas une mesure.
Vingt ans de conformité apprennent une chose : le document rédigé la veille du contrôle décrit toujours le système tel qu’il aurait dû être.
Exemple : analyse d’impact pour un score de solvabilité
Section intitulée « Exemple : analyse d’impact pour un score de solvabilité »Cas fictif et générique : un prêteur privé déploie un système qui produit un score de solvabilité pour des demandes de crédit de particuliers. Annexe III, point 5 b), déployeur privé : l’article 27 s’applique, sans passer par la question du service public.
Les six éléments, en version courte :
- a) Le score intervient dans l’instruction des demandes, comme aide à la décision d’un analyste ; il ne déclenche seul ni accord ni refus.
- b) Usage continu, à chaque demande, pour la durée du contrat avec le fournisseur.
- c) Tous les demandeurs, avec des sous-groupes identifiés : personnes sans historique de crédit, revenus irréguliers, résidents récents, personnes âgées.
- d) Discrimination indirecte par des variables corrélées à l’origine ou à l’âge (article 21 de la Charte), exclusion des personnes sans historique, refus impossible à contester faute d’explication (article 47). La notice du fournisseur donne les performances par groupe et les limites connues.
- e) Réexamen obligatoire des refus dans une bande de score définie, par un analyste habilité à s’écarter du score, avec motif consigné.
- f) Seuil d’écart entre groupes au-delà duquel le score est suspendu et l’instruction repasse en manuel ; circuit de plainte interne avec responsable et délai.
Le schéma montre qui transmet quoi à qui, et dans quel ordre : la notice arrive avant l’analyse, la notification part avant la première utilisation, et les plaintes reviennent nourrir la mise à jour.
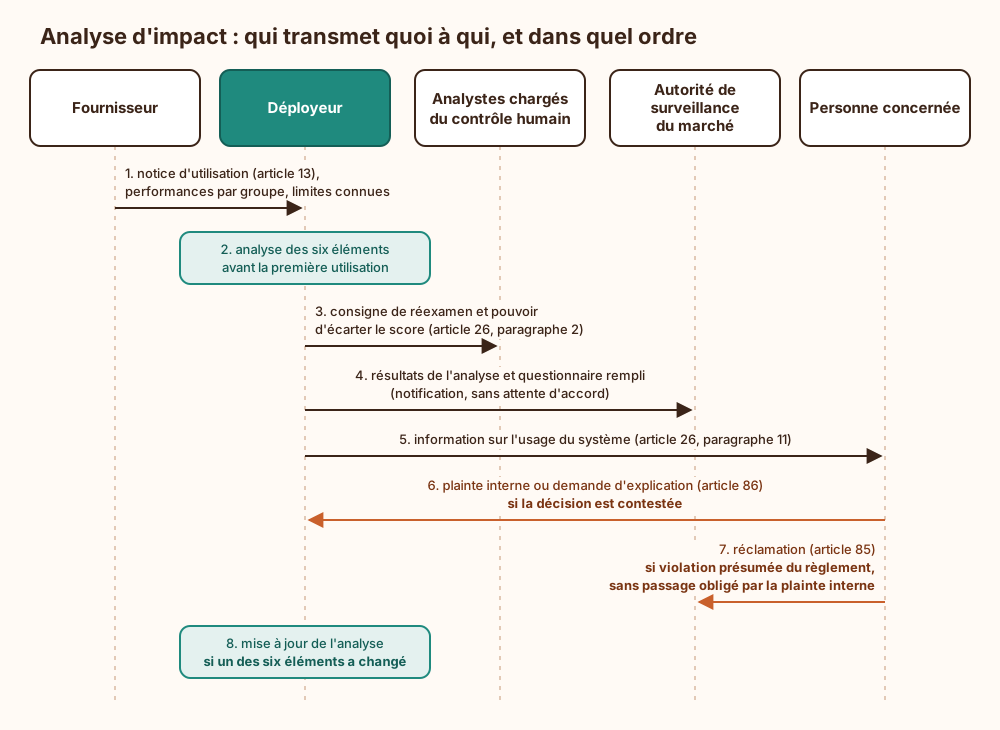
Le point à retenir du cas : le d) et le f) se répondent. Le risque d’écart entre groupes n’a de valeur que parce qu’un seuil chiffré, un responsable et un mode manuel existent en face. Sans ce triplet, le document décrit une inquiétude, pas un dispositif.
L’analyse de l’article 27 remplace-t-elle l’AIPD ?
Section intitulée « L’analyse de l’article 27 remplace-t-elle l’AIPD ? »Non. Les deux obligations ont des déclencheurs, des objets et des destinataires différents. Depuis l’omnibus numérique, l’analyse de l’article 27 peut renvoyer aux sections de l’AIPD qui couvrent déjà une de ses exigences, ou les reprendre. Le renvoi évite la double saisie, il ne supprime aucune des deux.
Faut-il attendre une réponse de l’autorité avant de déployer ?
Section intitulée « Faut-il attendre une réponse de l’autorité avant de déployer ? »Le texte ne prévoit ni approbation ni délai de réponse : c’est une notification. L’ordre imposé est celui du paragraphe 1 (analyse avant le déploiement) et du paragraphe 3 (notification une fois l’analyse effectuée). Les modalités pratiques de dépôt dépendent de l’autorité nationale désignée.
Un déployeur privé qui utilise une IA de recrutement est-il visé ?
Section intitulée « Un déployeur privé qui utilise une IA de recrutement est-il visé ? »Le recrutement relève de l’annexe III, mais pas des points 5 b) ou 5 c). Un déployeur privé n’entre alors dans l’article 27 que s’il est une entité privée fournissant des services publics, notion que le règlement ne définit pas. Les obligations de l’article 26 s’appliquent dans tous les cas.
🐝 Ce qui arrive si on s’en passe
Section intitulée « 🐝 Ce qui arrive si on s’en passe »Sans analyse préalable, les groupes désavantagés par le système ne sont identifiés qu’après coup, par les réclamations, quand les décisions sont déjà prises. Les personnes chargées du contrôle humain n’ont aucune consigne sur les cas où s’écarter de la sortie, donc elles la suivent. Aucun seuil de suspension n’ayant été fixé à froid, personne n’a l’autorité pour arrêter le système quand un écart apparaît, et la discussion commence en pleine crise. Faute de circuit de plainte interne, les contestations partent directement vers l’autorité de surveillance du marché, qui n’a reçu aucune notification à mettre en regard. Une autorité de protection des droits fondamentaux qui demande la documentation obtient un dossier vide, et une demande d’explication individuelle reste sans réponse construite.
🦫 Explication de la marmotte 🍫
Section intitulée « 🦫 Explication de la marmotte 🍫 »Certains organismes utilisent un programme d’intelligence artificielle pour aider à prendre des décisions qui pèsent lourd : accorder un crédit, fixer le prix d’une assurance santé, attribuer une aide. La loi européenne oblige une partie d’entre eux à rédiger une étude avant la toute première utilisation. Sont visés les organismes publics, les entreprises qui rendent un service public, et les prêteurs ou assureurs pour deux usages précis. L’étude répond à six questions : dans quelle activité le programme sert, combien de temps et à quelle fréquence, quelles personnes sont touchées, quels torts elles peuvent subir, quels employés surveillent le programme et peuvent le contredire, et quoi faire si un tort se produit, y compris où déposer une plainte. Pour y répondre, l’organisme part de la notice remise par le fabricant du programme, puis ajoute ce que lui seul connaît : son public et ses habitudes. Il envoie ensuite le résultat à l’autorité chargée de surveiller ces produits. Cette autorité ne donne pas d’autorisation : elle est informée, et peut contrôler plus tard. Si quelque chose change (nouveau public, nouvelle version, nouvel usage), l’étude doit être corrigée. Quand elle est bâclée, personne ne sait quels groupes sont désavantagés, les employés approuvent tout sans pouvoir refuser, et les personnes lésées n’ont aucun endroit où se plaindre.
À lire aussi
- AI Act : enregistrement dans la base de données de l'UE (articles 49 et 71)Qui enregistre quoi dans la base de données de l'UE des systèmes d'IA à haut risque, à quel moment, avec quelles informations des annexes VIII et IX, et ce qui devient public ou non.
- AI Act : surveillance après commercialisation et signalement des incidents graves d'une IA à haut risque (articles 72 et 73)Comment outiller la surveillance après commercialisation et le signalement des incidents graves d'un système d'IA à haut risque selon les articles 72 et 73 du règlement (UE) 2024/1689 : collecte, qualification, délais de 2, 10 et 15 jours, gel des preuves.
- AI Act : mandataire, importateur et distributeur d'une IA à haut risque (articles 22 à 24)Ce que les articles 22 à 24 du règlement (UE) 2024/1689 imposent au mandataire, à l'importateur et au distributeur d'un système d'IA à haut risque, et comment l'outiller.
- AI Act : champ d'application, qui est concerné et qui en sort (article 2)Lecture de l'article 2 du règlement (UE) 2024/1689, de la territorialité aux exclusions défense, recherche et logiciel libre, avec la condition qui fait tomber chacune.
Pages voisines
La citent
AI Act : analyse d'impact sur les droits fondamentaux (article 27)
Elle cite
- Lien dans les deux sens :AI Act : obligations du déployeur d'une IA à haut risque (article 26)
- Lien dans les deux sens :AI Act : articuler les obligations de sécurité avec NIS 2, le CRA et le RGPD
- Lien dans les deux sens :AI Act : réclamation et droit à l'explication (articles 85 et 86)
- Lien dans les deux sens :AI Act : système de gestion des risques d'une IA à haut risque (article 9)
- AI Act : calendrier d'application 2025-2030 et ce qui s'applique déjà
- AI Act : classer un système d'IA à haut risque (article 6, annexes I et III)
- AI Act : contrôle humain d'une IA à haut risque (article 14)
- AI Act : fournisseur, déployeur, importateur et requalification en fournisseur
- AI Act : journalisation automatique d'une IA à haut risque (articles 12, 19 et 26)
- AI Act : qui contrôle, Bureau de l'IA, Comité IA et autorités nationales (articles 64 à 70 et 74)
- AI Act : sanctions, plafonds d'amende et critères de calcul (articles 99 à 101)
: les deux pages se citent l’une l’autre.