
AI Act : pratiques d'IA interdites par l'article 5 depuis février 2025
AI Act : pratiques d’IA interdites par l’article 5 depuis février 2025
Section intitulée « AI Act : pratiques d’IA interdites par l’article 5 depuis février 2025 »L’article 5 du règlement (UE) 2024/1689, dit AI Act, dresse la liste des usages de l’IA (intelligence artificielle) que l’Union européenne ne tolère sous aucune condition de conformité : ni documentation, ni audit, ni marquage ne les rendent licites. Il s’applique depuis le 2 février 2025 et vise aussi bien l’éditeur qui vend l’outil que l’organisation qui s’en sert. Le travail d’architecture consiste à repérer ces pratiques là où elles se cachent : rarement dans un produit qui s’annonce comme tel, presque toujours dans une option activée par défaut.
→ Lire l’explication complète de la marmotte
Ce que l’article 5 de l’AI Act interdit, point par point
Section intitulée « Ce que l’article 5 de l’AI Act interdit, point par point »L’article 5, paragraphe 1, énumère huit pratiques, points a) à h). La lecture utile pour un architecte ne porte pas sur l’intitulé mais sur les conditions cumulatives : chaque interdit a ses déclencheurs, et c’est là que se joue la frontière avec ce qui reste permis.
| Point | Pratique interdite | Condition qui déclenche l’interdit |
|---|---|---|
| a) | Techniques subliminales, manipulatrices ou trompeuses | Altération substantielle du comportement causant, ou raisonnablement susceptible de causer, un « préjudice important » |
| b) | Exploitation des vulnérabilités | Vulnérabilités dues à l’âge, au handicap ou à la situation sociale ou économique |
| c) | Notation sociale | Traitement préjudiciable dans un contexte dissocié de celui de la collecte, ou disproportionné ; vaut pour les acteurs publics et privés |
| d) | Évaluation du risque d’infraction pénale | Fondée uniquement sur le profilage ou les traits de personnalité ; exception pour étayer une évaluation humaine fondée sur des faits objectifs et vérifiables |
| e) | Bases de reconnaissance faciale | Constituées par moissonnage non ciblé d’images d’internet ou de vidéosurveillance |
| f) | Inférence des émotions | Sur le lieu de travail et dans les établissements d’enseignement, sauf raisons médicales ou de sécurité |
| g) | Catégorisation biométrique individuelle | Visant à déduire race, opinions politiques, affiliation syndicale, convictions religieuses ou philosophiques, vie ou orientation sexuelle ; exception pour l’étiquetage ou le filtrage de jeux de données acquis légalement, et dans le domaine répressif |
| h) | Identification biométrique à distance en temps réel | Dans des espaces accessibles au public, à des fins répressives, hors exceptions limitatives |
Le règlement (UE) 2026/1744, dit omnibus numérique, publié au JO (Journal officiel) le 24 juillet 2026 et en vigueur depuis le 27 juillet 2026, ajoute une neuvième famille : les systèmes qui génèrent ou manipulent des images intimes non consenties (les applications de « déshabillage ») ou du matériel d’abus sexuel sur enfant. Il ne touche ni aux points a) à h) ni aux plafonds de sanction. Le traitement de cet ajout fait l’objet d’une section dédiée plus bas.
Point de lecture qui évite des débats stériles : les points a) et b) exigent un préjudice, réel ou raisonnablement prévisible. Un bandeau de cookies agaçant n’est pas une technique subliminale au sens de l’article 5 ; un parcours d’achat conçu pour pousser des personnes surendettées vers un crédit renouvelable, piloté par un modèle qui identifie leur fragilité, coche b) sans hésitation. Le reste du dark pattern relève d’autres textes.
Les lignes directrices publiées par la Commission le 4 février 2025 détaillent l’interprétation de chaque point, avec des exemples. Elles ne sont pas contraignantes : l’interprétation qui fait foi appartient à la CJUE (Cour de justice de l’Union européenne). On les lit comme la position de l’autorité qui rédige les questions, pas comme la réponse.
Qui est visé : mise sur le marché, mise en service et utilisation
Section intitulée « Qui est visé : mise sur le marché, mise en service et utilisation »L’interdit porte sur trois actes distincts : mettre sur le marché, mettre en service et utiliser. Ce troisième verbe change tout pour une DSI (direction des systèmes d’information). L’organisation qui achète un logiciel de gestion RH (ressources humaines) et active son module d’analyse émotionnelle des entretiens vidéo commet elle-même la pratique interdite ; le fait que l’éditeur l’ait fabriquée ne la couvre pas.
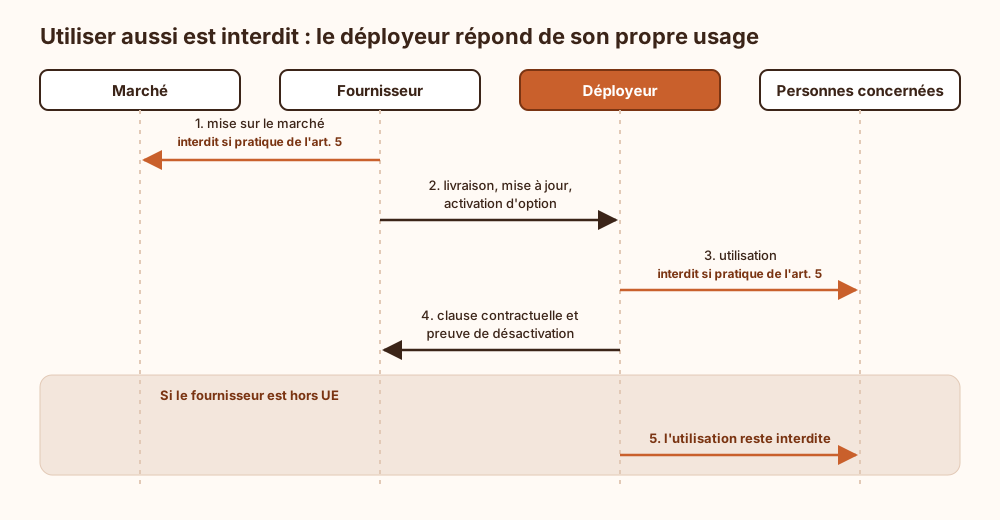
Le schéma se lit en deux temps : chaque flèche marquée « interdit » engage l’acteur qui la porte, indépendamment de l’autre. Un éditeur établi hors de l’Union n’exonère pas le déployeur qui utilise son outil sur le territoire. La répartition fine des rôles, et le moment où un déployeur devient lui-même fournisseur en modifiant un système, sont traités dans la page sur les rôles fournisseur et déployeur ; le cas d’un modèle consommé par API (Application Programming Interface) est détaillé dans la page consacrée au déployeur d’un modèle par API.
L’article 2 sort du champ certains usages (défense, sécurité nationale, recherche avant mise sur le marché, usage purement personnel non professionnel). Ces exclusions sont étroites et se lisent dans le texte, pas dans la plaquette d’un vendeur.
Frontière entre pratique interdite, haut risque de l’annexe III et hors champ
Section intitulée « Frontière entre pratique interdite, haut risque de l’annexe III et hors champ »C’est la section où se commettent les erreurs coûteuses, dans les deux sens : interdire par excès de prudence un outil simplement à haut risque, ou classer en « haut risque, on documentera » une pratique purement interdite.
Émotions. L’inférence des émotions n’est interdite qu’au travail et à l’école (point f). Ailleurs, un système de reconnaissance des émotions figure à l’annexe III : haut risque, donc licite sous obligations. Deuxième filtre, plus subtil : le règlement définit la reconnaissance des émotions comme fondée sur des données biométriques (visage, voix, gestuelle). Une analyse de sentiment sur du texte écrit n’en relève pas. Un même produit d’analyse d’appels peut donc héberger trois régimes : sentiment du texte transcrit (hors de cette catégorie), émotion du client déduite de sa voix (haut risque), émotion de l’agent déduite de sa voix pendant son travail (interdit). Les lignes directrices de la Commission retiennent cette lecture centrée sur la relation de travail.
Biométrie. La vérification biométrique « un contre un » (confirmer qu’une personne est bien celle qu’elle prétend être, pour déverrouiller un poste ou franchir un tourniquet) est exclue de l’identification biométrique de l’annexe III. L’identification « un contre plusieurs » à distance est à haut risque ; en temps réel, dans l’espace public et à des fins répressives, elle tombe dans le point h). La catégorisation biométrique individuelle qui vise les attributs du point g) est interdite ; une catégorisation biométrique fondée sur d’autres attributs sensibles ou protégés, déduits des données biométriques, figure à l’annexe III (point 1, b)).
Exceptions médicales et de sécurité. Le point f) les prévoit, et elles attirent les détournements comme une lampe attire les moustiques. Un module de « détection de fatigue » d’un conducteur d’engin entre dans la sécurité ; un « indicateur de bien-être » des équipes qui alimente un tableau de bord managérial n’y entre pas, quel que soit le vocabulaire bienveillant de la fiche produit.
Le compromis central se formule sans détour : un module d’émotion apporte un signal métier réel (qualité de service, détection de conflit), et le coût de son maintien au travail est une exposition au plafond de sanction le plus élevé du règlement. La recommandation est de désactiver toute inférence émotionnelle biométrique portant sur des salariés ou des élèves, sauf finalité médicale ou de sécurité documentée et défendable devant un juge. Elle vaut tant que les lignes directrices et la CJUE n’ont pas élargi l’exception ; aucune analyse d’opportunité interne ne remplace ce constat.
Identification biométrique à distance en temps réel : l’interdit à exceptions
Section intitulée « Identification biométrique à distance en temps réel : l’interdit à exceptions »Le point h) est le seul interdit assorti d’un régime d’exception complet (article 5, paragraphes 2 à 5). Trois objectifs limitatifs seulement : rechercher des victimes d’enlèvement, de traite ou d’exploitation sexuelle et des personnes disparues ; prévenir une menace imminente pour la vie ou une attaque terroriste ; localiser des suspects d’infractions listées à l’annexe II, punissables d’au moins quatre ans.
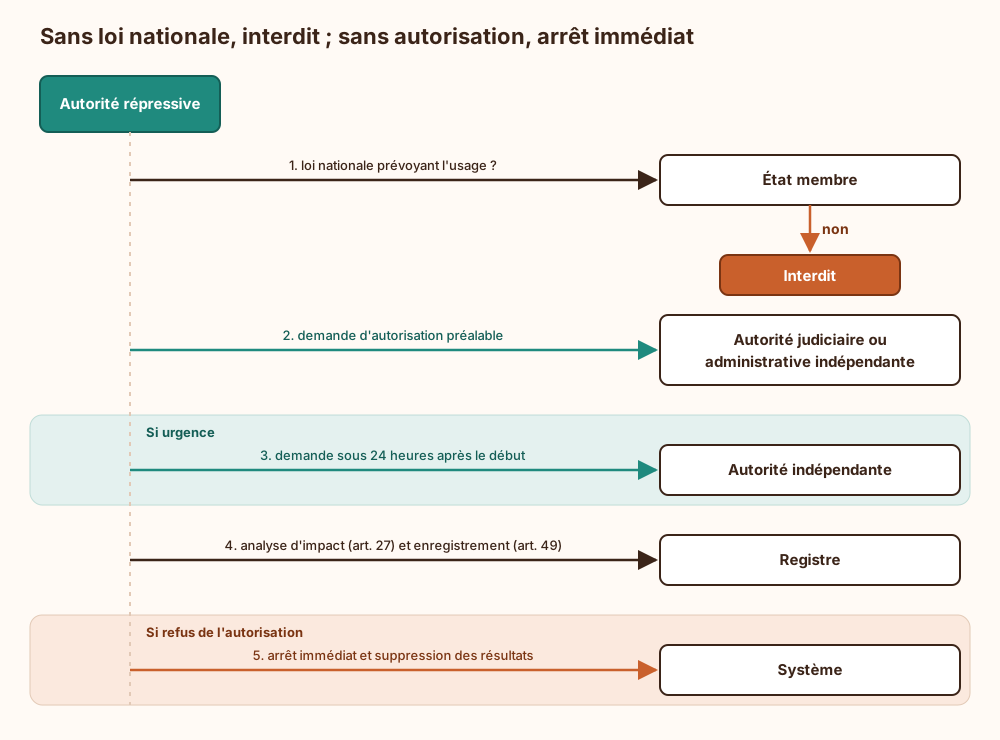
Le schéma montre l’ordre des verrous : sans loi nationale, rien ne s’ouvre, même avec un objectif légitime. Pour un intégrateur de vidéosurveillance, la conséquence d’architecture est directe : un système livré à un exploitant privé, ou à une collectivité pour une mission qui n’est pas répressive, ne doit pas embarquer d’identification en temps réel activable par simple licence : ces exceptions sont réservées aux autorités répressives, dans le cadre prévu par la loi nationale.
Repérer un interdit dans un parc d’outils
Section intitulée « Repérer un interdit dans un parc d’outils »Le prérequis tient en une phrase : on ne contrôle pas ce qu’on n’a pas inventorié, et l’inventaire doit porter sur des capacités, pas sur des produits. Une ligne « logiciel de visioconférence » dans un CMDB ne dit rien ; une ligne « transcription, analyse de sentiment textuel, analyse d’engagement par caméra (désactivée, vérifiée le…) » permet de décider.
Les endroits où les interdits se logent le plus souvent (liste non exhaustive) :
- Logiciels RH et recrutement : scoring d’entretiens vidéo sur expressions faciales et intonation (point f, et souvent g si des attributs sensibles sont inférés).
- Analyse d’appels et centres de contact : « détection d’humeur » des agents (point f).
- Vidéosurveillance « intelligente » : modules de recherche par visage alimentés par des bases dont l’origine n’est pas documentée (point e), catégorisation des personnes filmées (point g).
- Plateformes de formation et de surveillance d’examens : « détection d’attention » ou de stress des apprenants (point f).
- Outils marketing : segmentation qui cible la fragilité économique pour pousser un produit préjudiciable (point b).
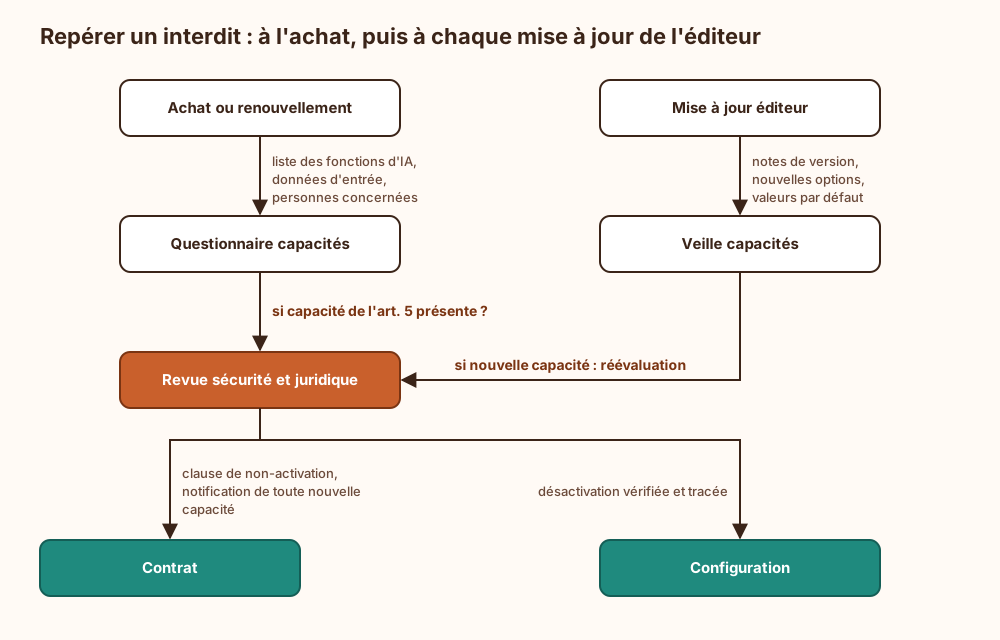
Le cycle se lit comme une boucle et non comme un contrôle à l’entrée : le point faible est la flèche « Mise à jour éditeur ». Une fonction absente au moment de l’achat peut arriver par une version mineure, activée par défaut dans l’offre la plus chère, et la revue d’achat initiale perd alors toute valeur. Les notes de version deviennent un document de conformité, au même titre que le contrat.
La surface d’attaque, au sens de ce qui fait échouer le contrôle, compte quatre vecteurs connus et leurs parades :
- Activation par défaut lors d’une mise à jour : exiger contractuellement la notification de toute nouvelle capacité d’IA, et vérifier la configuration effective après chaque montée de version (pas la configuration déclarée).
- Activation locale par un administrateur métier : réserver les options d’analyse biométrique à un rôle d’administration distinct, journalisé, dont l’usage déclenche une alerte.
- Usage hors outillage officiel : un service qui teste un outil de scoring d’entretiens en compte d’essai échappe à tout inventaire ; c’est le terrain décrit dans la page sur le shadow AI et les assistants publics, et la règle d’usage se porte dans la politique d’usage de l’IA générative.
- Requalification marketing : « indicateur d’engagement », « signal de bien-être », « score de confiance vocale ». La revue porte sur les données d’entrée et l’inférence produite, jamais sur le nom de la fonction.
Nouvel interdit de l’omnibus numérique : images intimes non consenties et assistants génératifs
Section intitulée « Nouvel interdit de l’omnibus numérique : images intimes non consenties et assistants génératifs »L’ajout de l’omnibus vise les systèmes qui génèrent ou manipulent des images intimes non consenties ou du matériel d’abus sexuel sur enfant. Son trait distinctif pour un architecte : il couvre aussi le cas où ce résultat est raisonnablement prévisible d’un système génératif généraliste dépourvu de garde-fous. Un générateur d’images n’a donc pas besoin d’être conçu pour cet usage pour être concerné. L’exonération tient à la présence de garde-fous techniques efficaces qui empêchent ces sorties. Une période transitoire court jusqu’au 2 décembre 2026 ; au 9 octobre 2026, elle n’est pas écoulée, ce qui laisse le temps de vérifier, pas celui d’attendre.
Pour une organisation qui expose une génération ou une retouche d’images (fonction intégrée à un produit, assistant interne, service client), le garde-fou défendable combine plusieurs couches, aucune n’étant suffisante seule :
- Filtrage en entrée : refus des demandes de retouche visant à dénuder ou sexualiser une personne identifiable, et des demandes impliquant des mineurs.
- Classification en sortie : un classifieur de nudité et un classifieur d’âge apparent appliqués à l’image produite, avant toute restitution ; la sortie bloquée n’est ni affichée ni stockée en clair.
- Détection de contenu connu : comparaison par empreinte perceptuelle avec les bases de contenus d’abus référencés, quand le fournisseur y a accès.
- Journalisation et limitation : tentatives répétées tracées, débit limité, compte suspendu.
Le choix entre garde-fou maison et garde-fou du fournisseur de modèle dépend d’une seule question : qui contrôle la dernière étape avant l’affichage ? Si l’image transite par une couche applicative propre, on y place le classifieur de sortie, quelle que soit la promesse du fournisseur. Les principes de conception se trouvent dans la page sur les garde-fous programmatiques.
Attaques connues contre ces garde-fous : contournement du filtre d’entrée par reformulation, langue rare ou découpage de la demande en étapes anodines ; retouche itérative d’une image déjà partiellement modifiée ; injection d’instructions dans un document ou une image fournie en contexte. La contre-mesure commune est de ne jamais faire reposer l’exonération sur le seul filtrage du prompt : c’est la sortie qui compte, et c’est elle qu’on teste. Les campagnes d’attaque décrites dans la page sur le red teaming d’un LLM local s’appliquent ici, avec la mise en garde évidente que ces tests ne doivent jamais produire ni conserver le contenu qu’ils cherchent à empêcher. La « sécurité par consigne système » reste la ceinture de sécurité la plus vendue du secteur, et la seule qui se détache quand on lui demande poliment.
Ce que l’interdiction de l’article 5 ne garantit pas
Section intitulée « Ce que l’interdiction de l’article 5 ne garantit pas »Un outil qui ne commet aucune pratique de l’article 5 n’est pas pour autant conforme. L’absence d’interdit ouvre la question suivante, elle ne la ferme pas.
- Pas de conformité au haut risque. Un système de reconnaissance des émotions hors travail, une identification biométrique a posteriori ou un tri de candidatures relèvent de l’annexe III, avec ses obligations propres.
- Pas de licéité au regard du RGPD (Règlement général sur la protection des données). L’article 5, paragraphe 8, le dit expressément : il ne déroge pas aux autres interdictions du droit de l’Union. Une biométrie hors article 5 peut rester illicite faute de base légale ou d’exception à l’interdiction de traiter des données sensibles.
- Pas de stabilité de la liste. L’article 112 impose à la Commission une réévaluation annuelle de l’article 5 ; l’omnibus a déjà ajouté une famille d’interdits. Un inventaire validé une fois devient faux sans que rien n’ait bougé dans le parc.
- Pas de couverture des usages internes non déclarés. L’interdit frappe l’utilisation : il ne détecte rien tout seul. Seuls l’inventaire, la journalisation des activations et la revue des mises à jour produisent cette détection.
Ce reste vient donc de trois sources distinctes : l’annexe III et ses obligations, le RGPD, et la boucle d’inventaire décrite plus haut.
Sanctions, calendrier et exploitation dans la durée
Section intitulée « Sanctions, calendrier et exploitation dans la durée »Les interdits s’appliquent depuis le 2 février 2025 (article 113, point a)) ; les sanctions du chapitre XII depuis le 2 août 2025. L’article 99, paragraphe 3, fixe le plafond le plus élevé du règlement : jusqu’à 35 millions d’euros ou 7 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu. Pour une PME (petite et moyenne entreprise), c’est le moins élevé des deux (article 99, paragraphe 6). L’ensemble des échéances du texte est rassemblé dans la page du calendrier de l’AI Act.
La question « telle organisation est-elle en infraction et que risque-t-elle ? » relève d’un avocat, texte officiel en main (EUR-Lex, JO L du 12 juillet 2024). La page ne prétend pas y répondre ; elle décrit le dispositif qui permet de produire les éléments de cette réponse.
Conditions d’exploitation du dispositif :
- Propriétaire unique de l’inventaire des capacités d’IA, avec droit de veto sur les activations d’options.
- Traçabilité : journal des activations et désactivations de fonctions d’IA, conservé avec la configuration exportée de chaque outil ; c’est la preuve de désactivation qui sera demandée, pas l’intention.
- Revue à chaque montée de version des outils RH, vidéosurveillance, centres de contact et plateformes de formation.
- Revue annuelle calée sur la réévaluation de l’article 112 et sur toute mise à jour des lignes directrices.
- Reprise : en cas de découverte d’une pratique interdite en production, l’ordre est arrêt de la fonction, conservation des journaux, puis analyse ; supprimer d’abord détruit la preuve que l’arrêt a bien eu lieu.
Exemple : trier un module d’analyse d’appels qui « détecte l’humeur »
Section intitulée « Exemple : trier un module d’analyse d’appels qui « détecte l’humeur » »Cas générique : un outil de centre de contact propose, dans sa dernière version, une « analyse d’humeur » des conversations. Le tri se fait capacité par capacité, en posant les questions dans l’ordre où elles excluent le plus de cas.
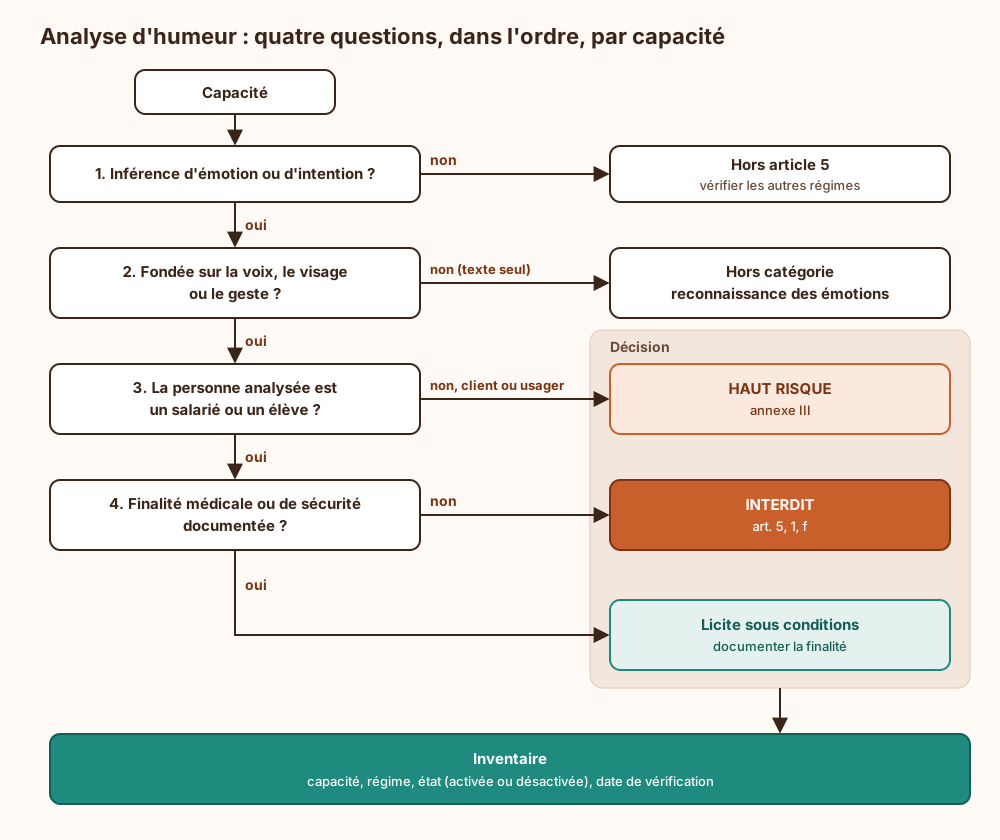
L’arbre se lit de haut en bas et chaque branche s’arrête dès qu’un régime est établi. Appliqué au module : l’analyse de sentiment sur la transcription textuelle sort à la deuxième question ; l’analyse vocale de l’émotion du client aboutit au haut risque, avec ses obligations ; l’analyse vocale de l’émotion de l’agent aboutit à l’interdit, faute de finalité médicale ou de sécurité. La décision opérationnelle consiste à désactiver la troisième, à documenter la deuxième selon l’annexe III, et à inscrire les trois lignes dans l’inventaire avec la date de vérification. Le piège classique est de traiter « l’analyse d’humeur » comme une seule fonction : le même interrupteur commande souvent les deux voix de l’appel, auquel cas il faut obtenir de l’éditeur un réglage par interlocuteur ou renoncer à la fonction entière.
🐝 Ce qui arrive si on s’en passe
Section intitulée « 🐝 Ce qui arrive si on s’en passe »Sans inventaire par capacité, une fonction d’inférence émotionnelle livrée par mise à jour s’exécute sur les voix ou visages des salariés sans que personne ne l’ait décidé, et l’organisation devient elle-même auteur de la pratique interdite au titre de l’utilisation. Sans journal des activations, il devient impossible de dater le début et la fin de l’usage, donc de démontrer l’arrêt. Sans classifieur de sortie sur une génération d’images, l’exonération prévue par l’omnibus repose sur un filtre d’entrée que la reformulation contourne, et le système produit des sorties qu’il était censé rendre impossibles. Sans revue annuelle, la liste appliquée en interne diverge de l’article 5 réévalué, et les contrôles ne vérifient plus le bon texte.
🦫 Explication de la marmotte 🍫
Section intitulée « 🦫 Explication de la marmotte 🍫 »L’Union européenne a adopté une loi sur les programmes d’intelligence artificielle. Son article 5 contient une liste d’usages complètement défendus depuis février 2025 : manipuler les gens à leur insu pour leur nuire, profiter de la faiblesse d’un enfant ou d’une personne pauvre, donner une « note de citoyen » qui pénalise quelqu’un sans rapport avec ce qu’il a fait, deviner qu’une personne va commettre un délit seulement d’après sa personnalité, ramasser des photos de visages partout sur internet pour fabriquer un fichier, deviner les émotions des employés ou des élèves, déduire la religion ou l’orientation sexuelle d’après le corps, et reconnaître des visages en direct dans la rue pour la police, sauf cas très encadrés. Une loi de 2026 ajoute la fabrication d’images de nudité sans accord ou d’images d’abus sur des enfants, avec un délai qui se termine le 2 décembre 2026. L’interdiction touche celui qui fabrique le programme, mais aussi celui qui l’utilise. Le danger vient souvent d’une option cachée dans un logiciel acheté pour autre chose, qui arrive avec une mise à jour. Il faut donc lister chaque fonction des logiciels, vérifier ce qu’elle analyse et sur qui, couper celles qui sont interdites et garder une trace de cette coupure. Les fonctions proches mais permises, par exemple deviner l’humeur d’un client, restent soumises à d’autres règles. En cas d’oubli, l’amende peut atteindre 35 millions d’euros ou 7 % du chiffre d’affaires mondial, et la liste est réexaminée chaque année.
À lire aussi
- AI Act : classer un système d'IA à haut risque (article 6, annexes I et III)Méthode pour classer un système d'IA à haut risque selon l'article 6 et les annexes I et III du règlement (UE) 2024/1689, usage par usage, dérogation et profilage compris.
- AI Act : maîtrise de l'IA et obligation de former le personnel (article 4)Ce que l'article 4 de l'AI Act, réécrit par l'omnibus de juillet 2026, exige des fournisseurs et déployeurs pour la maîtrise de l'IA de leur personnel, et comment le mettre en œuvre.
- AI Act : transparence des chatbots, hypertrucages et contenus générés (article 50)Ce que l'article 50 de l'AI Act impose aux fournisseurs et aux déployeurs de chatbots, de générateurs de contenus, d'hypertrucages et de systèmes de reconnaissance des émotions, et comment le mettre en œuvre.
- AI Act : analyse d'impact sur les droits fondamentaux (article 27)Ce qu'exige l'article 27 du règlement (UE) 2024/1689, qui doit réaliser l'analyse d'impact sur les droits fondamentaux, avec quel contenu, et comment l'articuler avec l'analyse d'impact relative à la protection des données.
Pages voisines
La citent
- AI Act : classer un système d'IA à haut risque (article 6, annexes I et III)
- AI Act : définition du système d'IA (article 3, point 1)
- AI Act : maîtrise de l'IA et obligation de former le personnel (article 4)
- AI Act : transparence des chatbots, hypertrucages et contenus générés (article 50)
- AI Act : obligations du déployeur d'une IA à haut risque (article 26)
- AI Act : qui contrôle, Bureau de l'IA, Comité IA et autorités nationales (articles 64 à 70 et 74)
- AI Act : réclamation et droit à l'explication (articles 85 et 86)
AI Act : pratiques d'IA interdites par l'article 5 depuis février 2025
Elle cite
- Lien dans les deux sens :AI Act : champ d'application, qui est concerné et qui en sort (article 2)
- Lien dans les deux sens :AI Act : sanctions, plafonds d'amende et critères de calcul (articles 99 à 101)
- AI Act : calendrier d'application 2025-2030 et ce qui s'applique déjà
- AI Act : fournisseur, déployeur, importateur et requalification en fournisseur
- AI Act et modèle d'IA à usage général appelé par API
: les deux pages se citent l’une l’autre.