
Choisir et lire un référentiel
2 pages
À quoi sert un catalogue, ce qu'il ne dit pas, et comment lire un rapport qui cite des codes sans jamais expliquer lesquels.
Rubrique 13 sur 14
CWE, CVE, CAPEC, ATT&CK et les Top 10 de l'OWASP : les catalogues qui classent les faiblesses, les failles, les schémas d'attaque et les gestes des attaquants. Ce qu'ils nomment, et ce qu'ils n'imposent pas.
Rubrique · 76 pages · 4 sous-sections
2 pages
À quoi sert un catalogue, ce qu'il ne dit pas, et comment lire un rapport qui cite des codes sans jamais expliquer lesquels.
32 pages
Les Top 10 de l'OWASP, surface par surface : web, API, mobile, CI/CD, open source, Kubernetes, identités non humaines, modèles de langage et agents.
26 pages
Le catalogue des types de faiblesses logicielles et son Top 25 annuel : ce que chaque classe recouvre, sa place dans l'arbre, et la page du site qui traite le mécanisme.
16 pages
Ce que font réellement les attaquants, observé dans de vraies intrusions : les quinze tactiques de la matrice Enterprise, ce qui se détecte à chaque étape et ce qui se prépare avant.
Comprendre ce qu'un catalogue classe
Prioriser par surface applicative
Nommer la faiblesse, pas seulement la faille
Suivre l'attaquant tactique par tactique
Parcours qui passent par ici
Un rapport d’audit arrive. On y lit « CWE-89 », « CVE-2026-72898 », « T1566 », « A03:2021 », et quatre codes de plus avant la fin de la page de garde. Personne, dans le document, n’explique de quelles listes ces codes viennent, ni s’ils se rapportent au même objet. Cette rubrique rassemble les pages du site qui décrivent ces catalogues : qui les tient, ce qu’ils énumèrent, et surtout ce qu’ils ne font pas, car c’est la partie que les rapports omettent le plus volontiers.
→ Lire l’explication complète de la marmotte
La rubrique a une voisine dont il faut la distinguer tout de suite, sans quoi on cherchera toute sa vie au mauvais endroit. La rubrique Normes rassemble ce qui s’impose : des règlements européens, des directives, des référentiels de l’ANSSI, des certifications. On y relève des dates d’entrée en application, des périmètres d’assujettissement et des sanctions. On peut y être en infraction.
Ici, rien ne s’impose. Un catalogue classe. Il est tenu par un organisme à but non lucratif ou par une communauté de bénévoles, il attribue des numéros, il publie des listes, et il n’oblige personne à rien. Nul n’est « conforme au CWE », nul n’est « certifié ATT&CK », et une organisation qui annonce sa « conformité OWASP » annonce surtout qu’elle n’a pas lu l’OWASP. Ces catalogues valent par autre chose, qui n’est pas rien : ils donnent un vocabulaire commun à des gens qui, sans eux, décriraient le même incident de quatre façons incompatibles.
La confusion n’est pas seulement scolaire. Un texte opposable renvoie parfois à un catalogue (un appel d’offres qui exige « la couverture du Top 10 de l’OWASP », un plan de contrôle qui demande « un mappage ATT&CK »), et c’est alors le contrat qui oblige, pas le catalogue. La différence se mesure le jour où l’on discute du périmètre : une norme a un texte et des articles, un catalogue a des numéros et un fichier de correspondances.
Les quatre premiers sont publiés par le MITRE et se complètent par construction. Le cinquième vient d’ailleurs et répond à une question d’un autre ordre.
| Catalogue | Répond à |
|---|---|
| CWE | quelle est la faiblesse dans le code |
| CVE | quelle instance concrète, dans quel produit |
| CAPEC | comment on l’attaque |
| ATT&CK | ce que fait l’attaquant une fois entré |
| OWASP | quels risques prioriser, par surface applicative |
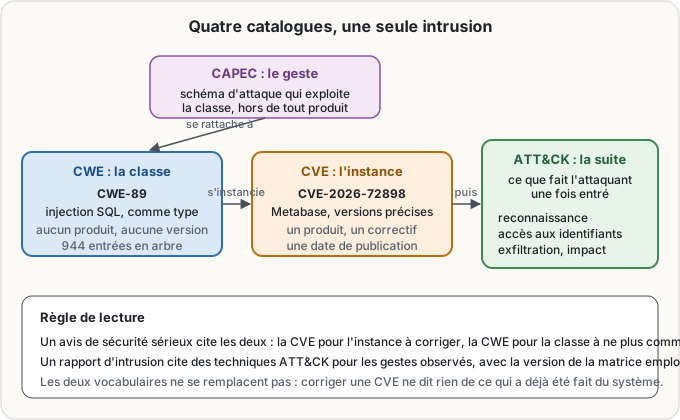
L’exemple le plus parlant tient en une affaire documentée sur ce site. Une injection SQL non authentifiée dans Metabase a été numérotée CVE-2026-72898 : c’est l’instance, dans ce produit, dans ces versions. La classe de faiblesse dont elle relève porte le numéro CWE-89, et elle existait avant ce produit comme elle lui survivra. Le schéma d’attaque qui l’exploite est décrit par CAPEC, qui s’intéresse au geste et non au logiciel. Et ce que les attaquants ont fait ensuite des instances compromises (la reconnaissance, la récolte d’identifiants, l’exfiltration) se code en techniques ATT&CK. Quatre catalogues, un seul incident, et la morale de l’affaire tient à l’inventaire.
Choisir et lire un référentiel : à quoi sert un classement, ce qu’un rapport de scan dit vraiment quand il aligne des codes, et comment éviter de corriger par ordre de numéro. La fiche de l’OWASP y précise ce que cette fondation est et n’est pas.
OWASP : une trentaine de listes portant le même nom, dont le site fait l’inventaire. Le Top 10 web est le plus connu et le moins lu ; les autres visent une surface précise : les API, le mobile, la chaîne de livraison, l’open source, Kubernetes, les identités non humaines, les applications à modèle de langage et les applications agentiques. Ces listes classent des risques, par ordre de ce qu’on rencontre le plus ; elles ne décrivent pas des faiblesses de code une par une.
CWE : l’énumération des types de faiblesses logicielles, 944 entrées rangées en arbre, dont le Top 25 annuel extrait celles que les vulnérabilités de l’année ont le plus souvent portées. C’est le vocabulaire du développeur et de l’auditeur de code.
MITRE ATT&CK : la base de connaissances des comportements d’attaquants réellement observés, organisée en quinze tactiques et plus de deux cents techniques. C’est le vocabulaire du centre de supervision et de la réponse à incident, et c’est aussi celui qu’on confond le plus volontiers avec le nom de l’organisme qui le publie : MITRE est la maison, ATT&CK l’un de ses catalogues.
Trois limites valent pour les cinq, et elles sont du même ordre.
Aucun ne mesure un risque. Un code dit à quelle famille appartient un problème, pas ce qu’il coûterait chez vous. Le passage du catalogue à la décision demande un autre outillage : gravité, exploitabilité, exposition réelle, ce que le site traite dans la priorisation par CVSS, EPSS et KEV.
Aucun ne décrit le réel, seulement ce qui a été déclaré. Un classement fondé sur des vulnérabilités publiées reflète les habitudes de publication autant que la dangerosité : une faiblesse que les scanners détectent bien est abondamment signalée, donc bien classée ; une faiblesse de conception se compte mal, donc se voit peu. Même remarque pour les comportements d’attaquants, documentés à partir d’intrusions analysées puis publiées : c’est-à-dire d’intrusions détectées.
Aucun ne dispense de regarder son propre système. Les catalogues sont des listes de courses, utiles pour ne rien oublier, et parfaitement muettes sur ce qu’il y a dans le réfrigérateur. C’est pourquoi les pages de cette rubrique renvoient systématiquement aux pages du site qui décrivent les mécanismes : le catalogue nomme, l’article explique.
Sans vocabulaire partagé, chaque métier décrit l’incident dans sa langue et personne ne constate qu’il s’agit du même. Le développeur parle d’un paramètre non échappé, l’exploitant d’un service qui redémarre, le centre de supervision d’un trafic sortant inhabituel, le juriste d’une notification à préparer ; il faudra trois réunions pour établir que les quatre récits portent sur une seule intrusion. Le coût se paie aussi à la revue annuelle : faute de référence commune, on ne peut ni comparer deux audits séparés de six mois, ni mesurer la couverture de détection, ni vérifier qu’une correction a bien visé la classe de faiblesse et pas seulement l’instance signalée, ce qui revient à soigner un symptôme en laissant la maladie se propager aux dix-sept autres endroits du code où elle réside.
En sécurité informatique, plusieurs organismes tiennent des listes publiques et numérotées. Elles servent à ce que deux personnes qui ne se connaissent pas puissent parler du même problème sans se tromper.
La première liste s’appelle CVE. Elle donne un numéro à chaque faille découverte dans un logiciel précis : un peu comme une plaque d’immatriculation, qui désigne une voiture et une seule. La deuxième s’appelle CWE. Elle ne parle pas d’un logiciel mais d’un type d’erreur de programmation : « avoir oublié de vérifier ce que l’utilisateur a tapé » est un type d’erreur, commis dans des milliers de logiciels différents. Si CVE est la plaque d’une voiture accidentée, CWE est la catégorie de défaut mécanique en cause. La troisième, CAPEC, décrit les manières de s’y prendre pour attaquer. La quatrième, ATT&CK, décrit ce que les attaquants font réellement une fois entrés dans un système : chercher où ils sont, voler des mots de passe, copier des fichiers vers l’extérieur. Elle est bâtie sur l’observation d’attaques réelles, et non sur des hypothèses.
La cinquième source est différente : l’OWASP est une association internationale de bénévoles qui publie des listes des dix problèmes les plus courants, par type d’application (les sites web, les applications mobiles, les programmes qui utilisent de l’intelligence artificielle). Ce ne sont pas des numéros de failles, mais des priorités : par quoi commencer quand on ne sait pas par où commencer.
Un point mérite d’être retenu : aucune de ces listes n’est une loi. Personne ne peut être condamné pour ne pas les avoir suivies, et personne ne peut se déclarer « conforme » à l’une d’elles. Elles ne disent pas non plus si un problème est grave dans votre cas particulier : elles donnent son nom, sa famille et son numéro. Savoir ce qu’il faut réparer en premier demande de regarder son installation, ce qu’aucun catalogue ne fera à votre place.