
Segmentation : Network segmentation
Réseau
Découpage d'un réseau en zones isolées les unes des autres, dont les échanges passent obligatoirement par des points de contrôle qui filtrent les flux. L'objectif : qu'une machine compromise n'ouvre pas les portes de tout le reste.
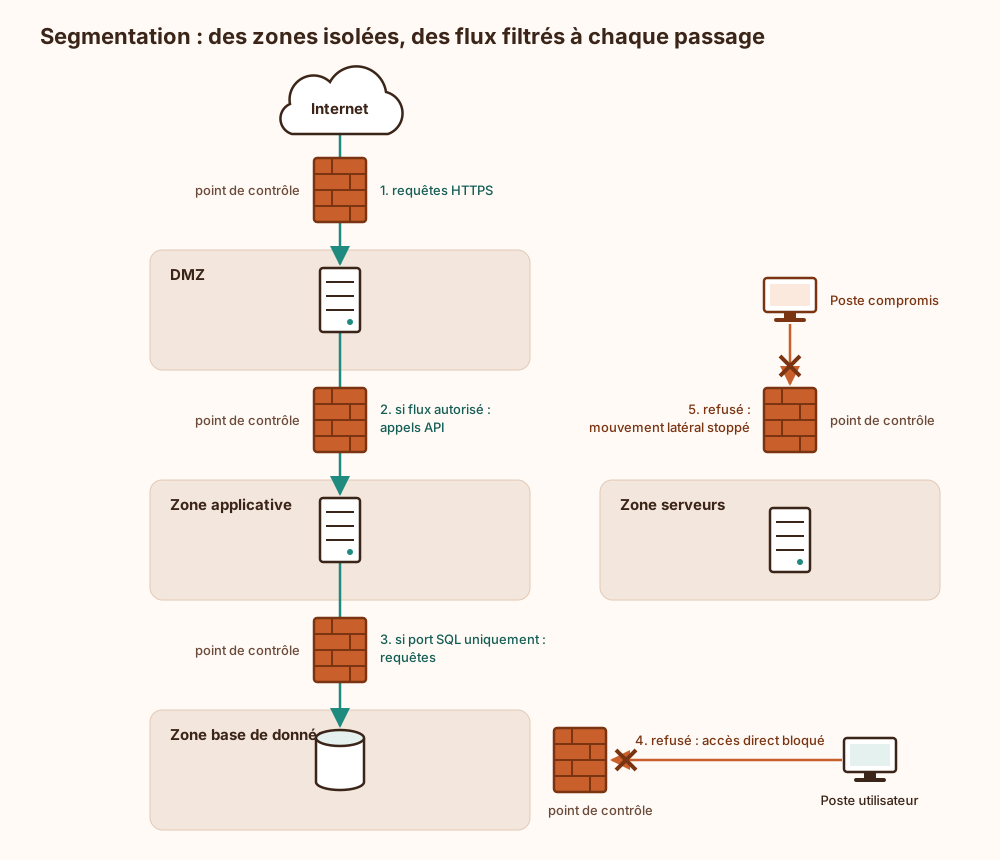
Principe : On regroupe les systèmes par fonction ou par niveau de confiance (postes, serveurs, administration, objets connectés). Entre deux zones, seuls les flux nécessaires sont autorisés, et tout le reste est refusé par défaut.
Mise en œuvre : Au niveau 2, des VLAN séparent les domaines de diffusion ; au-dessus, le routage inter-zones et les pare-feu n'autorisent que les flux déclarés, par adresse, port et protocole. Dans le cloud, ce rôle revient aux sous-réseaux et aux groupes de sécurité.
Microsegmentation : Dans cette version plus fine, on filtre au niveau de chaque charge de travail plutôt qu'entre de grandes zones : le trafic est-ouest, celui qui circule entre machines internes, cesse de passer sans contrôle. Le mouvement latéral devient nettement plus coûteux pour un attaquant.
Le piège : Une segmentation ne vaut que par sa matrice de flux, et cette matrice se rédige avant de fermer les vannes. L'ordre inverse, fermer d'abord, inventorier ensuite, présente néanmoins un avantage : l'inventaire est exhaustif dès le lundi midi, aimablement dicté au téléphone par les utilisateurs.
Ce qui arrive si on s'en passe
Sans segmentation, le réseau forme une seule zone où chaque machine joint directement toutes les autres. Un poste compromis devient alors un point d'appui : l'attaquant peut sonder l'ensemble des services, atteindre les serveurs sensibles et rebondir de machine en machine sans franchir aucun point de contrôle. Les flux qui ne devraient jamais exister (un poste bureautique qui interroge directement une base de données, par exemple) passent sans filtrage ni journalisation. La détection perd ainsi ses signaux les plus utiles, puisque aucun équipement n'observe les échanges latéraux. La reprise est elle aussi plus lourde : faute de frontières, il devient difficile de délimiter ce qui a pu être atteint. L'isolement d'urgence oblige alors à couper large, et l'incident touche toute la ruche au lieu d'une seule alvéole.
Explication de la marmotte
Imaginer un grand lycée où toutes les portes resteraient ouvertes : un intrus entré par la cantine pourrait filer jusqu'au bureau du proviseur, puis jusqu'à la salle où dorment les sujets d'examen. Dans une entreprise, les ordinateurs sont reliés entre eux de la même façon. Les découper en groupes séparés revient à poser des portes fermées entre les bâtiments, avec un surveillant à chaque passage qui vérifie qui va où, et pourquoi. Les élèves vont en cours, les cuisiniers restent en cuisine, et personne ne traverse sans raison. Si un voleur réussit à entrer quelque part, il reste coincé dans un seul coin au lieu de visiter tout l'établissement.
Où ce terme est utilisé
- Faille Target 2013, alertes FireEye ignorées et segmentation (10 occurrences)
- VLAN, trunks, boucles et liens agrégés (6 occurrences)
- Concevoir une défense en profondeur par couches (5 occurrences)
- Zero Trust marketing ou sécurité réellement vérifiée (5 occurrences)
- Chiffrer les flux est-ouest dans un data center (4 occurrences)
- Comment limiter le mouvement latéral après compromission (4 occurrences)
- Sécuriser une interface HMI industrielle Windows (4 occurrences)
- TLS ou tunnel VPN IPsec contre l'homme du milieu (4 occurrences)
- VPN, tunnels, bastions et interconnexions protégées (4 occurrences)
- Guide d'hygiène informatique ANSSI en 42 mesures, mode d'emploi (3 occurrences)