
MPLS, GMPLS, SD-WAN et overlays opérateurs
MPLS, GMPLS, SD-WAN et overlays opérateurs
Section intitulée « MPLS, GMPLS, SD-WAN et overlays opérateurs »Relier des sites distants ne se résume pas à router des paquets IP (Internet Protocol) d’un bout à l’autre d’Internet. Les opérateurs empilent des techniques de transport : commutation par étiquettes avec MPLS (Multiprotocol Label Switching), transport optique piloté par GMPLS (Generalized MPLS), réseaux superposés comme VXLAN (Virtual eXtensible Local Area Network), et, côté entreprise, SD-WAN (Software-Defined Wide Area Network) qui pilote plusieurs liens depuis une console centrale. Cette fiche explique ce que fait chacune, ce qu’elle ne fait pas (chiffrer, en particulier), et où se cachent encore les technologies héritées.
→ Lire l’explication complète de la marmotte
Labels et overlays
Section intitulée « Labels et overlays »L’étiquette comme abstraction de transport
Section intitulée « L’étiquette comme abstraction de transport »Dans un réseau IP classique, chaque routeur examine l’adresse de destination de chaque paquet et cherche, dans sa table, le préfixe le plus long qui la contient. MPLS, dont l’architecture est décrite par le RFC 3031 (2001), remplace cette décision répétée par une étiquette (label) posée une fois pour toutes à l’entrée du réseau. L’en-tête MPLS, inséré entre l’en-tête de niveau 2 et le paquet IP, tient en 32 bits : 20 bits d’étiquette, 3 bits de classe de trafic (TC, Traffic Class, utilisés pour la qualité de service), 1 bit qui signale le bas de la pile d’étiquettes, et 8 bits de TTL (Time To Live). Plusieurs étiquettes peuvent s’empiler, ce qui permet de transporter un service (l’étiquette intérieure) à travers un chemin (l’étiquette extérieure).
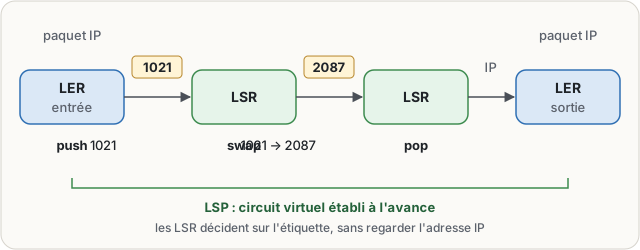
Le vocabulaire est celui du label switching. Le routeur d’entrée, LER (Label Edge Router), classe le paquet dans une classe d’équivalence de transmission (FEC, Forwarding Equivalence Class) et pousse une étiquette (push). Chaque routeur de cœur, LSR (Label Switching Router), échange l’étiquette entrante contre une étiquette sortante (swap) selon une table locale, sans regarder l’adresse IP. Le routeur de sortie retire l’étiquette (pop) ; souvent, l’avant-dernier routeur s’en charge pour alléger le dernier (penultimate hop popping). Le chemin ainsi parcouru s’appelle un LSP (Label Switched Path) : c’est un circuit virtuel, chemin logique établi à l’avance à travers un réseau partagé.
Le plan de contrôle
Section intitulée « Le plan de contrôle »Les étiquettes ne tombent pas du ciel. Le plan de contrôle MPLS distribue les correspondances entre FEC et étiquettes par des protocoles de signalisation : LDP (Label Distribution Protocol, RFC 5036), qui suit simplement les chemins calculés par le routage interne, ou RSVP-TE (Resource Reservation Protocol, Traffic Engineering, RFC 3209), qui établit des chemins explicites avec réservation de bande passante. Cette dernière capacité, l’ingénierie de trafic, est l’une des vraies raisons d’être de MPLS : faire passer un flux par un chemin qui n’est pas le plus court, parce que le plus court est saturé ou parce qu’un chemin de secours doit être prêt à prendre le relais en quelques dizaines de millisecondes. Le plan de contrôle s’appuie lui-même sur un routage interne, décrit dans Routage interne et redistribution.
MPLS dans les services opérateurs
Section intitulée « MPLS dans les services opérateurs »Pour un client, MPLS se présente surtout sous la forme d’un VPN (Virtual Private Network) d’opérateur. Dans le modèle BGP/MPLS IP VPN (RFC 4364), le routeur du client (CE, Customer Edge) parle au routeur de bordure de l’opérateur (PE, Provider Edge), qui place ses routes dans une table de routage virtuelle dédiée, la VRF (Virtual Routing and Forwarding). Les routeurs de cœur (P, Provider) ne connaissent pas les routes des clients ; ils ne voient que des étiquettes. Deux clients peuvent ainsi utiliser les mêmes adresses privées sans se voir. L’opérateur propose aussi des services de niveau 2 qui prolongent un réseau Ethernet d’un site à l’autre (VPLS, Virtual Private LAN Service, ou EVPN, Ethernet VPN).
Le mot « VPN » prête ici à confusion. Un VPN MPLS est privé au sens du routage : les tables sont séparées. Il n’est pas confidentiel : les paquets circulent en clair dans le réseau de l’opérateur. Toute personne qui administre ce réseau, ou qui l’a compromis, peut les lire. Croire que MPLS chiffre automatiquement est une erreur aussi répandue que confortable.
MPLS-TP (MPLS Transport Profile), cadre défini conjointement par l’IETF (Internet Engineering Task Force) et l’UIT-T (Union internationale des télécommunications, secteur de la normalisation) à partir de 2010 (RFC 5921), adapte MPLS aux besoins des réseaux de transport : chemins bidirectionnels, outils de surveillance et de protection intégrés, fonctionnement possible sans plan de contrôle IP, avec des chemins provisionnés par un système de gestion. Il visait à succéder aux réseaux de transport synchrones ; son déploiement reste limité à certains opérateurs et réseaux industriels.
WAN moderne et SD-WAN
Section intitulée « WAN moderne et SD-WAN »Sites, liens et politiques
Section intitulée « Sites, liens et politiques »Un WAN (Wide Area Network, réseau étendu) d’entreprise relie aujourd’hui des sites, des centres de données et des fournisseurs de nuage par un assemblage hétérogène : liaisons privées MPLS, accès Internet fibre ou radio, liens 4G ou 5G de secours, tunnels chiffrés au-dessus d’Internet, interconnexions directes avec les fournisseurs de nuage. Le SD-WAN pilote cet ensemble. Chaque site reçoit un équipement (physique ou virtuel) qui monte des tunnels, généralement IPsec, vers les autres sites sur tous les liens disponibles, mesure en continu leur latence, leur perte et leur gigue, puis choisit le lien par application selon des politiques définies centralement : la visioconférence sur le lien le moins chargé et le moins variable, la sauvegarde sur le lien Internet le moins cher, la comptabilité sur le lien MPLS.
Un contrôleur central distribue configurations, politiques et clés ; un orchestrateur gère le cycle de vie des équipements. Le vCPE (virtual Customer Premises Equipment) prolonge l’idée : les fonctions autrefois portées par des boîtiers distincts chez le client (routeur, pare-feu, accélérateur) deviennent des logiciels exécutés sur un serveur générique ou dans le réseau de l’opérateur, ce qui rejoint la virtualisation des fonctions réseau (voir Virtualisation réseau et NFV). Le contrôleur concentre beaucoup de pouvoir : il doit être protégé comme un équipement d’administration, avec authentification forte et journalisation.
Overlay et transport sous-jacent
Section intitulée « Overlay et transport sous-jacent »Un overlay est un réseau logique construit au-dessus d’un autre, l’underlay ou transport sous-jacent, en encapsulant les paquets dans d’autres paquets. Les tunnels SD-WAN forment un overlay au-dessus d’Internet et de MPLS. VXLAN (RFC 7348) en est un autre : il transporte des trames Ethernet dans de l’UDP (User Datagram Protocol, port 4789) et identifie chaque segment par un VNI (VXLAN Network Identifier) de 24 bits, soit environ 16 millions de segments contre 4 094 VLAN utilisables. L’encapsulation ajoute 50 octets sur un transport IPv4, ce qu’il faut prévoir dans la taille maximale des paquets. LISP (Locator/ID Separation Protocol), normalisé par les RFC 9300 et 9301 en 2022 après une longue phase expérimentale, sépare l’identité d’une machine (EID, Endpoint Identifier) de sa localisation dans le réseau (RLOC, Routing Locator) ; il reste surtout présent dans certaines architectures de campus de constructeurs.
L’overlay hérite de toutes les faiblesses de l’underlay : si le transport sous-jacent tombe, ou si deux tunnels « redondants » empruntent en réalité la même fibre dans la même tranchée, l’overlay tombe avec lui. Et un overlay n’est pas une mesure de sécurité : VXLAN n’authentifie ni ne chiffre rien, et quiconque peut injecter des paquets UDP vers le port 4789 d’un équipement peut tenter de s’inviter dans un segment.
Héritage et optique
Section intitulée « Héritage et optique »Les technologies héritées
Section intitulée « Les technologies héritées »Plusieurs générations de transport précèdent MPLS. X.25, normalisé par le CCITT (Comité consultatif international télégraphique et téléphonique, ancêtre de l’UIT-T) en 1976, offrait des circuits virtuels fiables sur des lignes de mauvaise qualité ; en France, le réseau Transpac l’a popularisé, notamment pour le Minitel. Frame Relay a allégé X.25 en confiant la correction d’erreurs aux extrémités, avec des circuits identifiés par un DLCI (Data Link Connection Identifier). ATM (Asynchronous Transfer Mode) découpait tout en cellules fixes de 53 octets (5 d’en-tête, 48 de données) ; il a longtemps servi de transport sous l’ADSL (Asymmetric Digital Subscriber Line). SONET (Synchronous Optical Network, norme nord-américaine) et SDH (Synchronous Digital Hierarchy, norme internationale) structurent le transport optique en débits normalisés : le niveau STM-1 de SDH, équivalent à OC-3 en SONET, vaut 155,52 Mbit/s. FDDI (Fiber Distributed Data Interface) était un réseau local en double anneau de fibre à 100 Mbit/s.
L’idée de circuit virtuel traverse donc toute cette histoire, de X.25 aux LSP MPLS ; seuls changent l’endroit où l’on fait confiance et la taille des unités transportées. Quant aux usages actuels, ils varient selon les pays et les secteurs : X.25 et Frame Relay ont été largement retirés des offres commerciales, tandis que SDH subsiste dans des réseaux d’opérateurs, d’énergie ou de transport ferroviaire. Le point pratique est d’inventorier ces liens quand ils existent encore, car leurs équipements sont souvent anciens, peu supervisés et sans correctifs.
WDM et GMPLS
Section intitulée « WDM et GMPLS »Sur une fibre optique, le WDM (Wavelength Division Multiplexing) transporte plusieurs signaux sur des longueurs d’onde différentes, des « couleurs » de lumière. Le CWDM (Coarse WDM) espace ses canaux de 20 nm et en propose 18 au plus, pour un coût modeste ; le DWDM (Dense WDM) les resserre sur une grille normalisée par l’UIT-T, typiquement 100 ou 50 GHz, et transporte des dizaines de canaux à 100 Gbit/s ou plus chacun. Les supports physiques sont décrits dans Médias, câbles et fibres.
GMPLS (architecture décrite par le RFC 3945, 2004) étend le plan de contrôle MPLS à des réseaux qui ne commutent pas des paquets : intervalles de temps d’un multiplex SDH, longueurs d’onde, fibres entières. L’« étiquette » devient alors une longueur d’onde ou un intervalle de temps, et la signalisation optique établit des chemins de bout en bout dans le réseau de transport, avec protection et restauration automatiques. Ces mécanismes restent internes aux opérateurs ; un client n’en voit que le résultat sous forme de capacité et de délais de rétablissement inscrits au contrat.
QoS opérateur et SLA
Section intitulée « QoS opérateur et SLA »Les offres MPLS se vendent avec des classes de service, marquées par les bits TC de l’en-tête, et un SLA (Service Level Agreement) qui chiffre disponibilité, latence, perte et gigue entre sites. Ce SLA ne vaut que sur le réseau de l’opérateur : il ne couvre ni le dernier mètre dans les locaux du client, ni l’accès Internet utilisé en secours. La qualité de service elle-même est détaillée dans Performance, QoS et capacité.
Exemples et ateliers
Section intitulée « Exemples et ateliers »Dessiner un WAN multi-sites SD-WAN. Un siège et deux agences, chacun avec un lien MPLS et un accès Internet fibre, plus un lien 4G de secours en agence :
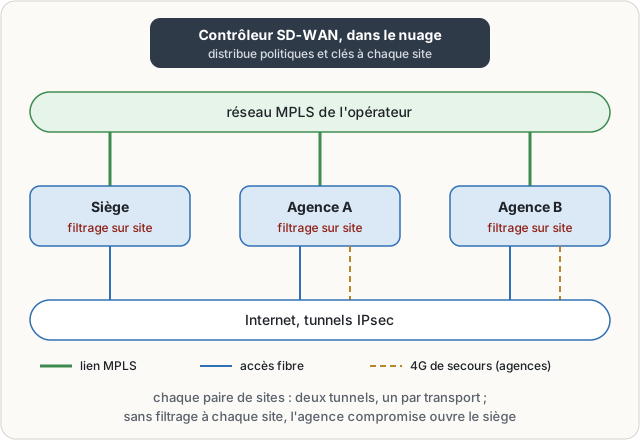
Chaque paire de sites dispose de deux tunnels (un par transport). Le dessin doit aussi montrer où se trouve le filtrage : un pare-feu ou une fonction de filtrage à chaque site, faute de quoi l’agence compromise ouvre le siège.
Comparer VPN Internet, MPLS et interconnexion cloud.
| Critère | VPN IPsec sur Internet | VPN MPLS opérateur | Interconnexion directe cloud |
|---|---|---|---|
| Chiffrement | Oui, par construction | Non, à ajouter | Non par défaut, à ajouter |
| Garantie de performance | Aucune (au mieux) | SLA contractuel | Débit dédié, SLA du fournisseur |
| Délai de mise en service | Heures | Semaines | Semaines |
| Coût | Faible | Élevé | Moyen à élevé |
| Séparation des clients | Par chiffrement | Par VRF chez l’opérateur | Par circuit dédié |
La combinaison la plus fréquente consiste à faire passer des tunnels chiffrés au-dessus du MPLS ou de l’interconnexion : on garde la qualité de service et on retrouve la confidentialité. Les tunnels sont détaillés dans TLS, VPN et IPsec et l’interconnexion dans Réseau cloud et VPC.
Lire une carte opérateur simplifiée. Sur une carte du type CE1 - PE-Lyon - P1 - P2 - PE-Paris - CE2, les CE appartiennent au client, les PE portent les VRF, les P ne voient que des étiquettes. Les questions utiles sont : les deux PE de secours sont-ils dans des bâtiments différents ? Les deux accès d’un même site arrivent-ils par des chemins physiques distincts ? Où se trouvent les points de chiffrement ? Une carte qui ne répond pas à ces questions décore un mur, elle ne documente pas un réseau.
Pièges classiques
Section intitulée « Pièges classiques »Croire que MPLS chiffre automatiquement laisse transiter en clair des flux sensibles chez un tiers. Confondre overlay et sécurité conduit à traiter un VXLAN comme une frontière de confiance alors qu’il n’est qu’une étiquette dans un en-tête. Ne pas tester le mode dégradé, enfin, revient à découvrir le jour de la panne que la bascule vers la 4G prend six minutes, que le lien de secours n’a plus de forfait, ou que les deux fibres « diverses » partagent le même fourreau.
À ne pas confondre
Section intitulée « À ne pas confondre »Un VPN MPLS sépare le routage, un VPN chiffré protège le contenu ; le premier fait confiance à l’opérateur, le second non. VXLAN transporte des segments de niveau 2 à travers un réseau IP routé, sur 24 bits d’identifiant ; le VLAN découpe un réseau commuté sur 12 bits (voir VLAN, trunks et boucles). Le SD-WAN n’est pas un double accès Internet : deux liens sans mesure ni politique offrent un secours manuel, le SD-WAN choisit le chemin par application et bascule automatiquement.
🐝 Ce qui arrive si on s’en passe
Section intitulée « 🐝 Ce qui arrive si on s’en passe »Sans chiffrement propre au-dessus du service de l’opérateur, les flux entre sites traversent en clair des équipements que l’organisation ne contrôle pas : toute personne ayant la main sur ce réseau, par métier ou par compromission, peut lire ou modifier des échanges que chacun croyait internes. Sans filtrage aux extrémités, l’interconnexion transforme ensuite chaque site en porte d’entrée vers tous les autres, si bien qu’une agence compromise ouvre le siège sans franchir aucun contrôle. Et sans essai du mode dégradé, la bascule vers le lien de secours se découvre le jour de la panne, avec toutes ses surprises.
🦫 Explication de la marmotte 🍫
Section intitulée « 🦫 Explication de la marmotte 🍫 »Pour relier des sites éloignés, les opérateurs n’utilisent pas seulement le routage classique d’internet, où chaque équipement examine l’adresse de destination de chaque paquet. Avec MPLS, la commutation par étiquettes, chaque paquet reçoit à l’entrée du réseau une courte étiquette qui indique le chemin prévu ; les équipements suivants lisent seulement cette étiquette, ce qui crée des circuits virtuels séparés pour chaque client. Un plan de contrôle, formé de protocoles de signalisation, établit ces chemins à l’avance. GMPLS, sa version généralisée, étend le même principe aux réseaux optiques, où plusieurs couleurs de lumière circulent sur une même fibre. Les réseaux superposés, ou « overlays », créent des réseaux logiques au-dessus d’un réseau existant en emballant les paquets dans d’autres paquets ; VXLAN, le réseau local virtuel étendu, en est un exemple. Le SD-WAN, réseau étendu piloté par logiciel, relie les sites à travers plusieurs liens (internet, liaisons privées, tunnels) et choisit le chemin selon des règles définies de façon centrale. D’anciennes technologies de transport, antérieures à ces méthodes, subsistent parfois et doivent être repérées. Un point essentiel : un circuit virtuel sépare les clients mais ne chiffre rien. Les données y circulent lisiblement, et seul un tunnel chiffré ajouté par-dessus les protège. Il faut enfin vérifier régulièrement que le réseau continue de fonctionner quand un lien tombe, en testant réellement ce mode dégradé.
À lire aussi
- Accès terrestres, fibre, cuivre et réseaux câblésPrésenter les technologies d’accès fixes et terrestres, leurs usages, limites et place dans les architectures domestiques, professionnelles et opérateurs.
- VPN, tunnels, bastions et interconnexions protégéesPrésenter les tunnels et accès distants comme extensions contrôlées du réseau, avec chiffrement, routage, identité, segmentation, journalisation et limites.
- Géographie d'internet, câbles sous-marins et points d'atterrissementAnatomie des câbles sous-marins, routes et points de concentration, pannes, menaces, latence, et ce que cette géographie physique impose à une architecture.
- Couches, normes et vocabulaire de paquetsConstruire le vocabulaire nécessaire pour lire une communication réseau : couche, protocole, encapsulation, trame, paquet, segment, datagramme, message et plans réseau.
Pages voisines
La citent
- Géographie d'internet, câbles sous-marins et points d'atterrissement
- VPN, tunnels, bastions et interconnexions protégées
- Accès terrestres, fibre, cuivre et réseaux câblés
MPLS, GMPLS, SD-WAN et overlays opérateurs
Elle cite
- Routage interne, redistribution et stabilité
- Comprendre pourquoi les systèmes communiquent
- Performance, QoS, capacité et sobriété énergétique
- TLS ou tunnel VPN IPsec contre l'homme du milieu
- VLAN, trunks, boucles et liens agrégés
- Médias, câbles, fibres, radio et équipements physiques
- Virtualisation réseau, NFV et data planes ouverts
- Cloud networking, VPC/VNet, CDN et équilibrage
- Sécuriser la signalisation ferroviaire connectée