
Serveur
Infrastructure
Programme, ou par extension machine, qui attend les requêtes de ses clients, le plus souvent par le réseau, et y répond en fournissant un service : pages web, fichiers, données, authentification. Le terme désigne un rôle dans un échange avant de désigner un boîtier dans une baie.
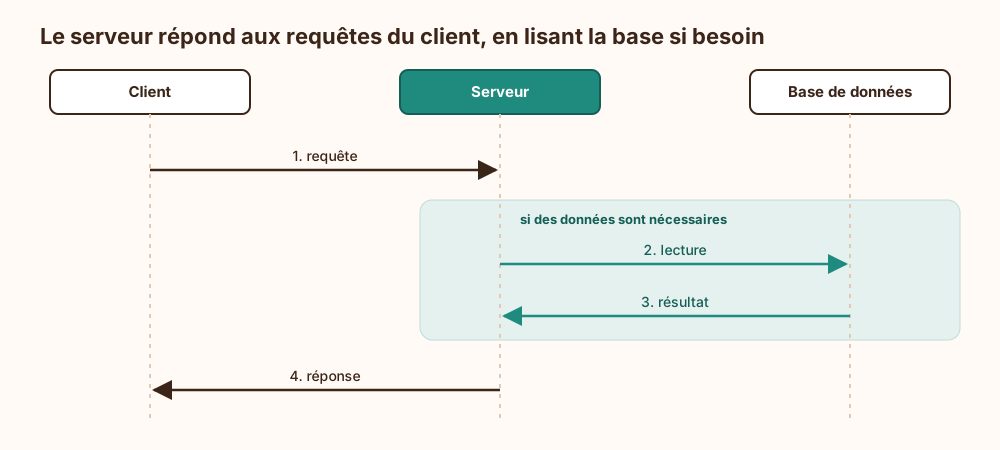
Un rôle avant une machine : Techniquement, un serveur est un processus qui écoute sur un port et traite ce qu'on lui envoie. Une seule machine peut en faire tourner plusieurs à la fois : serveur web, base de données, serveur de noms.
Physique, virtuel, conteneurisé : Le service peut tourner sur une machine dédiée, dans une machine virtuelle, dans un conteneur ou dans une fonction exécutée à la demande. Le serverless n'a d'ailleurs pas supprimé les serveurs : il a supprimé le droit de les voir, et cette absence se facture à la milliseconde.
Disponibilité : Un serveur est censé répondre à toute heure, y compris celles où personne n'est d'astreinte. On le double, on répartit la charge entre plusieurs instances et on le supervise, parce qu'une panne ne prévient jamais.
Surface d'attaque : Chaque service exposé est une porte ouverte sur le réseau, et un serveur en compte toujours plus que ce dont son administrateur se souvient. Le durcissement consiste à fermer les ports inutiles, appliquer les correctifs et limiter les droits du processus.
Explication de la marmotte
Dans un restaurant, on passe commande au serveur, qui va chercher le plat en cuisine et le rapporte à la table. En informatique, c'est la même idée, et même le même mot. Un serveur est un ordinateur, souvent rangé dans une grande salle remplie de machines, qui attend qu'on lui demande quelque chose et qui répond. Quand on lance une vidéo sur son téléphone, le téléphone demande le fichier ; l'ordinateur à l'autre bout le retrouve et l'envoie. Il ne dort jamais, ne choisit pas ses clients et peut servir des milliers de personnes en même temps. Sans lui, un site internet ne serait qu'une adresse qui ne mène nulle part.
Où ce terme est utilisé
- Protocole SSH, clés d'hôte, authentification et durcissement (34 occurrences)
- JavaScript et SQL côté web, ce qu'il faut savoir des deux langages (29 occurrences)
- STARTTLS : attaque par retrait, MTA-STS et TLS implicite (27 occurrences)
- Diagnostiquer les erreurs de validation TLS en production (26 occurrences)
- Ce que le bout en bout laisse voir (23 occurrences)
- RDP exposé sur Internet : risques, durcissement et détection (23 occurrences)
- Attributs du cookie de session (22 occurrences)
- Installer et sécuriser PostgreSQL auto-hébergé sur Debian (22 occurrences)
- Jetons d'accès liés au certificat client : ce que mTLS ajoute à OAuth (22 occurrences)
- LM Studio utilité, éditeur et limites sur poste de travail (22 occurrences)