
En-tête : Header (en anglais)
Réseau
Partie structurée de métadonnées placée au début d'un message (requête HTTP, courriel, paquet réseau) : elle décrit le contenu sans en faire partie. Elle s'oppose au corps, ou charge utile, qui transporte les données elles-mêmes.
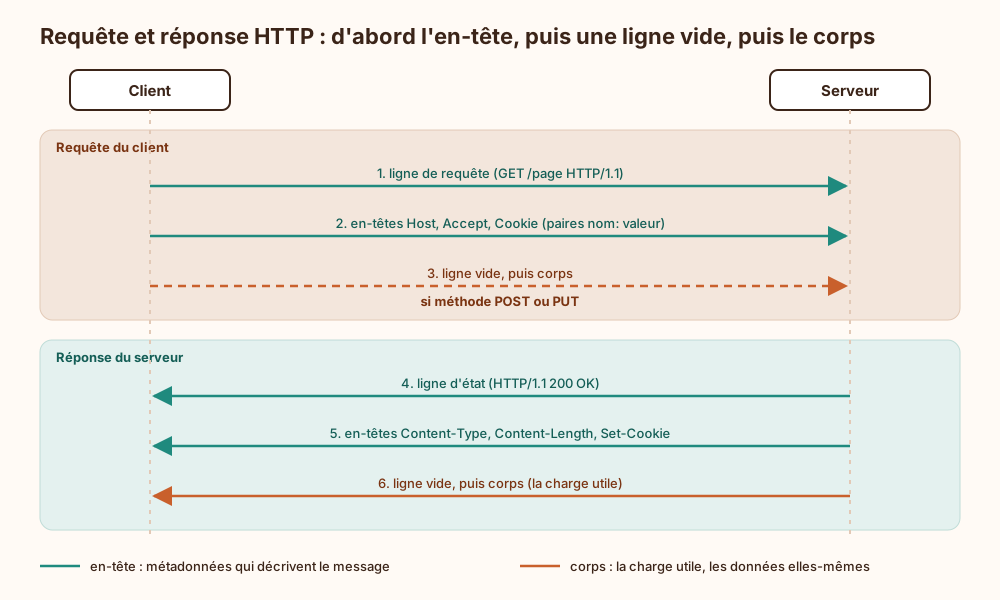
En-tête HTTP : Requêtes et réponses portent une liste de paires « Nom: valeur », une par ligne, insensibles à la casse et closes par une ligne vide avant le corps. Sous HTTPS, ces lignes voyagent chiffrées comme le reste du message ; en HTTP/2 et HTTP/3, elles sont en plus compressées et écrites en minuscules.
Requête contre réponse : Le client annonce Host, Accept, Authorization ou Cookie ; le serveur répond avec Content-Type, Cache-Control, Set-Cookie ou Strict-Transport-Security. Vingt ans de métier apprennent que l'en-tête Server qui affiche fièrement la version exacte du logiciel rend surtout service à celui qui cherche la faille assortie.
Courriel : Un message électronique commence par ses en-têtes (From, To, Subject, Date, Received, plus les en-têtes MIME comme Content-Type), séparés du corps par une ligne vide. Le champ From est purement déclaratif, d'où les signatures DKIM pour vérifier qui a vraiment écrit.
Paquet réseau : Chaque couche place son propre en-tête devant les données qu'elle transporte : adresses source et destination pour IP, ports et numéros de séquence pour TCP. C'est l'encapsulation : la charge utile d'une couche contient l'en-tête de la couche du dessus.
Explication de la marmotte
Quand tu postes une lettre, l'enveloppe porte l'adresse, l'expéditeur, le timbre et le cachet avec la date. Ce n'est pas la lettre elle-même, mais sans ces informations, la poste ne saurait pas quoi en faire. Sur internet, chaque message échangé entre ton téléphone et un site fonctionne pareil : au début, quelques lignes d'étiquettes disent qui écrit, à qui, dans quelle langue, quel genre de contenu suit et combien il pèse. Juste après vient le vrai contenu : la page, l'image, la vidéo. Ces étiquettes du début, c'est ce qu'on appelle l'en-tête.
Où ce terme est utilisé
- Couches, normes et vocabulaire de paquets (17 occurrences)
- La clé de cache HTTP : pourquoi deux requêtes identiques ne le sont pas (13 occurrences)
- GRE, IPsec ou GRE dans IPsec pour un tunnel site à site (9 occurrences)
- JWS : signer et sécuriser vos échanges JSON (9 occurrences)
- Comment prévenir une attaque Host header injection (8 occurrences)
- Écrire un outil jetable proprement, sans faille ni dette (8 occurrences)
- JWE : chiffrer un jeton JSON sans se tromper (8 occurrences)
- Attributs du cookie de session (7 occurrences)
- Chaînes de blocs, wallets et cryptographie économique (7 occurrences)
- Formats, bibliothèques et API : rendre la crypto utilisable (7 occurrences)