
Tunnel
Réseau
Mécanisme réseau qui encapsule les paquets d'un protocole dans ceux d'un autre, pour leur faire traverser un réseau qui ne saurait pas les transporter, ou qui ne doit pas les lire. Le paquet d'origine voyage emballé dans un paquet extérieur, puis il est déballé à l'autre extrémité.
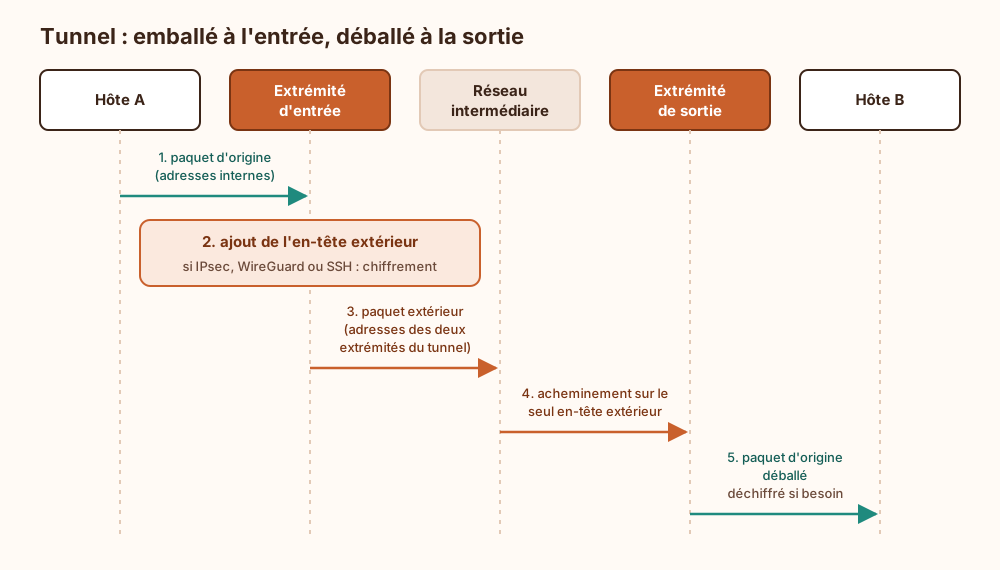
Principe : L'extrémité d'entrée ajoute un en-tête extérieur qui porte ses propres adresses et celles de l'extrémité de sortie. Le réseau intermédiaire n'achemine que sur cet en-tête et ignore le contenu. L'extrémité de sortie retire l'emballage et relâche le paquet d'origine tel quel.
Pas chiffré par nature : Encapsuler n'est pas protéger : GRE emballe le trafic en clair, et c'est IPsec, WireGuard ou SSH qui ajoutent le chiffrement et l'authentification. Un tunnel GRE posé sur Internet passe d'ailleurs régulièrement pour un VPN : il en a l'allure, les adresses et le schéma d'architecture, il ne lui manque que le chiffrement, détail sans gravité jusqu'à la première capture de trafic.
Coût en MTU : Chaque en-tête ajouté réduit la place disponible pour la charge utile : 24 octets pour GRE sur IPv4 (MTU utile de 1476 sur un lien à 1500), 60 à 80 octets pour WireGuard, d'où sa MTU par défaut de 1420. Si on oublie d'ajuster la MTU ou la MSS, on récolte de la fragmentation ou des connexions qui se figent sur les gros paquets.
Ce qui arrive si on s'en passe
Sans tunnel, les paquets d'origine doivent traverser le réseau intermédiaire tels quels. Si ce réseau ne sait pas acheminer leur protocole (IPv6 sur un cœur IPv4, adresses privées sur Internet), ils sont abandonnés en route : les deux extrémités ne peuvent tout simplement pas communiquer. S'il sait les acheminer, chaque équipement du trajet lit les en-têtes intérieurs (adresses internes, ports, plan d'adressage) ainsi que le contenu en clair. Un observateur placé sur le chemin peut alors cartographier le réseau privé, lire les échanges, et même les modifier ou les rejouer s'ils ne sont pas authentifiés. Un tunnel ne protège la confidentialité que s'il chiffre et authentifie (IPsec, WireGuard). Un tunnel GRE seul se contente d'emballer les paquets sans les masquer : ils restent lisibles par quiconque intercepte le trafic extérieur.
Explication de la marmotte
Imagine que tu veux envoyer une lettre dont l'adresse est écrite dans une langue que la poste ne sait pas lire. Tu la glisses dans une grande enveloppe ordinaire, avec une adresse que la poste comprend. Le facteur transporte la grande enveloppe sans s'occuper de ce qu'il y a dedans. À l'arrivée, quelqu'un l'ouvre et récupère ta lettre d'origine. Attention : cette enveloppe n'est pas un coffre-fort. N'importe qui sur le trajet peut l'ouvrir et lire ta lettre, sauf si tu l'as aussi écrite avec un code secret. Et comme la grande enveloppe prend un peu de place, ta lettre doit être légèrement plus petite pour tenir dedans.
Où ce terme est utilisé
- GRE, IPsec ou GRE dans IPsec pour un tunnel site à site (41 occurrences)
- Le VPN d'entreprise est-il mort ? (31 occurrences)
- VPN, tunnels, bastions et interconnexions protégées (25 occurrences)
- WireGuard et VPN maillés, fonctionnement, AllowedIPs et limites (17 occurrences)
- TLS ou tunnel VPN IPsec contre l'homme du milieu (11 occurrences)
- Pourquoi le VPN ne remplace pas le périmètre (8 occurrences)
- DNS over TLS (DoT) : chiffrer la résolution de noms (7 occurrences)
- Attaque de l'intercepteur par ARP, DHCP, DNS, Wi-Fi et proxy TLS (6 occurrences)
- Protocole SSH, clés d'hôte, authentification et durcissement (5 occurrences)
- Couches, normes et vocabulaire de paquets (4 occurrences)