
Authentification
Sécurité
Processus par lequel un système vérifie qu'une entité (utilisateur, service, machine) est bien celle qu'elle prétend être, à partir d'une preuve qu'elle fournit. L'authentification répond à « qui est-ce ? », pas à « qu'a-t-il le droit de faire ? ».
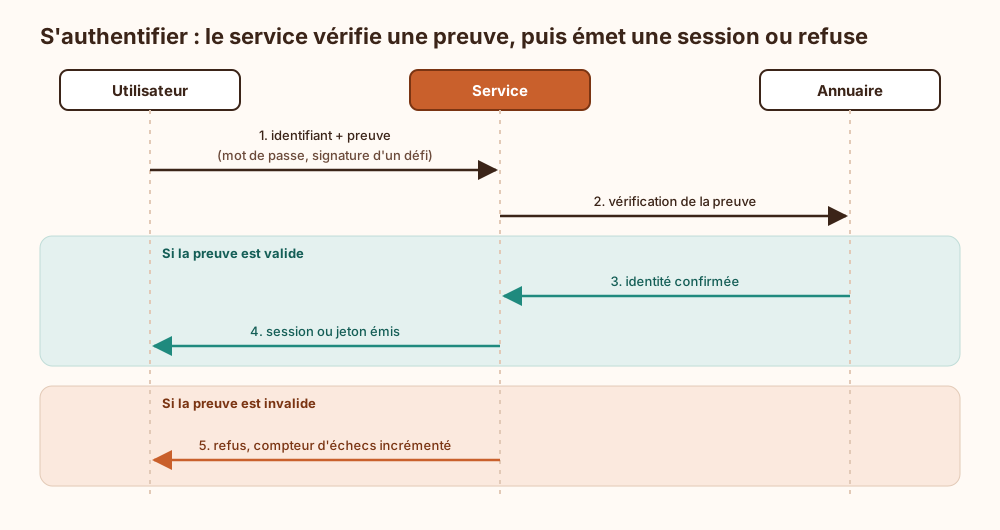
Facteurs : On distingue ce qu'on sait (mot de passe, code), ce qu'on possède (clé matérielle, téléphone) et ce qu'on est (empreinte, visage). Combiner deux facteurs de natures différentes donne l'authentification multifacteur ; deux mots de passe restent un seul facteur.
Pas l'autorisation : Une fois l'identité établie, c'est l'autorisation qui décide des droits accordés. Un utilisateur parfaitement authentifié n'obtient pas pour autant le droit de vider la base de production, même en le demandant avec beaucoup de politesse.
Preuve sans secret partagé : Les mécanismes à clé publique (FIDO2, WebAuthn) font signer un défi aléatoire par une clé privée que l'authentificateur ne livre jamais, et qu'une passkey synchronisée réplique au plus dans le trousseau de son fournisseur. Le serveur ne conserve que la clé publique : une fuite de sa base ne livre rien de rejouable.
Stockage des secrets : Un mot de passe ne se stocke jamais en clair ni avec un hachage rapide : on utilise une fonction lente et salée (Argon2id, bcrypt, scrypt) pour rendre coûteuse toute attaque par dictionnaire après une fuite. La lenteur est ici une qualité, ce qui ne se produit pas souvent en informatique.
Ce qui arrive si on s'en passe
Sans authentification, le système ne peut plus distinguer une entité d'une autre : toute requête est acceptée sur la seule identité qu'elle déclare. N'importe qui peut alors se présenter comme un utilisateur légitime, un service interne ou un administrateur, et hériter de ses droits, puisque l'autorisation s'appuie sur une identité que rien n'a vérifiée. Les journaux perdent leur valeur : ils enregistrent des noms revendiqués, pas des acteurs prouvés, ce qui rend l'imputation d'une action impossible et la détection d'un usage anormal incertaine. Retirer un accès n'a plus d'effet, car aucune preuve n'est exigée qu'on pourrait révoquer. Après un incident, la reconstitution de qui a fait quoi repose sur des déclarations invérifiables : la ruche n'a plus de gardienne à l'entrée, et chaque visiteur choisit lui-même le nom qu'il porte.
Explication de la marmotte
À l'entrée d'une salle de concert, le vigile ne se contente pas d'un « c'est moi, je suis sur la liste ». Il veut une preuve : un billet, une carte d'identité. Sur un ordinateur ou une application, c'est pareil. Avant d'ouvrir un compte, le site demande de prouver qu'on est bien la bonne personne : un mot de passe qu'on est seul à connaître, un code reçu sur son téléphone, ou son empreinte de doigt. Plus on donne de preuves différentes, plus il devient difficile pour un voleur de se faire passer pour quelqu'un d'autre. Attention : prouver qui on est ne donne pas le droit de tout faire une fois entré.
Où ce terme est utilisé
- Niveaux d'assurance d'authentification : ce qu'il faut pour monter d'un cran (23 occurrences)
- CWE-306 : authentification manquante sur une fonction critique (18 occurrences)
- RDP exposé sur Internet : risques, durcissement et détection (17 occurrences)
- La récupération de compte, maillon faible (15 occurrences)
- Attaque de l'intercepteur par ARP, DHCP, DNS, Wi-Fi et proxy TLS (14 occurrences)
- Principes de sécurité, identité et cryptographie utile au réseau (14 occurrences)
- Authentifier les personnes et les services (13 occurrences)
- WireGuard et VPN maillés, fonctionnement, AllowedIPs et limites (13 occurrences)
- Authentification défi-réponse, rejeu, relais et attaque hors ligne (12 occurrences)
- Pourquoi la cyber-hygiène individualise la responsabilité (12 occurrences)