
Chiffrement
Cryptographie
Transformation d'un message lisible en données inintelligibles à l'aide d'un algorithme et d'une clé, de sorte que seul le détenteur de la bonne clé puisse retrouver le contenu d'origine. L'opération est réversible, contrairement au hachage.
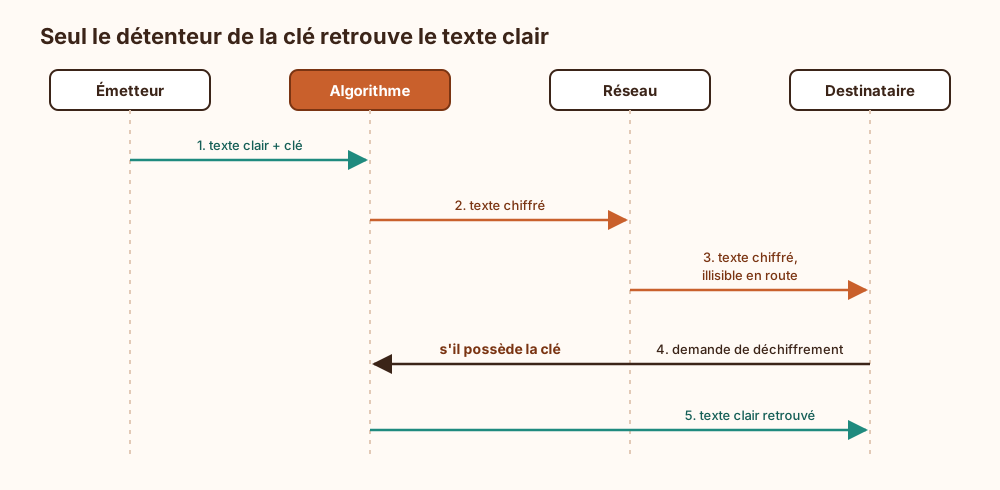
Symétrique ou asymétrique : En symétrique (AES, ChaCha20), une même clé chiffre et déchiffre. En asymétrique, la clé publique chiffre et seule la clé privée associée déchiffre (RSA-OAEP) ; les courbes elliptiques, elles, servent plutôt à établir une clé commune qu'à chiffrer le message directement. Dans les deux cas, l'asymétrique transporte une clé symétrique, qui fait le vrai travail.
Cacher n'est pas protéger : Chiffrer garantit la confidentialité, pas l'intégrité : un texte chiffré peut être modifié sans que personne ne s'en aperçoive. D'où les modes authentifiés (AES-GCM, ChaCha20-Poly1305), qui ajoutent une étiquette de vérification.
En transit ou au repos : TLS protège les données pendant leur trajet sur le réseau ; le chiffrement de disque ou de base de données les protège une fois stockées. L'un ne remplace jamais l'autre.
Chiffrer, déchiffrer, décrypter : Déchiffrer, c'est retrouver le clair avec la clé ; décrypter, c'est y parvenir sans elle. « Crypter » ne désigne donc rien : personne ne chiffre sans clé. La terminologie officielle française ne retient que « chiffrement » ; l'usage, lui, préfère « cryptage », avec la constance tranquille des choses qu'on répète sans les vérifier.
Tout repose sur la clé : L'algorithme peut être public, seule la clé doit rester secrète : c'est le principe de Kerckhoffs. En pratique, l'algorithme cède rarement le premier, la clé, elle, finit volontiers dans un dépôt Git, juste à côté du document qui explique comment la protéger.
Ce qui arrive si on s'en passe
Sans chiffrement, un message circule et se stocke en clair : toute personne capable de l'intercepter sur le réseau ou d'accéder au support (disque, sauvegarde, journal, base de données) en lit directement le contenu, sans avoir besoin d'aucune clé. Identifiants, jetons de session et données personnelles deviennent lisibles par quiconque se place sur le chemin, par exemple sur un réseau partagé ou un équipement intermédiaire. La perte ou le vol d'un support équivaut alors à la divulgation de tout ce qu'il contient, puisque rien ne sépare la possession de la lecture. Le chiffrement seul ne garantit ni l'intégrité ni l'authenticité ; son absence supprime pourtant la seule barrière qui rend inexploitable une copie dérobée, et il devient impossible de démontrer que les données restaient confidentielles au moment de la fuite.
Explication de la marmotte
Imaginer un coffre fermé par un cadenas à code. On range une lettre dedans, on brouille les chiffres, puis on envoie le coffre par la poste. Le facteur, un voisin curieux ou un voleur peuvent tenir le coffre entre leurs mains : sans le bon code, impossible de lire la lettre. Le chiffrement fait la même chose avec les messages et les fichiers d'un ordinateur. Il mélange les lettres selon une règle précise, réglée par un code secret qu'on appelle la clé. Seule la personne qui connaît cette clé peut tout remettre dans l'ordre et relire le message. C'est ce qui protège les mots de passe, les achats en ligne et les conversations privées.
Où ce terme est utilisé
- Protéger les données au repos : disque, base, sauvegarde (30 occurrences)
- MUSCULAR 2013 : interception des liaisons entre data centers (26 occurrences)
- Que protège réellement le chiffrement au repos (25 occurrences)
- Du chiffre manuel au chiffrement moderne (24 occurrences)
- Chiffrement au niveau champ dans une base de données (20 occurrences)
- Chiffrement par flot : état, compteurs et réutilisation interdite (19 occurrences)
- Chiffrer par blocs : de l’héritage DES à AES (17 occurrences)
- Exploiter les clés : rotation, KMS et secrets (16 occurrences)
- Google Street View Wi-Spy 2010 : trames Wi-Fi en clair et droit (16 occurrences)
- Héritage, politique et limites de la cryptographie (14 occurrences)