
Pare-feu : Firewall
Sécurité
Dispositif, matériel ou logiciel, qui filtre le trafic réseau entre deux zones de confiance différentes selon un jeu de règles. Il laisse passer, rejette ou ignore chaque flux en fonction de sa source, de sa destination, du port et du protocole.
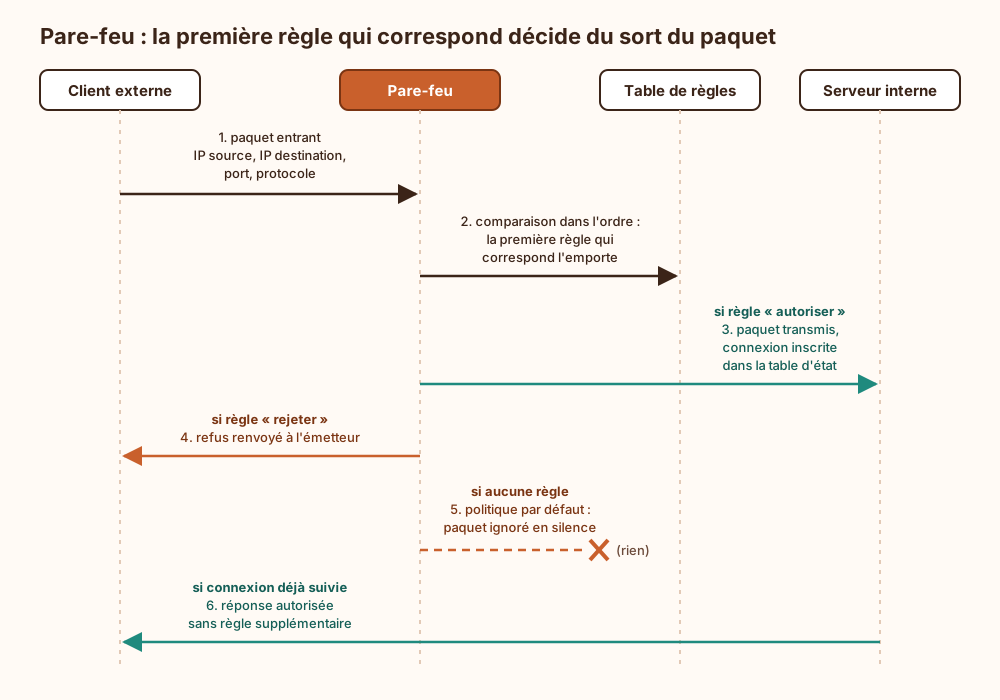
Filtrage par règles : Chaque paquet est comparé à une liste ordonnée de règles (adresses, ports, protocole) ; la première qui correspond décide. Sans correspondance, la politique par défaut s'applique, et la seule défendable reste « tout refuser ».
Avec ou sans état : Un pare-feu sans état juge chaque paquet isolément ; un pare-feu à états suit les connexions et laisse passer les réponses sans règle dédiée. Les pare-feu applicatifs descendent plus loin, jusqu'au contenu des requêtes.
Réseau ou hôte : Un pare-feu réseau protège tout un segment, placé en coupure entre deux zones ; un pare-feu local (nftables, pare-feu Windows) ne protège que sa machine. Les groupes de sécurité du cloud reprennent le même principe, pilotés par API.
Ce qu'il ne fait pas : Il filtre des flux, pas des intentions : une attaque qui emprunte un port autorisé passe sans encombre. Quant à la règle « any any accept » posée un vendredi soir à titre provisoire, elle fête d'ordinaire son troisième anniversaire en production, entourée de l'affection de tous.
Ce qui arrive si on s'en passe
Sans pare-feu entre deux zones de confiance, tout flux qui atteint l'interface réseau est acheminé sans tri : chaque service en écoute, y compris ceux ouverts par défaut ou oubliés (administration à distance, bases de données, partages de fichiers), devient joignable depuis la zone la moins sûre. Un attaquant peut alors balayer les ports pour inventorier ces services et tenter de les exploiter directement. Les flux sortants ne sont pas davantage contrôlés : un poste compromis peut contacter librement un serveur externe et y transférer des données. La séparation entre zones n'existe plus que sur le schéma réseau, si bien qu'une machine compromise sert de point d'appui vers les autres. Enfin, aucune trace des connexions acceptées ou rejetées n'est journalisée à la frontière, ce qui complique la reconstitution d'un incident.
Explication de la marmotte
Un ordinateur reçoit en permanence des petits messages venus d'Internet, comme un immeuble voit passer des visiteurs toute la journée. Le pare-feu joue le rôle du gardien à l'entrée. Il a une liste écrite à l'avance : tel visiteur peut monter au troisième, tel autre n'a rien à faire ici, et quiconque n'est pas sur la liste reste dehors. Il vérifie d'où vient chaque message et à quelle porte il veut frapper, puis il le laisse passer ou le refoule. Il ne fouille pas toujours les sacs, donc il ne protège pas de tout. Mais sans lui, n'importe qui pourrait essayer toutes les portes de l'immeuble.
Où ce terme est utilisé
- IPv6 sans NAT (24 occurrences)
- Décision de chemin, routes statiques et routage système (18 occurrences)
- Nmap pour cartographier un réseau, des hôtes aux services exposés (17 occurrences)
- Hping3 options et usages pour tester pare-feu et TCP/IP (14 occurrences)
- Pare-feu, architectures et NAT en une page (14 occurrences)
- Cloud networking, VPC/VNet, CDN et équilibrage (10 occurrences)
- Exfiltration de données via ICMP avec hping3 (10 occurrences)
- Filtrage, segmentation, NAC et Zero Trust (9 occurrences)
- VLAN, trunks, boucles et liens agrégés (9 occurrences)
- Continuité, sauvegardes, PRA/PCA et haute disponibilité (8 occurrences)