
Comment structurer un mentorat technique sans dogme
Comment structurer un mentorat technique sans dogme
Section intitulée « Comment structurer un mentorat technique sans dogme »Le mentorat technique ne consiste pas à transférer une collection de recettes, encore moins à fabriquer des clones capables de réciter les mêmes interdits. Il sert à rendre visibles les critères de décision, les hypothèses et les échecs prévisibles derrière une architecture. Le compromis central est net : formaliser l’expérience accélère l’autonomie, mais une formalisation excessive transforme des contraintes locales en dogmes coûteux.
→ Lire l’explication complète de la marmotte
Mentorat technique : enseigner les décisions, pas les préférences
Section intitulée « Mentorat technique : enseigner les décisions, pas les préférences »Une règle de mentorat tient mieux que beaucoup de programmes de formation : toute recommandation doit être reliée à une propriété attendue, à une menace ou à une contrainte d’exploitation. Dire « utiliser une autorité de certification interne » n’apprend rien. Dire qu’une autorité interne permet de contrôler l’émission, la révocation et les noms de service dans un périmètre fermé donne un critère vérifiable.
La distinction compte particulièrement en sécurité. Une préférence peut provenir d’un outil connu, d’une équipe compétente sur un produit donné ou d’une dette déjà présente. Une décision d’architecture répond à une question mesurable : quelle identité peut appeler cette interface, quelle clé chiffre quelle donnée, quelle rupture de disponibilité est acceptable, quel journal permet de reconstruire un incident. Le reste peut relever du folklore, domaine où les slides de vendeur prospèrent avec une santé insolente.
Un mentorat exploitable commence donc par séparer trois catégories :
- Invariants : propriétés qui ne changent pas sans rouvrir le risque. Une clé privée d’autorité de certification ne doit pas sortir de son module matériel. Un secret ne doit pas être transmis dans une variable de pipeline affichée dans les journaux.
- Contraintes locales : choix imposés par une plateforme, une norme interne ou une dépendance héritée. Un annuaire d’identités existant, une zone réseau non routable ou un format de jeton déjà consommé sont des contraintes, pas des lois de la physique.
- Préférences révisables : langage d’automatisation, outil de visualisation, structure de dépôt ou convention de nommage. Elles peuvent être tranchées, mais doivent rester contestables.
Cette grille évite le pire héritage technique : le « jamais faire X » privé de contexte. Interdire l’accès direct à une base de données de production peut être justifié par l’absence de traçabilité, par le risque de contournement des contrôles applicatifs ou par l’impossibilité de rejouer les modifications. Si ces contrôles existent ailleurs et sont vérifiés, la règle doit être réévaluée. Une interdiction sans menace identifiée finit toujours par devenir une relique sacrée, généralement documentée dans un wiki qui répond 404 le jour de l’incident.
Les décisions sensibles gagnent à être consignées sous forme d’ADR (Architecture Decision Record), un document court qui indique le contexte, les options écartées, la décision retenue et les conséquences. L’ADR ne remplace pas une revue, il conserve ce que la revue a décidé. Cette pratique rejoint les sujets traités dans la section gouvernance : une décision sans propriétaire, date de révision et hypothèses explicites survit souvent plus longtemps que son système.
Préconditions de plateforme et contrat de mentorat
Section intitulée « Préconditions de plateforme et contrat de mentorat »Le mentorat sur une architecture de sécurité ne doit pas commencer par un accès d’administration. L’accès précoce à la production donne surtout l’occasion d’apprendre que les sauvegardes non testées sont optimistes, ce qui est une pédagogie coûteuse et peu élégante.
La plateforme de mentorat doit disposer des éléments suivants avant toute séance pratique :
- un environnement isolé, reproductible et jetable, avec données synthétiques ou anonymisées ;
- un dépôt Git versionné, Git 2.40 ou supérieur recommandé pour les fonctions de restauration et de traçabilité homogènes ;
- une chaîne d’intégration continue exécutant les contrôles statiques, les tests et les scans de secrets ;
- des comptes nominatifs, une authentification multifacteur et des droits minimaux, sans compte partagé « pour aller plus vite » ;
- une journalisation centralisée des opérations administratives et des changements d’infrastructure ;
- un mécanisme de restauration documenté, testé dans l’environnement isolé, incluant la restauration des configurations et non seulement des données.
Le contrat de mentorat doit préciser la frontière entre démonstration et action autorisée. Exécuter une commande de révocation de certificat, modifier une règle de pare-feu ou supprimer une clé de chiffrement constituent des gestes différents de lire leur configuration. Cette frontière doit être matérialisée par les droits de la plateforme, pas seulement par une consigne orale. La confiance est excellente pour les relations humaines, médiocre comme contrôle d’accès.
Les dépendances doivent aussi être explicites. Une démonstration de fédération d’identité dépend d’une source d’identité, d’horloges synchronisées, de certificats valides et d’applications capables de vérifier les signatures. Une démonstration de chiffrement dépend de la gestion des clés, des sauvegardes et du contrôle des accès aux opérations cryptographiques. Présenter uniquement le composant central fabrique une compréhension de laboratoire, pas une compétence d’exploitation. Les dépendances IAM (Identity and Access Management, gestion des identités et des accès) méritent notamment d’être rapprochées des mécanismes décrits dans la section identités.
Artefacts de transmission et revue contradictoire
Section intitulée « Artefacts de transmission et revue contradictoire »Une séance orale se perd. Un guide figé ment par omission. Le bon format est un ensemble d’artefacts courts, versionnés et discutables : ADR, diagrammes de flux, modèles de menace, procédures de reprise, tableaux de rotation des secrets et scénarios d’incident.
Chaque artefact doit répondre à une question opérationnelle. Un diagramme réseau indique les flux autorisés, les points de terminaison de chiffrement et les dépendances de nommage. Un modèle de menace associe un actif à un adversaire, une attaque et une contre-mesure. Une procédure de rotation indique quel secret change, quel service redémarre, quelle fenêtre d’invalidation existe et comment revenir en arrière.
La revue contradictoire est le mécanisme qui empêche le mentorat de devenir une liturgie. Le mentoré doit pouvoir proposer une alternative et recevoir une objection technique précise. « Ce n’est pas la façon habituelle » n’est pas une objection. « Cette alternative rend impossible la révocation sélective sans invalider toutes les sessions » en est une.
Le niveau attendu doit évoluer. Au départ, reproduire une procédure avec un contrôle de résultat est acceptable. Ensuite, modifier une hypothèse et prédire les effets. Enfin, défendre une option devant une revue incluant exploitation, réseau et sécurité. Cette progression mesure la capacité à raisonner sous contrainte, pas la mémoire de commandes.
Il faut également enseigner les limites du mécanisme étudié. Un coffre de secrets réduit l’exposition au stockage, mais ne protège pas un processus compromis qui lit le secret légitimement. Une authentification forte réduit le vol de mot de passe, mais n’empêche pas un poste administrateur compromis. Une segmentation réseau limite les déplacements latéraux, mais ne corrige pas une autorisation excessive. Cette discipline est centrale en architecture cyber : un contrôle isolé ne devient pas une architecture parce qu’il a un logo.
Exemple : ADR de rotation d’un secret
Section intitulée « Exemple : ADR de rotation d’un secret »Un ADR (fiche de décision d’architecture) de rotation de secret en donne un bon exemple. Il impose la description de l’impact de rotation, du retour arrière et des preuves attendues. Il ne décide pas à la place de l’équipe, il force les questions qui évitent les rotations faites « après le déjeuner », formule traditionnellement suivie d’un après-midi beaucoup trop long.
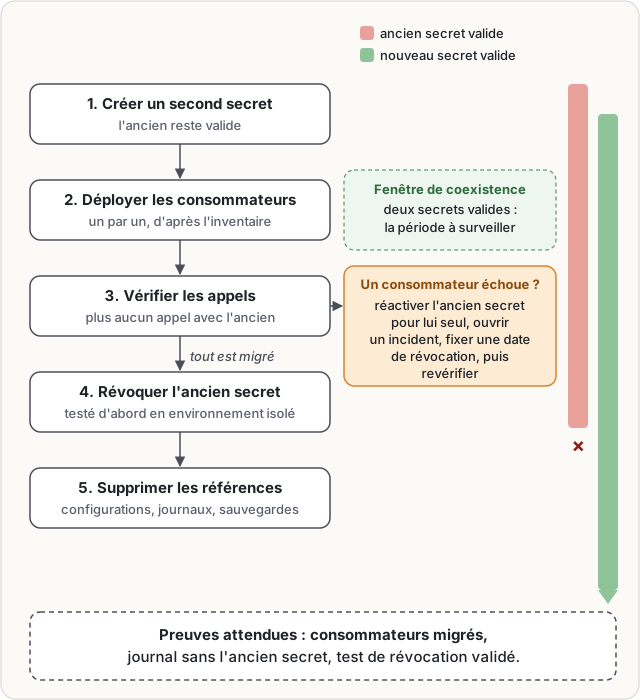
Cet exemple expose un point fréquemment mal transmis : une rotation n’est pas le remplacement d’une valeur dans un coffre. C’est une transition d’identifiants avec coexistence temporaire, observation des consommateurs, révocation et preuve de disparition de l’ancien secret. Sans inventaire, la rotation devient un tirage au sort avec journalisation.
Surface d’attaque du mentorat technique
Section intitulée « Surface d’attaque du mentorat technique »Le mentorat élargit une surface d’attaque dès qu’il donne accès à du code, des configurations, des journaux ou des environnements. Cette réalité ne justifie pas de former uniquement avec des captures d’écran, méthode très sûre pour produire des experts du copier-coller incapable. Elle impose des garde-fous.
Le premier risque est l’exposition de secrets dans les supports pédagogiques. Les dépôts d’exemples doivent être scannés à chaque contribution, y compris les historiques Git. Supprimer une ligne dans le dernier commit ne retire pas un jeton des objets historiques. Après divulgation, il faut révoquer le secret, analyser son usage et réécrire l’historique seulement si la politique de conservation le permet. La réécriture réduit l’exposition future, elle n’annule pas une copie déjà clonée.
Le deuxième risque est l’escalade de privilèges par apprentissage guidé. Les commandes administratives doivent être exécutées avec des rôles séparés : lecture pour l’observation, opérateur limité pour les exercices, approbation distincte pour les changements destructifs. Le RBAC (Role-Based Access Control, contrôle d’accès fondé sur les rôles) doit s’appuyer sur des groupes dédiés au laboratoire, jamais sur les groupes de production recyclés par commodité.
Le troisième risque est la transmission d’un contournement devenu habitude. Désactiver la vérification de certificat pour « valider le flux », utiliser un compte administrateur global pour diagnostiquer un refus ou mettre un secret dans un fichier de configuration créent des exemples qui seront recopiés. Une exception pédagogique doit donc inclure son retrait explicite et un contrôle empêchant son passage dans les branches livrables.
Enfin, le mentorat ne garantit pas la compétence en situation de crise. L’exécution sous pression dépend d’exercices, de runbooks, de droits disponibles et de responsabilités définies. Les sujets de reprise, de conservation des preuves et de gestion des incidents doivent être reliés à la gestion des menaces, pas laissés à une mémoire collective réputée magique jusqu’au premier incident réel.
Exploitation : rotation, supervision et reprise des savoirs
Section intitulée « Exploitation : rotation, supervision et reprise des savoirs »Le savoir transmis doit être exploitable après le départ du mentor, après le renouvellement d’un composant et après une alerte à deux heures du matin. Une documentation qui nécessite son auteur pour être interprétée est une dépendance non déclarée.
La rotation concerne aussi les connaissances. Réviser les ADR lorsqu’une hypothèse change : fin de support d’une version, nouveau fournisseur d’identité, évolution de protocole, modification de périmètre réseau. Une revue annuelle sans déclencheur technique rate les changements rapides ; une revue à chaque modification mineure transforme la documentation en punition administrative. Le bon déclencheur est l’altération d’une hypothèse de sécurité ou d’exploitation.
La supervision doit mesurer des preuves, pas l’activité de mentorat. Compter les séances ou les pages rédigées ne dit rien. Mesurer le délai de détection d’une erreur de configuration, le taux de procédures restaurées avec succès, la couverture des systèmes par un propriétaire identifié et la réussite d’exercices de révocation donne des signaux plus honnêtes.
Les sauvegardes documentaires méritent la même rigueur que les sauvegardes de configuration. Un dépôt doit avoir une réplication, un contrôle d’accès, une conservation des versions et un test de restauration. Perdre un modèle de menace ou une procédure de rotation peut recréer une dette de sécurité plus vite qu’une migration ratée. Les documents ne chiffrent rien, ne routent rien et ne bloquent aucun paquet, mais sans eux les mécanismes finissent par être exploités au hasard.
🐝 Ce qui arrive si on s’en passe
Section intitulée « 🐝 Ce qui arrive si on s’en passe »Sans mentorat structuré, la porte de la ruche reste ouverte à des entrées discrètes : les raccourcis appris oralement (vérification de certificat désactivée, compte d’administration global utilisé pour diagnostiquer) se recopient dans les branches livrables sans qu’aucun contrôle ne les rattrape. Faute de décisions consignées, un audit ne peut plus rattacher une configuration à une menace ni à un propriétaire, et la justification d’un contrôle devient invérifiable. Le savoir se concentre sur quelques personnes : leur indisponibilité transforme une révocation ou une restauration de configuration en improvisation, avec un délai de reprise dépendant d’une mémoire individuelle. Les hypothèses périmées (fin de support, changement de fournisseur d’identité) ne déclenchent plus de révision, si bien qu’une interdiction héritée subsiste pendant qu’un risque réellement actif reste sans contre-mesure documentée.
🦫 Explication de la marmotte 🍫
Section intitulée « 🦫 Explication de la marmotte 🍫 »Le mentorat technique consiste à transmettre la manière de prendre des décisions, pas seulement des commandes à répéter. Pour chaque choix, il faut expliquer le problème traité, les risques évités, les conditions nécessaires et les limites. Par exemple, si un secret doit être remplacé, il faut savoir quels programmes l’utilisent, créer une nouvelle valeur, modifier les programmes, vérifier qu’ils fonctionnent, puis retirer l’ancienne valeur. Sans cette suite, une rotation peut arrêter un service ou laisser un ancien accès actif.
Le travail commence dans un environnement séparé de la production, avec des données sans valeur réelle et des droits limités. Les exercices, décisions et procédures sont écrits dans un dépôt qui conserve les changements. Les personnes en apprentissage peuvent lire, tester et proposer des modifications, mais les actions dangereuses demandent une autorisation distincte.
Les documents doivent aussi décrire ce qui échoue : un certificat expiré, un compte trop puissant, une sauvegarde inutilisable ou un journal contenant un secret. Quand une hypothèse change, par exemple un logiciel remplacé ou une règle réseau modifiée, la décision doit être revue. Le résultat attendu est une personne capable d’expliquer un choix, de détecter ses limites et de demander une correction avant qu’un problème ne devienne une panne ou une intrusion.
À lire aussi
- Gérer un désaccord technique sans bloquer un projetGérer un désaccord technique sans faire capoter un projet exige de transformer les opinions en décisions traçables, testables et exploitables.
- Pourquoi la dernière heure de garde échoueLa fatigue de vigilance rend la dernière heure de garde dangereuse et impose des contrôles d’exploitation qui ne reposent pas sur la mémoire humaine.
- Pourquoi un analyste SOC rate une alerte critiqueCharge cognitive en SOC : comprendre pourquoi une alerte critique échappe à l’analyste et comment concevoir une détection exploitable.
- Laisser une équipe se tromper sans casser la productionLaisser une équipe se tromper est un risque pédagogique à encadrer par des limites techniques, des données contrôlées et une exploitation préparée.
Pages voisines
La citent
Comment structurer un mentorat technique sans dogme
Elle cite