
Élévation de privilèges : Privilege escalation
Sécurité
Exploitation d'une faille, d'une erreur de configuration ou d'un mécanisme mal cadré pour obtenir des droits supérieurs à ceux accordés au départ. Le compte limité finit administrateur, ou lit tranquillement les données du voisin.
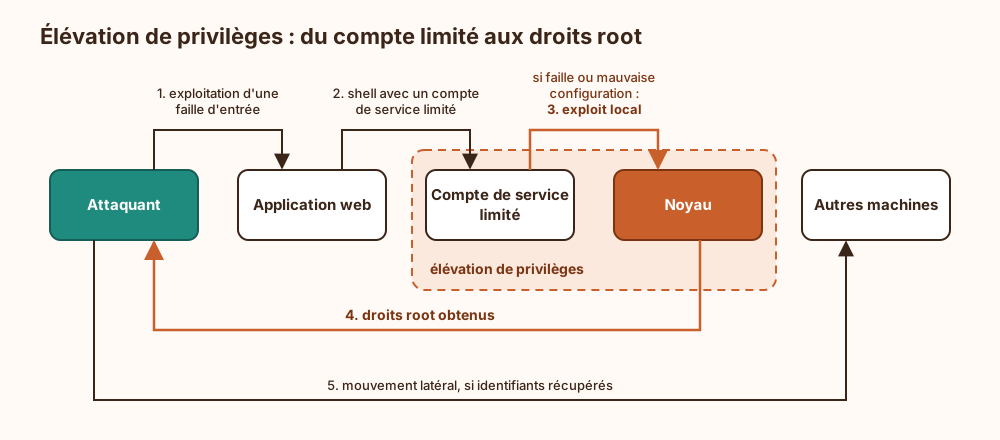
Verticale ou horizontale : Verticale : on monte d'un cran, d'utilisateur vers root ou de conteneur vers hôte. Horizontale : on reste au même niveau, mais on usurpe les droits d'un autre compte, par exemple pour lire la messagerie d'un collègue.
Vecteurs classiques : On trouve un binaire SUID mal écrit, une règle sudo trop généreuse, un service Windows tournant en SYSTEM depuis un binaire ou un répertoire modifiable, une faille noyau ou des identifiants oubliés dans un fichier de configuration. Côté cloud, un rôle IAM autorisé à créer d'autres rôles suffit souvent.
Place dans une attaque : C'est rarement le point d'entrée : l'attaquant arrive par un compte modeste (hameçonnage, application web vulnérable), puis cherche à monter. C'est l'étape qui transforme un incident en catastrophe.
Se prémunir : Il faut appliquer le moindre privilège, maintenir les correctifs à jour et auditer régulièrement sudoers, comptes de service et rôles. La ligne « ALL=(ALL) NOPASSWD: ALL » posée dans sudoers un soir d'astreinte n'est jamais là pour longtemps, et c'est bien ce que montre son ancienneté.
Explication de la marmotte
Imagine un lycée où ta carte d'élève ouvre la cantine et la bibliothèque, mais pas la salle des profs. Un jour, tu remarques qu'une porte de service ferme mal, ou qu'un trousseau de clés traîne dans un tiroir. Avec ça, tu entres dans le bureau du proviseur et tu peux changer les notes. Voilà l'idée : partir avec peu de droits et, grâce à une négligence, finir avec bien plus que prévu. Sur un ordinateur, c'est pareil. Un pirate entre avec un petit compte sans pouvoir, puis cherche le défaut qui le transforme en chef de la machine.
Où ce terme est utilisé
- TA0004 Élévation de privilèges : passer d'un compte ordinaire à l'administration (5 occurrences)
- Dirty COW CVE-2016-5195 : course dans le copy-on-write Linux (4 occurrences)
- Threat modeling STRIDE avant écrire le code (4 occurrences)
- Registre Windows, GPO et services, fonctionnement et attaques (3 occurrences)
- Calculer le coût total de possession d'un contrôle de sécurité (2 occurrences)
- CICD-SEC-5 : contrôles d'accès du pipeline insuffisants (2 occurrences)
- Injecter une faute par onde électromagnétique : l'attaque sans contact (2 occurrences)
- Isolation des conteneurs Docker : namespaces, cgroups et évasions (2 occurrences)
- Isolation multi-locataire face à un locataire hostile (2 occurrences)
- Laisser une équipe se tromper sans casser la production (2 occurrences)