
Gestion des clés
Gestion des clés
Ensemble des pratiques et des outils qui encadrent toute la vie d'une clé cryptographique : génération, stockage, distribution, rotation, révocation, destruction. Un chiffrement ne vaut jamais mieux que la façon dont on garde sa clé.
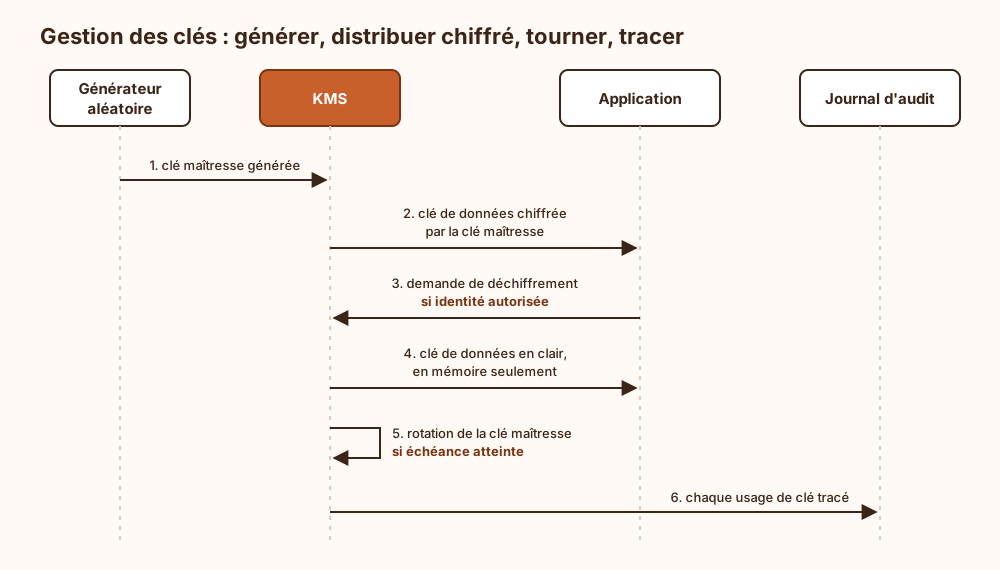
Cycle de vie : Une clé naît d'un aléa de qualité, circule vers les services qui en ont besoin, sert un temps, puis est archivée ou détruite. Chaque étape a ses pièges, et l'algorithme le plus robuste ne rattrape aucune d'entre elles.
Stockage : La place d'une clé est dans un HSM ou un KMS, d'où elle ne sort jamais en clair. Le risque n'est donc pas le coffre, mais la copie prise « juste pour tester », qui survit à l'essai et finit dans un fichier de configuration, une image de conteneur ou un dépôt Git, sous un commit intitulé « temporaire ».
Rotation et révocation : Changer les clés à intervalle régulier limite la quantité de données exposées en cas de fuite. Une clé compromise se révoque immédiatement, sans attendre la prochaine échéance.
Hiérarchie de clés : Avec le chiffrement d'enveloppe, une clé maîtresse chiffre des clés de données, qui chiffrent les données elles-mêmes. On fait ainsi tourner la clé maîtresse sans tout rechiffrer.
Ce qui arrive si on s'en passe
Sans gestion des clés, le chiffrement ne protège plus que sur le papier. Une clé rangée à côté des données qu'elle chiffre (fichier de configuration, dépôt de code, variable d'environnement) donne à quiconque atteint ces données le moyen de les déchiffrer. Sans rotation, une clé compromise reste valable indéfiniment et continue de chiffrer de nouvelles données que l'attaquant pourra lire. Sans révocation, rien ne permet de retirer sa confiance à une clé exposée ni à un ancien détenteur. Sans inventaire ni journal d'usage, on ne sait plus qui détient quelle clé et on ne peut pas reconstituer ce qui a été déchiffré après une fuite. Sans destruction maîtrisée, d'anciennes copies restent exploitables. Enfin, une clé perdue faute de sauvegarde rend les données chiffrées définitivement irrécupérables : le chiffrement bloque alors aussi leur propriétaire.
Explication de la marmotte
Imagine un immeuble où chaque porte a sa serrure. Avoir de bonnes serrures ne sert à rien si les clés traînent sous le paillasson. Gérer les clés, c'est tout ce qui se passe autour : fabriquer des clés impossibles à deviner, décider qui a le droit d'en avoir une copie, les ranger dans un coffre, en changer de temps en temps, et en refaire une tout de suite si l'une est perdue. En informatique, les « clés » sont de longs nombres secrets qui servent à brouiller les messages pour que seuls les bons destinataires puissent les lire. Si quelqu'un vole le nombre, le brouillage ne protège plus rien.
Où ce terme est utilisé
- Auditer un HSM pour la conformité PCI DSS dans les paiements (2 occurrences)
- AI Act : maîtrise de l'IA et obligation de former le personnel (article 4) (1 occurrence)
- AI Act et modèle d'IA à usage général appelé par API (1 occurrence)
- AWS Well-Architected Framework : piliers, revue et limites (1 occurrence)
- Backend Foundry Local expliqué et comparé à LM Studio (1 occurrence)
- Chiffrement bout en bout pour collaboration multi-utilisateurs (1 occurrence)
- Chiffrer les flux est-ouest dans un data center (1 occurrence)
- Choisir, combiner et migrer les algorithmes symétriques (1 occurrence)
- CIS Benchmarks et CIS Controls en production (1 occurrence)
- Classifier les données avant de les protéger (1 occurrence)