
Mouvement latéral : Lateral movement
Sécurité
Ensemble des techniques par lesquelles un attaquant, après une première intrusion, passe de machine en machine à l'intérieur d'un réseau pour atteindre ses vraies cibles. Le point d'entrée compte rarement ; c'est le trajet qui fait les dégâts.
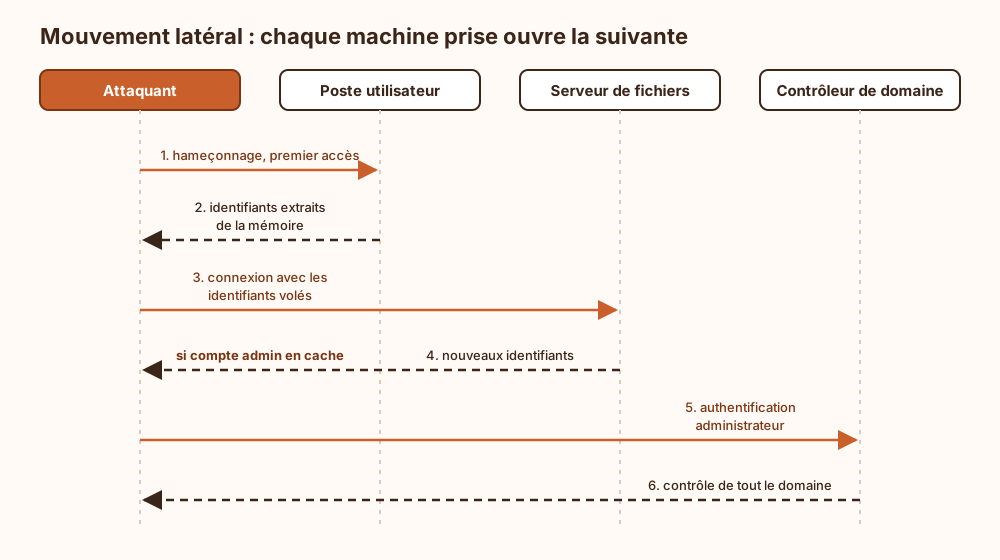
Mécanique : L'attaquant récupère des identifiants sur la machine compromise (mémoire du processus d'authentification, hachages NTLM, tickets Kerberos), puis les rejoue sur des protocoles d'administration tout à fait légitimes : SMB, RDP, WinRM, SSH. Chaque saut peut livrer un compte un peu plus privilégié que le précédent.
Discrétion : Aucun exploit spectaculaire n'est nécessaire : outils natifs, comptes réels, trafic interne (est-ouest) que peu d'équipes surveillent. Pour les journaux, l'attaquant ressemble à un administrateur un peu matinal.
Freiner la progression : Segmenter le réseau, cloisonner les comptes d'administration par niveaux, randomiser les mots de passe administrateur locaux et alerter sur les authentifications inhabituelles. Le compte de service administrateur du domaine, créé « temporairement » pour un script de sauvegarde, est toujours là, toujours valide, et c'est toujours le premier que l'attaquant trouve.
Explication de la marmotte
Imagine un cambrioleur qui entre dans un grand immeuble de bureaux par une fenêtre mal fermée du rez-de-chaussée. Cette pièce ne contient rien d'intéressant. Mais dans un tiroir, il trouve un trousseau de clés. Avec, il ouvre le bureau d'à côté, puis celui d'après, où traîne le badge du gardien. Ce badge ouvre tous les étages, jusqu'au coffre-fort. Les pirates informatiques font pareil : ils entrent par un ordinateur sans intérêt, puis sautent d'ordinateur en ordinateur en récupérant des mots de passe au passage, jusqu'à atteindre celui qui contrôle tout le reste.
Où ce terme est utilisé
- TA0008 Mouvement latéral : passer d'une machine à la suivante (5 occurrences)
- Comment limiter le mouvement latéral après compromission (4 occurrences)
- CICD-SEC-5 : contrôles d'accès du pipeline insuffisants (3 occurrences)
- Durcissement Linux et Windows par minimisation de surface (3 occurrences)
- Filtrage, segmentation, NAC et Zero Trust (3 occurrences)
- Isolation réseau multi-tenant avec VPC et NetworkPolicy (3 occurrences)
- OWASP Kubernetes Top 10 2025 : les dix risques d'un cluster (3 occurrences)
- RDP exposé sur Internet : risques, durcissement et détection (3 occurrences)
- Comment attribuer techniquement une cyberattaque (2 occurrences)
- Déployer des NetworkPolicy Kubernetes pas à pas (2 occurrences)