
Ce qui n’est pas écrit n’a pas été décidé
Ce qui n’est pas écrit n’a pas été décidé
Section intitulée « Ce qui n’est pas écrit n’a pas été décidé »En cybersécurité, le doute est une compétence tant qu’il porte sur un mécanisme. Il devient une dette décisionnelle quand il se déplace vers la personne : une décision est retardée, chaque détail sur-validé, ou un risque absurde accepté pour éviter d’être contesté. Le remède n’est pas de supprimer le doute, mais de l’écrire : une hypothèse, une preuve attendue, une limite déclarée et une date de revue. Le problème n’est pas de manquer de confiance, mais de laisser la pression choisir l’architecture.
→ Lire l’explication complète de la marmotte
Doute sur le mécanisme, doute sur la personne
Section intitulée « Doute sur le mécanisme, doute sur la personne »Le doute technique part d’une hypothèse vérifiable : une dépendance n’est pas maintenue, un certificat ne peut pas être révoqué sur des sessions existantes, un compte de service possède des droits excessifs. Il produit une question, une vérification, puis une décision traçable. Sa durée est bornée par une preuve attendue ou une échéance explicite.
Le syndrome de l’imposteur produit autre chose : une mise en cause de la légitimité personnelle, indépendante du risque mesuré. Une revue de code devient un jugement de valeur. Une incertitude normale sur un protocole devient la preuve supposée d’une incompétence. Le résultat peut être une paralysie, mais aussi une surcompensation dangereuse : accepter une solution connue, éviter de poser une question ou produire une documentation démesurée pour masquer une décision non prise.
Le compromis central est net : réduire artificiellement le doute accélère les arbitrages, mais augmente les angles morts. Conserver tout le doute donne une impression de rigueur, mais bloque les changements et pousse les équipes à contourner le processus. La bonne stratégie consiste à institutionnaliser le doute sur les mécanismes et à le retirer des personnes.
Une architecture ne devient pas meilleure parce qu’une personne la défend avec assurance. Elle devient meilleure quand ses hypothèses peuvent être contestées sans transformer la réunion en tribunal de compétence. Vingt ans de sécurité apprennent que le défaut le plus cher n’est pas toujours le plus complexe : c’est souvent celui que personne n’a voulu signaler parce que la salle semblait très sûre d’elle.
Le cadre humain rejoint directement les sujets traités dans l’architecture cyber : une frontière de confiance doit être documentée, testée et révisée. La frontière entre une personne et sa réputation mérite le même traitement.
La pression comme surface d’attaque
Section intitulée « La pression comme surface d’attaque »Le doute porté sur la personne n’est pas seulement un sujet de confort au travail. Il devient une surface d’attaque lorsqu’un acteur obtient une exception de sécurité en exploitant la peur de paraître lent, ignorant ou obstructif.
La pression d’urgence est le vecteur le plus courant. Une demande du type « il faut ouvrir ce flux maintenant, la direction attend » cherche souvent à supprimer la phase où l’on demande la source, la destination, le protocole, l’identité appelée et la durée de l’exception. L’urgence réelle existe. Elle ne dispense pas de produire une décision enregistrée. Une règle de pare-feu temporaire sans date d’expiration est une règle permanente qui a perdu son alibi.
L’argument d’autorité est le deuxième vecteur. Une personne externe, un fournisseur ou une fonction hiérarchique peut présenter une recommandation comme évidente afin d’empêcher l’analyse. Les termes « conforme aux standards » ou « utilisé partout » ne sont pas des preuves. Un mécanisme doit être relié à une menace, à une propriété garantie et à une limite connue. Les slides de vendeur ont rarement un chapitre sur les clés compromises, quelle surprise.
La manipulation par jargon est le troisième vecteur. Empiler des termes sur le chiffrement, l’intelligence artificielle ou le zero trust peut faire taire une objection légitime. La contre-mesure est brutale et efficace : demander une définition opérationnelle, le flux concerné, les identités impliquées, la donnée protégée et le scénario d’échec. Si la réponse reste brumeuse, le mécanisme l’est aussi.
Cette discipline protège contre les erreurs de gestion des identités autant que contre les erreurs humaines. Un compte administrateur partagé n’est pas moins dangereux parce qu’il a été demandé avec aplomb. Une authentification forte ne corrige pas un processus qui accorde des privilèges sans propriétaire identifié.
Préconditions organisationnelles pour un doute exploitable
Section intitulée « Préconditions organisationnelles pour un doute exploitable »Le mécanisme exige une plateforme de travail, pas un programme de bien-être avec des ballons colorés. Il faut au minimum un outil de tickets ou un dépôt versionné capable de conserver les décisions, les hypothèses, les preuves et la date de révision. Aucune version particulière de forge n’est imposée ; la dépendance réelle est la capacité à authentifier les auteurs, restreindre l’accès et conserver un historique non réécrit.
Chaque décision de sécurité non triviale doit contenir cinq champs : la menace considérée, l’actif concerné, la mesure choisie, ce que cette mesure ne garantit pas et le propriétaire de la révision. Sans le quatrième champ, une mesure devient vite une croyance. Un chiffrement au repos ne protège pas un processus exécuté avec des droits administrateur ; une fédération d’identité ne désactive pas un compte local oublié ; une journalisation ne répare pas une horloge fausse.
La revue par les pairs doit porter sur les hypothèses, non sur la valeur de la personne qui les formule. Une objection recevable est falsifiable : « cette liste de révocation n’est pas consultée par ce client » est vérifiable. « cette conception semble amateur » ne l’est pas, et ne mérite pas de gouverner une décision. Cette distinction retire du carburant à la honte tout en gardant la barre technique haute.
La rotation des rôles est nécessaire pour les sujets à forte pression : approbation d’exception, réponse à incident, revue d’architecture et administration de clés. Laisser durablement une même personne devenir le point de passage de toutes les validations crée une dépendance humaine, puis une zone de silence. Les secrets d’administration doivent être séparés, inventoriés et renouvelés ; l’autorité de décision doit l’être aussi.
Protocole de décision face à l’incertitude
Section intitulée « Protocole de décision face à l’incertitude »Face à une incertitude, on ne cherche pas d’abord à se rassurer. On classe la décision selon son réversibilité et son rayon d’impact. Une modification réversible sur un environnement isolé peut être testée rapidement. Une rotation de clé racine, une délégation de privilèges ou une exposition réseau large exige une revue indépendante avant exécution.
Le protocole minimal comporte quatre étapes :
- Formuler l’hypothèse sous une forme testable.
- Définir la preuve attendue et la source qui peut la fournir.
- Fixer une échéance de décision et un propriétaire.
- Enregistrer le risque résiduel si la preuve manque à l’échéance.
Cette méthode tranche un piège fréquent : chercher une certitude totale avant d’agir. En sécurité, la certitude totale n’existe pas. Un inventaire est incomplet, un journal peut être perdu, une dépendance peut mentir sur sa version. La décision doit donc exposer ce qui reste inconnu et déterminer qui accepte ce reste.
Le mécanisme ne garantit pas la compétence technique, la santé psychologique, l’absence de conflit hiérarchique ou l’exactitude des données d’entrée. Il ne remplace ni une formation sur les protocoles, ni une procédure de signalement, ni une analyse de risque. Il empêche seulement une confusion coûteuse : traiter un manque de preuve comme un défaut personnel, ou traiter une peur personnelle comme une preuve de risque.
Exemple : registre de décisions de sécurité
Section intitulée « Exemple : registre de décisions de sécurité »Le registre ci-dessous impose une formulation vérifiable sans noter les personnes ni attribuer un score de confiance. Une décision est refusée si la menace, la limite ou la date de revue manquent, et son historique se conserve dans un outil versionné.
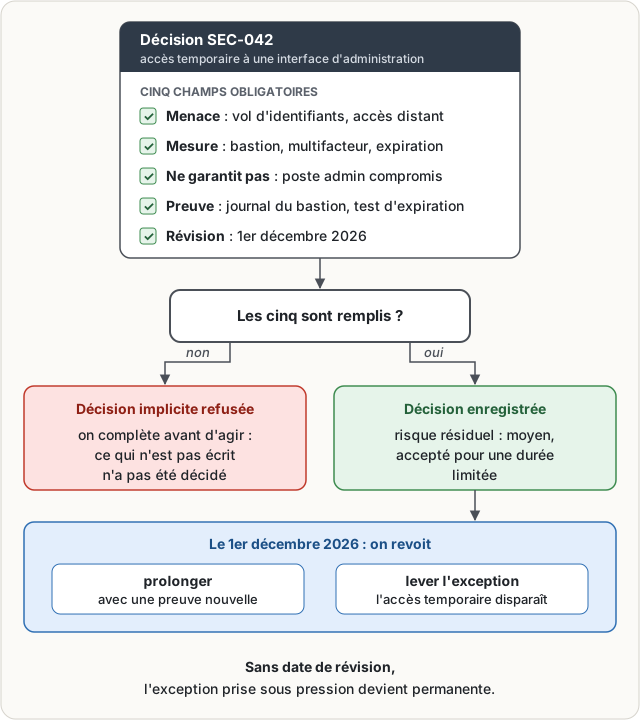
Cette fiche ne constitue pas une analyse de risque complète. Elle rend visible ce qui devrait être dit à voix haute avant une exception. La date de révision est essentielle : sans expiration, les décisions prises sous pression deviennent des composants permanents de l’architecture, avec la grâce d’un câble oublié dans une baie réseau.
Exploitation, supervision et reprise
Section intitulée « Exploitation, supervision et reprise »Le processus doit être supervisé par des signaux collectifs, jamais par un diagnostic individuel déguisé en tableau de bord. Mesurer le nombre d’exceptions expirées non révisées, le délai médian de revue, les décisions sans limite déclarée et les changements annulés après découverte d’une hypothèse fausse. Ces indicateurs révèlent un système qui pousse au silence ou à la précipitation.
Les registres de décision peuvent contenir des détails d’architecture, des noms de services, des chemins d’administration et parfois des vulnérabilités non corrigées. Ils exigent donc un contrôle d’accès, une rétention définie, des sauvegardes chiffrées et un test de restauration. Une sauvegarde non restaurée n’est pas une sauvegarde, c’est un objet décoratif avec une date rassurante.
La reprise doit prévoir l’indisponibilité du propriétaire de décision. Chaque exception active doit avoir un suppléant, une date d’expiration et une condition de retrait. Les accès d’urgence doivent être journalisés et réconciliés après usage. Cette logique recoupe la gestion des secrets : consulter les mécanismes cryptographiques et HSM pour les contrôles techniques, mais ne leur demander pas de réparer une validation humaine absente.
🐝 Ce qui arrive si on s’en passe
Section intitulée « 🐝 Ce qui arrive si on s’en passe »Sans registre de décision ni séparation entre la personne et l’hypothèse, il ne reste aucune trace exploitable après coup : une revue post-incident ne peut ni reconstituer qui a accordé une exception, ni sur quelle preuve, ni pour quelle durée, et l’enquête se réduit à des souvenirs contradictoires. Les demandes refusées ne laissent pas d’historique, donc une même sollicitation sous pression peut être représentée plus tard à un autre interlocuteur jusqu’à obtenir l’ouverture voulue. Les limites non écrites (ce qu’une mesure ne garantit pas) disparaissent au départ de leur auteur, et la cartographie des frontières de confiance devient fausse sans que rien ne le signale. Un audit perd alors la capacité de distinguer un risque accepté d’un oubli, et la reprise se fait sans propriétaire ni condition de retrait identifiables.
🦫 Explication de la marmotte 🍫
Section intitulée « 🦫 Explication de la marmotte 🍫 »En sécurité informatique, douter est normal : on ne sait jamais tout d’un système. Le problème commence quand une personne compétente prend ses doutes pour la preuve qu’elle ne mérite pas sa place, ou quand quelqu’un de pressé en profite. Cela peut empêcher de poser une question, de signaler un danger ou de refuser une demande risquée. À l’inverse, cela peut aussi pousser à tout vérifier trop longtemps et retarder une décision nécessaire.
Pour éviter ce problème, il faut séparer la personne de la décision. Une décision de sécurité doit indiquer ce qui pourrait mal tourner, ce qui est protégé, ce qui reste non protégé, la preuve recherchée et la date où le choix sera revu. Les collègues examinent ces éléments, pas la valeur de celui ou celle qui les a écrits.
Quand une demande urgente arrive, il faut vérifier ce qu’elle change réellement : quels systèmes sont accessibles, quelles données sont concernées, qui obtient des droits et combien de temps ils durent. Si une réponse manque, ce manque est enregistré au lieu d’être caché. Une personne différente peut alors relire la décision.
Ce fonctionnement échoue si les décisions restent privées, si les accès temporaires n’expirent jamais, si les journaux disparaissent ou si personne ne peut remplacer le responsable absent. Il faut donc protéger les documents, les sauvegarder, contrôler qui peut les lire et suivre les dates de révision.
À lire aussi
- Gérer un désaccord technique sans bloquer un projetGérer un désaccord technique sans faire capoter un projet exige de transformer les opinions en décisions traçables, testables et exploitables.
- Culture juste après un incident de sécuritéMettre en œuvre une culture juste après un incident de sécurité sans dissoudre la responsabilité ni détruire le signal de terrain.
- Biais cognitifs en investigation de sécuritéLes biais cognitifs qui faussent une investigation de sécurité, leurs contre-mesures et les conditions d'exploitation d'une analyse défendable.
- Communiquer un incident à une direction non techniqueMéthode opérationnelle pour communiquer un incident de cybersécurité à une direction non technique.
Pages voisines
La citent
- Communiquer un incident à une direction non technique
- Gérer un désaccord technique sans bloquer un projet
Ce qui n’est pas écrit n’a pas été décidé
Elle cite
: les deux pages se citent l’une l’autre.