
Culture juste après un incident de sécurité
Culture juste après un incident de sécurité
Section intitulée « Culture juste après un incident de sécurité »Une culture juste organise l’analyse d’un incident autour des conditions qui ont rendu l’erreur possible, sans transformer chaque erreur humaine en faute individuelle. Après un incident de sécurité, elle protège la remontée d’information et la capacité de correction. Elle ne protège ni la dissimulation, ni le contournement délibéré d’un contrôle, ni la négligence consciente.
→ Lire l’explication complète de la marmotte
Culture juste : le compromis entre signalement et responsabilité
Section intitulée « Culture juste : le compromis entre signalement et responsabilité »Le compromis central est net : réduire la peur de la sanction augmente le signalement précoce, mais une indulgence sans frontière normalise les écarts dangereux. La recommandation est de formaliser une culture juste avec une grille de qualification écrite, applicable avant toute décision disciplinaire. Sans cette grille, la promesse de non-blâme devient une faveur variable selon le statut, la pression médiatique ou l’humeur du moment. C’est exactement le genre de contrôle qui tient très bien sur une slide et fond au premier incident visible.
La culture juste ne signifie pas que l’erreur est sans conséquence. Elle sépare trois catégories :
- Erreur humaine : action non intentionnelle, par exemple appliquer une règle de filtrage au mauvais groupe cible malgré une interface ambiguë. La réponse attendue est la correction du système : revue, garde-fou, validation à quatre yeux, simulation ou amélioration de l’interface.
- Comportement à risque : écart choisi sans intention de nuire, souvent parce que le danger est mal compris ou parce que la procédure rend le contournement plus rapide. La réponse combine recadrage, formation ciblée et suppression de l’incitation au contournement.
- Comportement irresponsable : prise de risque consciente et injustifiable, falsification de preuve, désactivation volontaire d’une journalisation, exfiltration ou dissimulation. La réponse doit être proportionnée, documentée et peut relever d’une mesure disciplinaire.
L’intention seule ne suffit pas. Une action peut être volontaire tout en restant raisonnable dans une situation où les contrôles étaient indisponibles, les consignes contradictoires ou l’urgence avérée. À l’inverse, une procédure existante ne démontre rien si elle est impraticable à trois heures du matin avec un accès d’urgence cassé. Vingt ans de sécurité opérationnelle apprennent que la procédure ignorée n’est pas toujours le problème : elle est parfois le symptôme qui porte un badge.
La qualification doit porter sur les faits observables : alertes disponibles, droits détenus, état des procédures, pression temporelle, changements récents, indicateurs visibles et précédents connus. Éviter les libellés psychologiques vagues, du type « manque de rigueur ». Ils ferment la discussion sans produire de barrière technique.
Les retours issus de l’incident alimentent la gouvernance de la sécurité et les pratiques de la section humain. Une action attribuée à un rôle, une échéance et une preuve de fermeture vaut davantage qu’une promesse collective de « faire plus attention ».
Analyse d’incident : préserver les faits avant les récits
Section intitulée « Analyse d’incident : préserver les faits avant les récits »L’analyse doit commencer par préserver la preuve, pas par demander qui a cliqué. Les journaux d’authentification, traces de proxy, événements d’administration, demandes de changement, captures mémoire et horodatages doivent être collectés avec leur source, leur fuseau horaire, leur empreinte cryptographique et leur chaîne de conservation. Un récit humain reste nécessaire, mais il est révisable et incomplet sous stress. Un journal incomplet aussi, d’ailleurs. La sécurité adore les témoins qui expirent après sept jours de rétention.
La chronologie doit distinguer quatre temps : la préparation de l’action, l’action, la détection et la réponse. Cette séparation expose les défaillances d’architecture. Un compte administrateur partagé empêche l’attribution. Une absence de journalisation rend la détection incertaine. Une alerte sans destinataire rend la supervision décorative. Une procédure de révocation qui ne ferme pas les sessions déjà établies laisse un accès exploitable après la décision.
Une culture juste impose que les personnes impliquées puissent expliquer leur contexte sans être forcées de spéculer sur des faits non vérifiés. Les entretiens sont menés après la préservation initiale des preuves et les questions sont factuelles : quelle information était disponible, quel contrôle était censé empêcher l’action, quelle alternative était réellement accessible ? Demander « pourquoi avoir fait cela ? » trop tôt produit souvent une justification après coup. Demander « que permettait le système à cet instant ? » produit une piste de correction.
Cette méthode ne garantit pas l’absence de responsabilité personnelle, ni l’absence d’obligation légale, contractuelle ou réglementaire. Elle ne remplace pas une enquête forensique, une conservation de preuve conforme ou la gestion d’une violation de données. Elle ne détecte pas non plus un attaquant qui imite une erreur opératoire. La modélisation des menaces reste nécessaire pour relier l’incident à des chemins d’attaque plausibles.
Surface d’attaque de la culture juste
Section intitulée « Surface d’attaque de la culture juste »Une culture juste crée elle-même une surface d’attaque : elle augmente la circulation d’informations sensibles sur les faiblesses, les erreurs et les accès. Les comptes rendus d’incident peuvent révéler des adresses internes, des identifiants, des versions vulnérables, des chemins d’administration ou des méthodes de contournement. Les traiter comme des documents généraux est une erreur. Ils doivent être classifiés, accessibles selon le besoin d’en connaître et expurgés avant diffusion large.
Un attaquant interne peut exploiter le discours du non-blâme pour qualifier une désactivation volontaire comme une « expérimentation ». La contre-mesure n’est pas la suspicion permanente, ce parasite coûte cher et ne détecte rien par magie. Il faut des preuves techniques indépendantes : journalisation inviolable, séparation des comptes nominaux et d’urgence, approbations pour les opérations sensibles, alertes sur la désactivation des contrôles et revue des privilèges.
Les droits d’urgence doivent être temporaires, nominatifs et journalisés. Un compte de secours partagé, connu de toute l’équipe et réutilisé hors incident, détruit à la fois l’attribution et la culture juste. Il laisse ensuite le collectif débattre d’une ombre chinoise avec un tableau de suivi. Les identités d’administration, les mécanismes d’authentification et les traces associées relèvent directement de l’architecture des identités.
La confidentialité doit aussi être explicitée. Une personne qui signale une erreur doit savoir qui lit le signalement, quelles données sont conservées, combien de temps et dans quelles circonstances une escalade devient obligatoire. Une confidentialité promise mais contournée lors du premier comité de crise détruit durablement la remontée d’information. Le mécanisme ne garantit pas l’anonymat, surtout si les journaux permettent une attribution technique. Promettre l’inverse est une dette de confiance, sans taux fixe et sans plafond.
Exemple : qualifier un écart à partir de faits tracés
Section intitulée « Exemple : qualifier un écart à partir de faits tracés »Une grille exploitable sépare les éléments de preuve de la décision. Elle ne décide d’aucune sanction : elle produit un dossier reproductible, que des humains relisent. Les questions se posent toujours dans le même ordre, et la première réponse « oui » arrête le parcours.
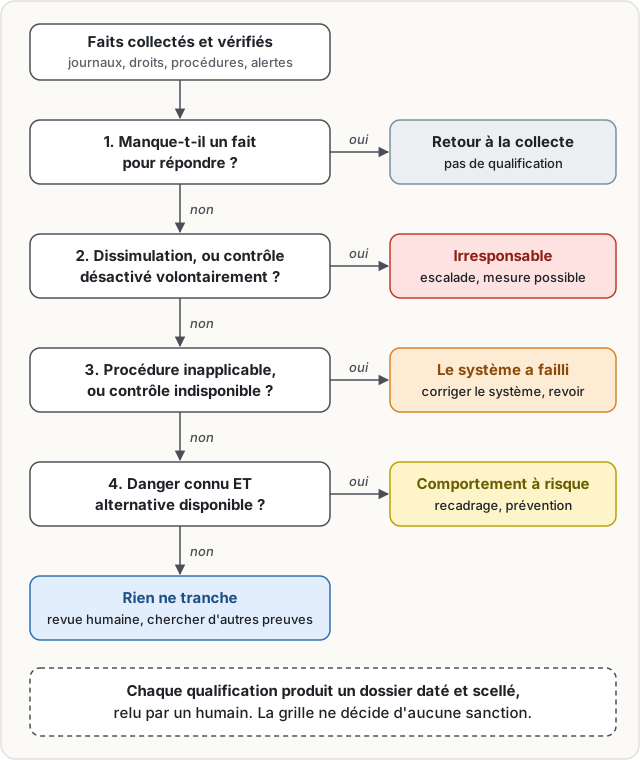
L’ordre compte. La dissimulation passe avant tout le reste : une personne qui a effacé ses traces ne bénéficie pas du doute accordé à celle qui a buté sur une procédure cassée. Le système passe ensuite avant l’individu : si le contrôle attendu n’existait pas ou ne marchait pas, c’est lui qu’on répare d’abord. Le recadrage ne vient qu’après, quand la personne connaissait le danger et avait une autre voie à portée de main.
| Situation constatée | Qualification | Suite donnée |
|---|---|---|
| Un fait manque ou reste douteux | aucune | retour à la collecte |
| Dissimulation, ou contrôle désactivé volontairement | comportement irresponsable | escalade, mesure possible |
| Procédure inapplicable, ou contrôle indisponible | le système a failli | corriger le système, puis revoir |
| Danger connu et alternative disponible | comportement à risque | recadrage et mesure préventive |
| Aucun de ces cas | à trancher par des humains | revue, recherche d’autres preuves |
Un fait manquant ne se remplace jamais par une supposition : il renvoie le dossier à la collecte. Sans cette règle, un champ oublié fait glisser le dossier vers la case la plus clémente, et la grille devient une manière élégante de ne rien voir.
Le dossier final garde trois choses : les faits, la qualification et la date. Une empreinte SHA-256 permet de détecter une modification ultérieure, à condition d’être conservée hors de portée de qui peut modifier le dossier. Une empreinte ne rend pas un fichier secret et ne prouve pas son origine : pour une preuve opposable, il faut une signature, avec une clé dédiée protégée comme telle. La cryptographie ne répare pas une collecte bâclée, elle la fige avec une remarquable discipline.
Exploitation : rotation, supervision et reprise
Section intitulée « Exploitation : rotation, supervision et reprise »Le processus dépend de secrets et de services comme n’importe quel contrôle de sécurité. Les collecteurs de journaux, coffres de secrets, systèmes de tickets et outils de communication doivent posséder des comptes de service distincts, avec privilèges minimaux. La rotation d’un secret de collecte ne doit pas interrompre la journalisation : prévoir deux identifiants actifs pendant la bascule, vérifier la réception des événements, puis révoquer l’ancien. Sans vérification de bout en bout, la rotation devient une cérémonie où l’on éteint le détecteur pour vérifier qu’il fonctionne.
Superviser au minimum le volume de journaux reçus, le retard d’ingestion, les erreurs d’authentification des collecteurs, les modifications de règles de rétention et les accès aux dossiers d’incident. Une baisse brutale de télémétrie doit déclencher une alerte distincte d’une alerte de sécurité métier. L’absence de signal est parfois le signal, malheureusement moins photogénique qu’un tableau de bord bleu nuit.
La sauvegarde doit inclure les journaux bruts, les décisions de qualification, les procédures en vigueur au moment des faits et les éléments de preuve associés. Tester la restauration avec des droits de lecture séparés de ceux qui administrent le stockage. Si la reprise après sinistre restaure des journaux sans leurs horodatages, leurs métadonnées d’origine ou leurs contrôles d’accès, l’organisation récupère des fichiers, pas une capacité d’enquête.
🐝 Ce qui arrive si on s’en passe
Section intitulée « 🐝 Ce qui arrive si on s’en passe »Sans grille de qualification écrite et appliquée avant toute décision, la sanction dépend de la visibilité de l’incident plutôt que des faits : les qualifications deviennent incohérentes, contestables et fragiles dès qu’un recours ou un contrôle externe demande sur quoi elles reposent. Le coût réel se voit ailleurs : les premiers indices ne remontent plus par un signalement interne mais par un tiers, un client ou l’attaquant lui même, ce qui repousse le point de départ de l’analyse au delà des délais de notification et souvent au delà des durées de rétention des journaux utiles. Les correctifs restent des intentions collectives sans rôle ni preuve de fermeture, donc le même chemin se rejoue sur un autre périmètre. Enfin, les dossiers d’incident non classifiés circulent en pièce jointe et diffusent versions vulnérables, chemins d’administration et contournements connus.
🦫 Explication de la marmotte 🍫
Section intitulée « 🦫 Explication de la marmotte 🍫 »Après un incident de sécurité, une culture juste cherche d’abord à établir les faits. Il faut conserver les traces disponibles : les connexions, les actions réalisées, les alertes, les demandes de modification et les règles qui existaient au moment du problème. Ces éléments permettent de construire une chronologie : ce qui a préparé l’incident, ce qui l’a déclenché, le moment où il a été détecté et les actions prises ensuite.
Ensuite, les personnes impliquées expliquent ce qu’elles savaient et ce qu’elles pouvaient faire à ce moment-là. Une erreur non voulue doit conduire à modifier les outils, les règles ou les vérifications qui auraient dû l’empêcher. Un risque pris sans mesurer le danger demande un recadrage et des changements pour éviter que ce raccourci reste tentant. Une dissimulation, une fraude ou la désactivation volontaire d’une protection demande une réponse plus ferme.
Le processus doit aussi protéger les informations collectées, car elles peuvent révéler des faiblesses ou des accès sensibles. Les accès aux dossiers sont limités, les traces sont surveillées et les données sont sauvegardées. Si les journaux disparaissent, si les personnes craignent d’être humiliées ou si les règles changent selon la personne concernée, l’analyse échoue. Les incidents suivants seront moins signalés et donc plus dangereux.
À lire aussi
- Ce qui n’est pas écrit n’a pas été décidéDocumenter le doute plutôt que le subir : un registre de décisions et d’exceptions de sécurité qui fait porter les objections sur le mécanisme, pas sur la personne.
- Biais cognitifs en investigation de sécuritéLes biais cognitifs qui faussent une investigation de sécurité, leurs contre-mesures et les conditions d'exploitation d'une analyse défendable.
- Comment dire non en comité de sécurité sans perdre sa crédibilitéDire non en comité de sécurité exige une décision traçable, fondée sur un risque mesuré et assortie d'une voie de sortie exploitable.
- Gérer un désaccord technique sans bloquer un projetGérer un désaccord technique sans faire capoter un projet exige de transformer les opinions en décisions traçables, testables et exploitables.
Pages voisines
La citent
- Comment mener un exercice de simulation d'incident
- Communiquer pendant un incident et mener un retex
- Menaces réseau, détection et réponse opérationnelle
- Monter un CSIRT interne, missions, services FIRST et rattachement
- Réponse à incident NIST SP 800-61r3, cycle complet et architecture
Culture juste après un incident de sécurité
Elle cite