
DGFiP 2026 : six cent mille dossiers exfiltrés avec des mots de passe volés ailleurs
DGFiP 2026 : six cent mille dossiers exfiltrés avec des mots de passe volés ailleurs
Section intitulée « DGFiP 2026 : six cent mille dossiers exfiltrés avec des mots de passe volés ailleurs »Entre mai et août 2026, un attaquant a recopié, fiche par fiche, les échanges entre la Direction générale des Finances publiques et ses usagers. Il n’a exploité aucune vulnérabilité logicielle. Il s’est connecté avec les identifiants d’agents légitimes, volés sur des ordinateurs que la DGFiP n’administrait pas, et il est entré par un portail qui ne demandait rien d’autre qu’un mot de passe. L’affaire est connue en détail parce que l’ANSSI en a publié le rapport d’incident, et c’est cette rareté qui en fait un cas d’école.
→ Lire l’explication complète de la marmotte
Un rapport d’incident public, et pourquoi c’est l’événement
Section intitulée « Un rapport d’incident public, et pourquoi c’est l’événement »Le document porte la date du 23 septembre 2026, la référence n° 3033/ANSSI/SDO/NP, et compte vingt pages. L’ANSSI écrit que l’objectif de cette publication est « de sécurité et de transparence », et proscrit tout autre usage. Le texte a été anonymisé : les comptes y portent des noms de code, les adresses IP des étiquettes, et plusieurs passages sont masqués. Sauf mention contraire, les heures y sont exprimées en UTC+2.
L’inhabituel est là : l’agence nationale décrit la compromission d’un grand service public, nomme les défaillances, et dit en toutes lettres que sa propre supervision n’a rien vu. Phrase centrale de la synthèse exécutive, à citer sans l’adoucir : la compromission « n’est pas la conséquence d’une attaque sophistiquée, mais de l’exploitation de faiblesses dans trois domaines », l’identité, l’architecture et la détection. Le reste de cette page lit le rapport, rien que le rapport.
Chronologie : la réaction toujours un cran trop tard
Section intitulée « Chronologie : la réaction toujours un cran trop tard »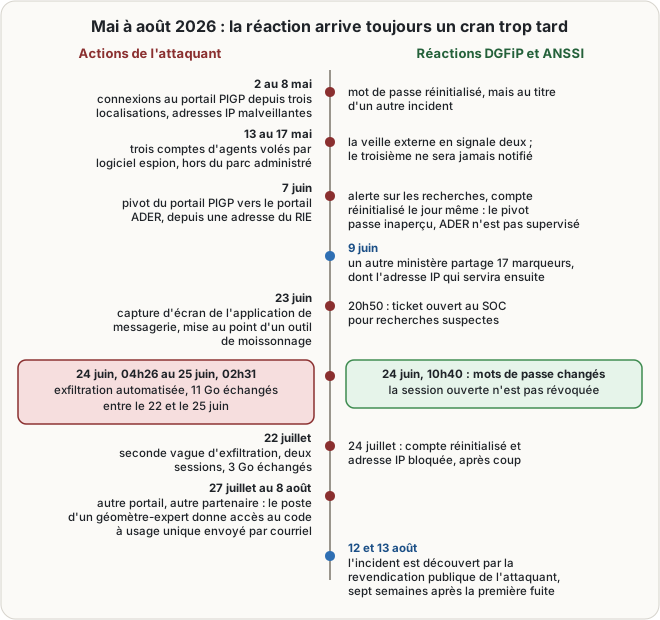
La découverte n’a rien dû aux défenses. Le 12 août 2026 à 13h50, un acteur se présentant sous le nom de Zerobytes revendique sur un forum le vol de données de la plateforme impots.gouv.fr ; l’ANSSI notifie la DGFiP le même jour à 16h32. Le 13 août au matin, l’attaquant publie le détail de son butin : des données concernant, écrit le rapport, « près de 353 000 particuliers et 252 000 professionnels », issues d’un outil de gestion de la relation avec les usagers. L’annexe rapporte, elle, ce que l’attaquant a lui-même annoncé, soit 678 437 enregistrements ; le rapport ne tranche pas entre les deux comptes. Un attaquant qui annonce son volume n’est pas un commissaire aux comptes : on retiendra l’estimation de l’agence, un peu plus de six cent mille dossiers.
Ce qui a suffi : des identifiants volés, et pas une faille
Section intitulée « Ce qui a suffi : des identifiants volés, et pas une faille »Le rapport est précis sur le point qui fait toute l’affaire, et il mérite qu’on résiste à la tentation de lui faire dire autre chose. « Aucune tentative d’attaque par force brute ou credential stuffing n’a été identifiée, ce qui signifie que l’attaquant disposait de mots de passe pour ces comptes. » Ce n’est donc pas un bourrage d’identifiants, cette technique qui consiste à essayer massivement des couples trouvés dans des fuites jusqu’à ce que l’un ouvre. L’attaquant n’essayait pas, il savait : il arrivait avec des couples valides, en nombre, et se connectait comme un agent ordinaire.
D’où venaient-ils ? Le rapport l’écrit au conditionnel qui convient : « plusieurs dizaines d’authentifiants appartenant à des agents légitimes de la DGFIP, probablement compromis via des logiciels espions (de type infostealers) sur des ordinateurs non administrés par la DGFIP ». Un poste personnel servant à ouvrir un portail professionnel, un navigateur qui retient les mots de passe, un programme voleur installé au détour d’un téléchargement, et le couple part sur un marché dont le fonctionnement est décrit dans la page sur les courtiers d’accès initial. Côté remédiation, la mesure est sans nuance : l’usage d’appareils personnels pour accéder aux ressources professionnelles doit être proscrit.
Restait à transformer un mot de passe en accès, et deux portails l’ont permis. Le rapport nomme leur défaut commun : l’absence d’authentification multifacteur, « en particulier sur le périmètre PIGP (pour les comptes d’agents DGFIP), et ADER », qui « permet la réutilisation immédiate des identifiants compromis par les attaquants, sans mesure palliative efficace ». Le PIGP, portail internet de la gestion publique, donnait aussi aux agents un accès à leur messagerie ; ADER ouvre sur certaines applications de la DGFiP au travers du réseau interministériel de l’État. L’attaquant validait ses identifiants sur le premier, puis passait au second. Ce qu’un mot de passe seul ne permet pas d’atteindre est détaillé dans les niveaux d’assurance d’authentification.
La boucle de rattrapage et sa fenêtre
Section intitulée « La boucle de rattrapage et sa fenêtre »La DGFiP n’était pas démunie : elle achetait depuis des années une veille sur la compromission et la revente d’accès de ses utilisateurs, et à chaque notification son centre opérationnel réinitialise le mot de passe, cherche des actions concomitantes et sensibilise l’agent. Le rapport qualifie ce dispositif de « boucle de rattrapage pertinente » dont l’intérêt est démontré, puis explique pourquoi un filet ne remplace pas un plancher. La veille n’est pas exhaustive, aucun prestataire ne couvrant toutes les plateformes de revente : sur les trois comptes volés les 13, 16 et 17 mai, l’un n’a jamais été signalé. Le délai, ensuite, est « difficilement compressible », et cette fenêtre « est suffisante pour qu’un attaquant accède à un applicatif métier et débute une exfiltration » : un compte identifié compromis le 3 juin a vu son mot de passe changé neuf jours plus tard.
Vient le détail le plus instructif du rapport, celui qui devrait figurer dans la procédure de tous les centres opérationnels. Le 24 juin à 10h40, le SOC traite le ticket ouvert la veille au soir et réinitialise le mot de passe du compte utilisé. L’exfiltration, commencée à 04h26, se poursuit jusqu’au 25 juin à 02h31. Le rapport constate : « La réinitialisation n’interrompt pas la session et l’exfiltration en cours qui se poursuivent. » Changer un mot de passe ne ferme pas une session déjà ouverte, parce que la session ne vit pas du mot de passe mais d’un jeton émis une fois pour toutes, sujet traité dans la durée de vie des jetons OAuth. D’où la mesure de remédiation : « la réinitialisation des mots de passe doit s’accompagner de la révocation des sessions actives sur tous les applicatifs et portails accessibles ».
Deuxième angle mort du même geste : le périmètre. Le 7 juin, une alerte se déclenche sur les recherches d’un compte et le mot de passe est réinitialisé le jour même, mais l’attaquant avait déjà pivoté vers ADER, et « ce traitement rate le pivot effectué par l’attaquant entre les portails PIGP et ADER, difficilement identifiable en l’absence de supervision du portail ADER ». Le 24 juin, même scénario : le ticket traité portait sur le PIGP, l’exfiltration courait sur ADER. On réinitialise ce qu’on voit, et on ne voit pas tout.
Les signaux qui n’ont pas parlé
Section intitulée « Les signaux qui n’ont pas parlé »C’est la section la plus réutilisable du rapport, parce qu’elle énumère les paramètres de détection qui existaient et que personne ne regardait. La volumétrie échangée, d’abord : onze gigaoctets entre le 22 et le 25 juin, trois gigaoctets entre le 21 et le 23 juillet, « n’a pas levé d’alerte ». Détail savoureux, c’est le ministère de l’Éducation nationale qui identifiera après coup, dans ses propres investigations, ces connexions volumineuses vers le portail de la DGFiP. Le nombre de requêtes par utilisateur, ensuite, « n’est pas considéré » : or le moissonnage « impose de devoir initier autant de requêtes que de pages accédées », et des centaines de milliers de fiches lues une par une font des centaines de milliers de requêtes sous un seul compte. Les adresses d’origine « ne sont pas analysées », alors qu’il s’agissait d’adresses de VPN, d’adresses localisées en Inde, plusieurs catégorisées comme malveillantes, et surtout d’adresses « utilisées pour se connecter à des comptes connus comme compromis à plusieurs semaines d’intervalle ». Les heures de connexion, enfin, « ne sont pas interprétées » : l’exfiltration du 24 juin commence à 04h26, ce qui, pour un agent des finances publiques, relève soit d’un dévouement remarquable soit d’une anomalie.
Le rapport ajoute la précaution qui sauve cette liste de la naïveté : « Ces paramètres pris individuellement ne permettent généralement pas d’identifier des comportements suspects sans générer d’importants volumes de faux positifs, néanmoins la corrélation de plusieurs d’entre eux aurait pu permettre de lever des alertes. » C’est la différence entre une règle et une détection, abordée dans le calibrage des alertes d’un SIEM ; sa construction appliquée à ce cas précis fait l’objet de la page voisine, repérer un moissonnage applicatif. Deux constats de périmètre complètent le tableau : le portail ADER, par lequel l’exfiltration s’est faite, n’était pas supervisé par le SOC pendant l’incident, et les sessions ont été menées « à partir de comptes non privilégiés » qui « avaient accès à un volume important de données ». La minimisation de la collecte a un pendant en habilitation, et le rapport demande des « plafonds de consultation des ressources métiers ». L’ANSSI n’épargne pas sa propre supervision : « le volume cumulé de requêtes que l’attaquant a dû générer pour orchestrer l’exfiltration de donnée aurait dû déclencher des alertes ».
L’architecture : le réseau interministériel comme couloir
Section intitulée « L’architecture : le réseau interministériel comme couloir »L’attaquant n’arrivait pas d’Internet sur ADER, mais du RIE, le réseau interministériel de l’État, et son accès au RIE venait de la compromission d’infrastructures du ministère de l’Éducation nationale, elles-mêmes raccordées à ce réseau. Des applications sensibles de la DGFiP étaient accessibles depuis le RIE « sans cloisonnement », ce qui ouvre « un risque de latéralisation depuis des ressources d’organismes tiers ». La segmentation « apparaît alors comme trop permissive », avec des accès venus de localisations n’ayant « pas de besoins apparents d’accéder à des infrastructures de la DGFIP ». Le raisonnement général est celui de la limitation du mouvement latéral : un réseau de confiance partagée entre entités distinctes est un couloir, pas une frontière.
La coordination ajoute une leçon qui n’est pas technique. Le 9 juin, le ministère de l’Éducation nationale informe l’ensemble des CSIRT ministériels de son incident et partage dix-sept marqueurs ; l’une des adresses signalées est précisément celle qui servira aux exfiltrations. Le rapport juge que « le délai d’analyse de ces marqueurs et leur partage auprès des organismes connectés au RIE aurait dû être réduit à son minimum », et note qu’un blocage de flux au niveau du RIE aurait pu limiter les exfiltrations, à condition de disposer d’une cartographie fine des flux légitimes. Sur la circulation de ces indicateurs, voir le partage du renseignement sur la menace et l’usage des IoC et des TTP. Un épisode mérite enfin d’être cité tel quel : le 15 juin, un partenaire informe l’ANSSI de la compromission de deux comptes de la DGFiP, et « la DGFIP ne répond pas et n’est pas relancée par l’Agence ».
Le second facteur contourné : l’incident cadastral
Section intitulée « Le second facteur contourné : l’incident cadastral »Le 13 août à 18h44, l’ANSSI est avertie d’une seconde revendication, portant sur le serveur professionnel de données cadastrales. L’attaquant annonce deux millions de Français concernés et une exfiltration le 29 juillet 2026, les données contenant selon lui « noms, dates de naissance, identifiants fonciers, parcelles cadastrales et informations sur les biens détenus » ; la synthèse exécutive situe l’accès et l’exfiltration entre le 27 juillet et le 8 août 2026.
La voie d’entrée est différente, et plus intéressante. Le portail APEX, destiné aux partenaires comme les notaires et les géomètres-experts, demandait, lui, un second facteur : un code à usage unique envoyé par courriel. L’attaquant a compromis le poste informatique d’un géomètre-expert dans un cabinet privé, ce qui « a permis d’outrepasser le second facteur ». Le rapport en tire la règle la plus transposable du document : « Le second facteur doit être résistant à la compromission du premier facteur (par exemple, un one-time password (OTP) distribué par email ne sera pas un choix raisonnable si l’accès à la messagerie est possible à partir d’un unique couple identifiant/mot de passe). » Il recommande des jetons physiques ou des applications d’authentification, et la livraison du second facteur sur un appareil différent de celui qui porte le premier. C’est l’argument du déploiement de facteurs résistants à l’hameçonnage et de WebAuthn FIDO2 : un second facteur qui vit dans la même boîte que le premier n’est pas un second facteur, c’est une formalité.
Endiguement, remédiation, et ce qu’elles coûtent
Section intitulée « Endiguement, remédiation, et ce qu’elles coûtent »Les mesures prises après la découverte sont brutales et assumées. Le 13 août, la DGFiP désactive l’accès au portail ADER pour les comptes des agents et assimilés, et le 18 août les accès au PIGP pour les comptes d’agents ; le rapport indique que ces deux coupures sont toujours en vigueur et ne devraient pas être levées. Côté cadastre, le compte du géomètre-expert est désactivé le 14 août et le portail verrouillé, « induisant un fort impact ». La synthèse ne cache pas la facture : ces coupures « ont entraîné des impacts significatifs sur des services de la DGFIP et d’entités partenaires ». C’est le prix ordinaire de l’endiguement quand on ne sait pas distinguer l’accès légitime de l’accès volé : on ferme la porte à tout le monde. Ce qui vient après est l’objet de la page assainir ou reconstruire, la conduite d’ensemble relevant du cycle de réponse à incident ; et pour que cette chronologie existe, il a fallu que quelqu’un l’écrive pendant la crise, le rapport citant parmi ses sources la main courante de la DGFiP, geste traité dans tenir une main courante pendant un incident.
Le plan de remédiation tient en trois volets. Les accès d’abord, avec une classification que toute organisation peut reprendre : application à usage interne, joignable seulement depuis un poste administré et, depuis Internet, par un VPN dédié ; application à usage externe limité, jamais librement accessible depuis Internet, le filtrage par liste d’adresses sources n’étant qu’un palliatif à compenser par des limitations métier et une authentification renforcée ; application à usage public, dont la source ne se contrôle pas, et où le géo-filtrage comme la réputation d’adresse doivent au moins devenir un critère d’alerte. Tous les applicatifs doivent passer sous SIEM, avec des quotas « en volume de ressources métiers accédées, en nombre de requêtes ou en volume de données échangées sur une période donnée ». Les identifiants ensuite : appareils personnels proscrits, postes durcis, authentification multifacteur partout, séparation des usages contrainte techniquement, droits fins et plafonds de consultation. Le processus de réinitialisation enfin : analyse de l’activité du compte depuis la date supposée de compromission, cartographie du système d’information, cause racine en cas de récidive, révocation des sessions actives, et étude d’un blocage automatique sur recherche suspecte.
Le rapport précise que « seul un audit complet sur le SI ou les applications concernées par l’incident permettra d’identifier avec exhaustivité les vulnérabilités exploitables » : ces mesures ferment un chemin, elles ne certifient pas le reste. Et ces chantiers dépendent d’un appui de toute la chaîne métier et de l’interministériel, ce qui veut dire qu’une bonne partie de la remédiation technique attend des décisions qui ne le sont pas.
- Rapport d’incident – Septembre 2026 : actes malveillants observés sur le système d’information de la Direction générale des Finances publiques entre mai 2026 et août 2026, ANSSI, n° 3033/ANSSI/SDO/NP, 23 septembre 2026, 20 pages.
🐝 Ce qui arrive si on s’en passe
Section intitulée « 🐝 Ce qui arrive si on s’en passe »Sans authentification multifacteur sur un portail joignable par un tiers, un mot de passe volé ailleurs suffit, et la veille sur les fuites réduit la fenêtre sans la fermer. Sans révocation des sessions au moment de la réinitialisation, le changement de mot de passe laisse courir l’exfiltration en cours, et le journal du SOC enregistrera une remédiation là où il n’y a eu qu’un geste. Sans supervision de tous les portails, l’alerte qui se déclenche sur celui qui est surveillé fait croire que l’incident est traité pendant que l’attaquant travaille sur l’autre. Sans quota de consultation ni comptage des requêtes par compte, un compte non privilégié lit des centaines de milliers de fiches une par une sans qu’aucun seuil ne soit franchi, puisqu’il n’y a pas de seuil. Et sans cloisonnement entre entités d’un réseau partagé, la compromission d’un voisin devient un accès légitime chez soi, découvert par la revendication de l’attaquant sept semaines plus tard.
🦫 Explication de la marmotte 🍫
Section intitulée « 🦫 Explication de la marmotte 🍫 »Les agents des finances publiques se connectent à des portails internes avec un identifiant et un mot de passe. Certains l’ont fait depuis leur ordinateur personnel. Sur ces machines, un programme malveillant appelé voleur d’informations récupère les mots de passe enregistrés dans le navigateur et les envoie à son propriétaire, qui les revend. Un attaquant a ainsi récupéré plusieurs dizaines de comptes d’agents sur trois mois, et il n’avait rien à casser : deux portails ne demandaient que le mot de passe, sans second contrôle.
Il s’est donc connecté comme un agent, a repéré une application contenant les échanges avec les usagers, a écrit un programme qui ouvre les fiches une par une et les recopie, puis l’a lancé pendant la nuit. Personne n’a rien vu : l’application par laquelle les données sortaient n’était pas surveillée, et le volume échangé, le nombre de pages lues, les connexions à quatre heures du matin et les adresses douteuses existaient tous dans les journaux sans qu’aucun système ne les rapproche. Le service de sécurité changeait bien les mots de passe des comptes signalés compromis, sauf que changer un mot de passe ne déconnecte pas quelqu’un déjà connecté : le vol s’est poursuivi plusieurs heures après. L’affaire a été découverte quand l’attaquant s’est vanté publiquement, sept semaines plus tard.
Un second vol, portant sur des données cadastrales, est passé par un autre portail qui demandait pourtant un code reçu par courriel : l’attaquant avait pris le contrôle de l’ordinateur d’un géomètre-expert, donc de son courrier aussi, et le code n’a servi à rien. La leçon tient en une phrase : un deuxième contrôle rangé dans la même boîte que le premier n’est pas un deuxième contrôle.
À lire aussi
- Attaque ANSSI et Dinum 2026 : la faille Metabase, c'est celui qui dit qui estCVE-2026-72898 : une injection SQL non authentifiée dans Metabase a compromis neuf instances ministérielles, dont celle du laboratoire d'innovation de l'ANSSI et deux de la Dinum. Chronologie, mécanisme, et ce que l'affaire dit de l'inventaire.
- Faille Target 2013, alertes FireEye ignorées et segmentationAnalyse de la compromission de Target en 2013, où l'outil de détection a alerté avant toute fuite et où le traitement de l'alerte a cédé, avec les leçons d'architecture sur l'accès tiers, la segmentation et la réponse.
- DigiNotar 2011 : compromission d'une autorité de certificationRécit et analyse de la compromission de l'autorité de certification DigiNotar en 2011, de l'interception de Gmail en Iran à la naissance de Certificate Transparency.
- Prouver qu'un programme a tourné : AmCache, ShimCache et leurs piègesCe que les artefacts de l'infrastructure de compatibilité applicative Windows établissent réellement en investigation : condensé d'un binaire supprimé, horodatages trompeurs, et absence qui ne prouve rien.
Pages voisines
La citent
- Attaque ANSSI et Dinum 2026 : la faille Metabase, c'est celui qui dit qui est
- Arrêter de faire changer les mots de passe tous les trois mois
DGFiP 2026 : six cent mille dossiers exfiltrés avec des mots de passe volés ailleurs
Elle cite
- Lien dans les deux sens :Niveaux d'assurance d'authentification : ce qu'il faut pour monter d'un cran
- Lien dans les deux sens :Repérer un moissonnage applicatif : volumétrie, cadence, origine
- Lien dans les deux sens :Tenir une main courante pendant un incident
- Assainir ou reconstruire : la décision qui engage toute une remédiation
- Comment calibrer les alertes d’un SIEM sans noyer le SOC
- Comment limiter le mouvement latéral après compromission
- Comment minimiser la collecte de données sensibles
- Courtiers d'accès initial et marché des zero-day, détecter en amont
- Déployer FIDO2 pour comptes à privilèges
- Déployer WebAuthn FIDO2 passwordless sur une application web
: les deux pages se citent l’une l’autre.