
CSIRT : Computer Security Incident Response Team
Sécurité
CSIRT : Computer Security Incident Response Team. « Équipe de réponse aux incidents de sécurité informatique », par analogie avec la caserne de pompiers qui part dès que l'alarme sonne, éteint le feu puis cherche ce qui l'a allumé.
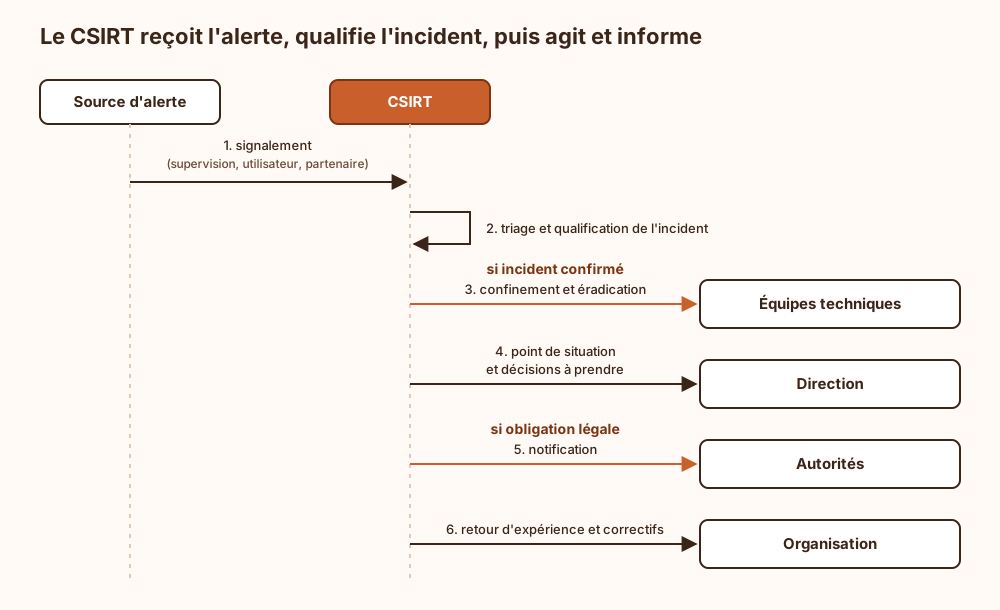
Missions : Recevoir les signalements, qualifier l'incident, le confiner, l'éradiquer, rétablir le service, puis tirer le retour d'expérience. Hors crise, le travail continue : veille sur les vulnérabilités, exercices et préparation des procédures.
CSIRT ou CERT : Les deux désignent le même métier, mais « CERT » est une marque déposée par l'université Carnegie Mellon, et son usage demande une autorisation. D'où le terme générique CSIRT ; en France, l'équipe nationale reste le CERT-FR, rattaché à l'Agence nationale de la sécurité des systèmes d'information.
Périmètres : On trouve des CSIRT internes à une organisation, sectoriels (finance, énergie), régionaux ou nationaux. Ils se coordonnent au sein de réseaux comme FIRST ou InterCERT France pour partager indicateurs de compromission et alertes.
Préparation : L'efficacité se joue avant l'incident : annuaire d'astreinte, procédures écrites, accès aux journaux, canaux de communication de secours. L'expérience des crises montre que la procédure d'incident existe toujours ; c'est le numéro d'astreinte imprimé dedans qui appartient à quelqu'un parti depuis trois ans.
Ce qui arrive si on s'en passe
Sans CSIRT, une alerte qui sonne n'a pas de destinataire désigné : elle reste dans une console ou une boîte mail, sans qualification ni priorité, et le délai entre la détection et le confinement s'allonge d'autant. L'attaquant conserve alors son accès et peut rebondir vers d'autres machines. Personne n'étant chargé de préserver les traces, les journaux tournent et sont écrasés, la mémoire vive disparaît au redémarrage d'un serveur, et la chronologie de l'intrusion devient impossible à reconstituer. Faute d'analyse de la cause, la porte d'entrée reste ouverte et le même incident peut se reproduire. Les décisions (isoler un poste, couper un service, prévenir les personnes concernées) se prennent dans l'urgence et sans coordination, et le délai de notification imposé par le RGPD (72 heures auprès de l'autorité de contrôle) risque d'être dépassé.
Explication de la marmotte
Imagine un lycée où quelqu'un a forcé un casier, volé des sujets d'examen et laissé la porte du labo ouverte. Il faut une petite équipe qui débarque vite : elle comprend ce qui s'est passé, ferme les portes pour que ça ne continue pas, répare les dégâts, puis explique comment éviter que ça recommence. Pour les ordinateurs d'une entreprise ou d'un pays, c'est pareil. Quand un pirate s'introduit dans les machines, ou qu'un virus bloque tous les fichiers, cette équipe de spécialistes intervient comme des pompiers : éteindre l'incendie d'abord, chercher la cause ensuite, et prévenir les voisins si le feu risque de se propager chez eux.
Où ce terme est utilisé
- Monter un CSIRT interne, missions, services FIRST et rattachement (55 occurrences)
- PSIRT et divulgation coordonnée des vulnérabilités produit sous CRA (7 occurrences)
- AI Act : articuler les obligations de sécurité avec NIS 2, le CRA et le RGPD (6 occurrences)
- Partager le renseignement sur la menace avec ISAC, MISP et STIX (5 occurrences)
- ITIL : incidents, changements et problèmes vus de la sécurité (4 occurrences)
- SOC centre des opérations de sécurité : rôle, organisation, mesure (4 occurrences)
- CCN-CERT Espagne : rôle, guides CCN-STIC et ENS (3 occurrences)
- AI Act : surveillance après commercialisation et signalement des incidents graves d'une IA à haut risque (articles 72 et 73) (2 occurrences)
- NIS2 entités essentielles, obligations, périmètre et sanctions (2 occurrences)
- CERT-EU réponse aux incidents des institutions européennes (1 occurrence)