
Cairn : panneaux d'opérations offensives par agents IA exposés sur Internet
Cairn : panneaux d’opérations offensives par agents IA exposés sur Internet
Section intitulée « Cairn : panneaux d’opérations offensives par agents IA exposés sur Internet »Un cairn, en montagne, est un tas de pierres qui balise le chemin pour ceux qui viendront derrière. Le logiciel qui porte ce nom balise lui aussi, avec une générosité que ses utilisateurs n’avaient pas prévue : en octobre 2026, la société NorForge publie l’inventaire de plus de vingt panneaux de contrôle Cairn laissés ouverts sur Internet, affichant cibles, avancement des intrusions, secrets récoltés et boutons de commande des agents. La faille est double : celle que ces agents vont chercher chez leurs victimes, et celle que leurs opérateurs ont installée chez eux.
→ Lire l’explication complète de la marmotte
Déroulé de la découverte des panneaux ouverts
Section intitulée « Déroulé de la découverte des panneaux ouverts »Le point de départ, selon NorForge, est un signalement de Gambit Security en septembre 2026 : une campagne criminelle contre des places de marché en ligne, dont le serveur de rebond récupéré contenait des harnais d’agents d’IA (intelligence artificielle), nommément Hermes, Strix et Cairn. Un harnais est le logiciel qui entoure un modèle de langage pour lui fournir des outils, une mémoire de travail et une boucle de décision. Il a presque toujours une interface web, et NorForge fait l’observation qui change tout : ces interfaces sont souvent laissées sans protection.
L’auteur de l’enquête, qui signe Snorre, interroge donc Shodan et Censys, deux moteurs de recherche de services exposés. Le résultat, écrit tel quel : des hôtes faisant tourner des harnais d’agents de différentes natures, dont la plupart demandent une autorisation d’accès. La plupart. Les balayages suivants font apparaître de nouveaux panneaux, que leurs cibles, leur langue et leurs instructions rattachent aux mêmes groupes.
L’enquête pose elle-même la limite de sa publication, ces panneaux exposant l’identité de cibles qui ne sont coupables de rien, leurs faiblesses et des secrets de comptes : d’où une rédaction agressive des données extraites et une annexe d’indicateurs masqués, la liste complète étant réservée aux chercheurs de bonne foi. Cette page n’en reproduit aucun.
Ce qu’est Cairn et comment il fonctionne
Section intitulée « Ce qu’est Cairn et comment il fonctionne »Cairn est un logiciel libre publié sur GitHub par le compte oritera, sous licence GNU AGPLv3 (Affero General Public License version 3) pour l’usage personnel et éducatif, une licence commerciale distincte étant à négocier auprès de l’auteur. Son dépôt le décrit non comme un outil de test d’intrusion, mais comme un moteur généraliste de résolution de problèmes : il ne définit ni rôles ni flux de travail et, une origine et un but étant donnés, il cherche un chemin dans un espace d’états inconnu. Le test d’intrusion y est le premier domaine validé, l’origine étant une cible, le but l’obtention d’un interpréteur de commandes ; NorForge reprend la nuance à son compte.
Le moteur repose sur une architecture de tableau noir, avec trois primitives :
- un Fact, constat objectif et confirmé, écrit au tableau par un agent ;
- un Intent, direction d’exploration déclarée mais pas encore exécutée ;
- un Hint, jugement humain injecté à tout moment, absorbé à la lecture suivante.
Les agents, appelés workers, tournent sur une boucle OODA (Observer, Orienter, Décider, Agir) et n’ont que trois tâches possibles : résoudre le problème directement au démarrage, relire tout le graphe pour décider si le but est atteint, ou réclamer une intention, l’exécuter et rendre un fait. Aucun rôle n’est fixé d’avance et les agents ne communiquent jamais directement : la coordination passe par le tableau, ce que le dépôt nomme stigmergie, comme les insectes sociaux qui se coordonnent en modifiant leur environnement.
Trois composants au déploiement. Le serveur maintient la cohérence du graphe et rien d’autre, sur le port 8000 par défaut. Le dispatcher ordonnance les tâches, crée et détruit les conteneurs de travail, et reste le seul à écrire le protocole. Chaque projet reçoit son conteneur, où plusieurs agents tournent de front ; les moteurs acceptés sont Claude Code, Codex et Pi. Un mode local permet de se passer de Docker, les workers s’exécutant alors sur l’hôte du dispatcher avec les interfaces en ligne de commande déjà connectées, ce que le dépôt assortit d’un avertissement explicite : les agents y tournent avec les permissions de l’utilisateur et sans bac à sable. Écrite par les auteurs de l’outil, cette phrase décrit exactement le risque détaillé plus bas.
Le dépôt, qui revendique 54 problèmes résolus sur 54 à un hackathon Tencent Cloud de test d’intrusion assisté par IA, publie aussi un avertissement sans ambiguïté : l’outil n’est destiné qu’aux environnements où l’on dispose d’une autorisation explicite d’opérer. Les opérateurs décrits par NorForge ont lu cette clause avec la même attention que le reste de leurs obligations légales.
Ce que les panneaux laissent voir
Section intitulée « Ce que les panneaux laissent voir »NorForge regroupe l’activité en grappes préfixées AIA pour AI Activity, l’acronyme de AI Threat Activity étant déjà pris. Ces grappes et les évaluations qui les accompagnent sont son analyse, pas un constat judiciaire. Toutes paraissent motivées par l’argent, aucune activité manifestement étatique n’ayant été repérée, avec cette remarque qu’on ne saurait mieux formuler : ce n’est pas que cela n’arrive pas, mais on suppose que ce type d’acteur sait protéger un tableau de bord.
| Grappe | Langue de l’interface, selon NorForge | Panneaux | Confiance annoncée |
|---|---|---|---|
| AIA0001 | chinois | 14 | élevée |
| AIA0002 | anglais | 10 | élevée |
| AIA0003 | anglais | 1 | faible |
AIA0001 est de loin la plus active : plus de 1 100 projets d’attaque, contre des organisations principalement américaines, japonaises et australiennes, pour un accès persistant aux infrastructures de commerce en ligne et de paiement. Ses consignes de départ, dont NorForge publie une traduction, sont d’une sécheresse industrielle : des sites marchands réels vérifiés dans quatre pays, triés par volume de trafic, dont la capacité à passer commande a été testée par automatisation de navigateur, puis une liste de classes de failles par ordre de préférence. L’alimentation en cibles est donc elle-même automatisée, et NorForge relève un indice qui vaut toutes les analyses : sur plusieurs panneaux, les domaines visés ont perdu leur lettre initiale, un wholesale devenu holesale, signe d’un normalisateur qui retire un « w » de trop en nettoyant le préfixe « www ».
AIA0002 parle anglais et vise le vol d’argent : paiement marchand, sites de paiement du marché gris, et jusqu’à un site de revente de cartes bancaires volées, ce qui simplifie au moins les questions morales. Ses consignes mentionnent la récupération de cartes et de cryptomonnaies, l’envoi des données volées vers des hôtes tiers, et exposent, note NorForge avec un point d’exclamation qui lui appartient, les identifiants d’accès distant à des serveurs de rebond. Beaucoup de ces projets n’ont aucune instruction technique, juste « récupère des cartes ». AIA0003 n’expose qu’un panneau de 59 projets, dont les tâches se réclament d’abord d’évaluations autorisées avant de devenir explicites ; NorForge le juge malveillant avec une confiance faible, réserve à rappeler chaque fois que ce numéro est cité.
Restent les chiffres de rendement, les plus instructifs. Les grappes n’étant pas comparables, l’enquête retient comme hypothèse raisonnable un taux de succès moyen autour de 10 %, le reste des tâches atteignant des buts partiels ou produisant des renseignements réutilisables. Pour AIA0001, le délai moyen du lancement au but atteint est d’un peu moins de 23 heures, pour 140 faits par projet, un projet ayant tourné plus de cinq jours. Sur le coût, la prudence est d’abord celle de NorForge : faute de relevés de consommation de jetons, l’enquête n’estime la tâche moyenne qu’à environ 5 dollars, projets avortés compris, et au-delà de 100 dollars pour les plus longs, en qualifiant l’incertitude de considérable. La seule conclusion qui résiste est la seule qui compte : c’est bon marché. Quant aux modèles, NorForge lit les noms des workers et en tire des hypothèses prudentes, un harnais Claude Code pilotant le modèle chinois DeepSeek 4.1 Flash pour la première grappe, le harnais Pi utilisant des modèles DeepSeek via la passerelle d’API tierce OpenRouter pour la seconde. L’enquête n’y voit qu’un instantané : modèles et harnais évoluent très vite.
Les failles exploitées chez les victimes, et comment on les referme
Section intitulée « Les failles exploitées chez les victimes, et comment on les referme »Ce que les agents cherchent chez leurs cibles n’a rien de nouveau, et c’est le point : l’IA n’invente ici aucune classe de faille, elle accélère le parcours de celles qui traînent. Les consignes relevées énumèrent l’exécution de code à distance sans authentification, l’injection SQL (Structured Query Language), les points d’entrée non authentifiés, le téléversement de fichiers, la désérialisation et le contournement d’authentification. Les études de cas en annexe vont de la modification de compte sans authentification menant à l’exécution de commandes à la gestion d’erreurs trop bavarde.
L’enquête détaille une intrusion dont elle a vérifié l’effet, un interpréteur de téléversement réellement servi par le site d’un vendeur de pièces, avec l’explication de l’agent lui-même : un accès en écriture non autorisé à un magasin de sessions memcached, une désérialisation d’objets PHP (PHP Hypertext Preprocessor) non sûre et une chaîne de gadgets exploitable dans des composants hérités du Zend Framework. La leçon de défense tient en trois points, dont aucun ne demande de connaître la charge utile.
- Un cache de sessions n’est pas un service public. Un memcached joignable de l’extérieur, sans authentification et en écriture, laisse un tiers fabriquer le contenu de session que l’application relira comme si elle l’avait écrit : ces services se lient à une interface interne et se filtrent au réseau.
- Un objet sérialisé reçu de l’extérieur n’est pas une donnée, c’est un programme. C’est tout le sujet de la page sur l’attaque par désérialisation non sécurisée : préférer des formats inertes, et traiter les dépendances héritées où vivent les chaînes de gadgets comme la surface d’attaque qu’elles sont.
- Un répertoire de téléversement ne doit rien exécuter. La page sur l’upload de shell déguisé montre les deux verrous complémentaires, validation du contenu réel et interdiction d’exécution dans le répertoire de dépôt.
Un point mérite d’être isolé, car il montre à quelle vitesse ces agents consomment l’actualité des failles. Dans le répertoire de travail d’un agent, momentanément accessible, NorForge relève un laboratoire de validation visant une faille de Magento, et cite la référence CVE-2026-75650 (Common Vulnerabilities and Exposures). Elle est vérifiable : la NVD (National Vulnerability Database) du NIST et le registre cve.org la publient au 7 septembre 2026, au nom d’Adobe, pour Adobe Commerce et Magento Open Source, en la notant 10,0 sur l’échelle CVSS (Common Vulnerability Scoring System) 3.1, soit le maximum, pour une neutralisation incorrecte de caractères spéciaux dans un moteur de gabarits permettant l’exécution de code arbitraire sans interaction de l’utilisateur. La CISA (Cybersecurity and Infrastructure Security Agency) américaine l’a inscrite dès le lendemain à son catalogue des failles exploitées connues. Outillée dans le bac à sable d’un agent autonome en quelques semaines, elle montre que le délai de correction n’est plus une politique interne mais une course, sujet traité pour lui-même dans la page sur les attaquants assistés par IA et le délai d’exploitation.
L’erreur des opérateurs, et ce qu’elle enseigne à tout le monde
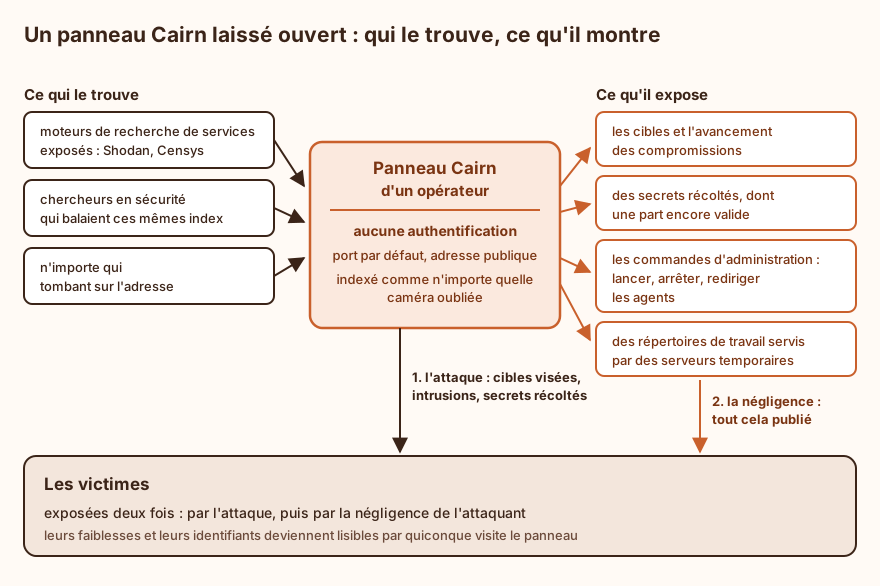
Section intitulée « L’erreur des opérateurs, et ce qu’elle enseigne à tout le monde »Venons-en à la partie amusante, en veillant à ne rire que des bonnes personnes. NorForge a passé un détecteur de secrets sur les données extraites de ces instances, et en rapporte des centaines, dont 11 % vérifiés comme valides. Ces secrets ne sont pas ceux des opérateurs : ce sont des identifiants récoltés chez les victimes, ou apportés par les opérateurs sous forme d’indications humaines, publiés par ricochet à quiconque visitait le panneau. D’où la phrase la plus importante de l’enquête pour un défenseur : faire tester son site sur une instance Cairn ouverte est souvent en soi un problème grave, indépendamment du résultat du test.
Trois erreurs se cumulent, chacune élémentaire. Le panneau est publié sans authentification, sur un port par défaut, donc indexé comme n’importe quelle caméra oubliée. Les secrets circulent en clair dans les consignes et les faits, accès aux serveurs de rebond compris. Enfin, les opérateurs ouvrent parfois un serveur web sur un port élevé pour tester des rappels hors bande, et pendant ces fenêtres brèves le répertoire de travail d’un agent devient consultable : c’est la vitre cassée par laquelle NorForge a vu tout l’atelier, outillage compris.
NorForge relève un quatrième point en précisant honnêtement ne pas l’avoir vérifié : ces panneaux semblent exposer toutes les fonctions d’administration du harnais, du démarrage et de l’arrêt des projets à la réorientation des agents vers d’autres cibles. Les chercheurs n’ont pas testé si ces commandes fonctionnent sans autorisation, pour des raisons qu’ils jugent évidentes, et la réserve est à conserver telle quelle. L’implication, elle, se tient sans test : des agents offensifs pilotables par qui tombe sur leur panneau.
La leçon ne concerne pas que les malfaiteurs : NorForge trouve aussi, parmi les panneaux ouverts, des opérations d’équipe rouge apparemment légitimes, qu’il refuse de nommer tout en jugeant hautement problématique d’y placer de vrais tests de clients. Elle s’applique donc à un professionnel :
- Le panneau d’un harnais est un système d’information critique. Il s’authentifie et s’atteint par réseau privé virtuel ; un port par défaut sur une adresse publique est une décision, pas un accident. Mêmes principes que pour les agents autonomes outillés de tout autre usage.
- Le cloisonnement d’exécution n’est pas une option de confort. Le mode local, qui fait tourner les agents avec les droits de l’utilisateur et sans bac à sable, convient à une machine jetable, pas à un poste qui contient autre chose : un conteneur par projet, des droits minimaux et un réseau sortant filtré sont le minimum, comme dans toute orchestration multi-agents.
- Les secrets ne passent pas par le tableau noir. Une indication humaine contenant un identifiant est un identifiant publié dans une base que tous les agents lisent ; les clés d’accès aux modèles relèvent de la discipline décrite dans la page sur les clés d’API des fournisseurs d’IA.
- Le cadre contractuel précède l’outil. Un agent autonome ne lit pas le contrat, c’est l’opérateur qui en répond. La page sur la commande et l’exploitation d’un test d’intrusion détaille ce qu’un commanditaire doit exiger ; cette affaire y ajoute trois questions : où tournera le harnais, qui peut voir son interface, et que devient le tableau noir, constats et secrets compris, à la fin de la mission.
Détecter une opération conduite par agents, côté défenseur
Section intitulée « Détecter une opération conduite par agents, côté défenseur »Pour la cible, ces panneaux décrivent le comportement de l’attaquant mieux qu’aucun rapport. Trois signaux s’en déduisent, dont aucun ne demande d’indicateur de compromission.
- Le rythme. Un agent qui produit 140 faits en moins de 23 heures émet un volume de requêtes incompatible avec une navigation humaine, mais étalé bien plus longuement qu’un balayage automatisé : ni pointe brutale ni bruit de fond, une insistance patiente sur un même périmètre. Les règles calées sur des pics de débit ne la voient pas ; un comptage par cible et par jour, si.
- L’outillage. L’inventaire relevé n’a rien d’exotique, de l’automatisation de navigateur au balayage de ports, et laisse des traces détectées depuis des années. Mieux encore, les erreurs d’automatisation signent les campagnes : le domaine privé de son « w » initial produit des requêtes vers un voisin inexistant, signal gratuit pour qui surveille les résolutions ratées autour de sa marque.
- Les buts atteints. Puisque le but déclaré est souvent le dépôt d’un interpréteur discret, au nom anodin dans un répertoire profond, le contrôle d’intégrité des fichiers servis reste la mesure la plus rentable. Un tel dépôt, rappelle NorForge, peut à tout moment être remplacé par quelque chose de plus agressif : un accès dormant n’est pas inoffensif, c’est un accès qui attend.
NorForge dit par ailleurs coopérer avec Reuters pour notifier les victimes : apprendre son intrusion par un journaliste n’est pas le pire scénario, le pire est de ne l’apprendre jamais.
Cairn est-il un logiciel malveillant qu’il faudrait interdire ?
Section intitulée « Cairn est-il un logiciel malveillant qu’il faudrait interdire ? »Non, et le raccourci serait coûteux. Ce que l’enquête montre, c’est qu’un outil libre de cette puissance se retrouve chez des opérateurs malveillants en quelques semaines, comme les scanneurs et les cadres d’exploitation avant lui. La bonne conclusion n’est pas l’interdiction, c’est l’hypothèse de travail : tout harnais d’agents offensifs disponible publiquement est, par défaut, déjà utilisé contre vous. Et comme pour tout assistant à qui l’on confie des actions, du chatbot de concessionnaire qui bradait un véhicule à l’agent offensif, la question n’est jamais la puissance du modèle, c’est ce qu’il a la capacité de faire.
Un taux de succès de 10 % est-il rassurant ?
Section intitulée « Un taux de succès de 10 % est-il rassurant ? »Non, parce que le dénominateur est bon marché. À une estimation de l’ordre de 5 dollars par tâche, chiffre que NorForge présente avec une incertitude considérable, un succès sur dix reste très favorable à l’attaquant, et les neuf échecs produisent des renseignements réutilisables. On ne cherche pas un bon taux de conversion, on cherche un coût unitaire assez bas pour qu’il n’importe plus.
Qui est derrière ces grappes AIA ?
Section intitulée « Qui est derrière ces grappes AIA ? »L’enquête ne le dit pas, et cette page ne le dira pas davantage. NorForge décrit la langue de l’interface, les hébergeurs, les secteurs visés et une motivation financière apparente, avec un niveau de confiance par grappe, dont une faible. Une langue d’interface n’est pas une nationalité, un hébergeur n’est pas un commanditaire, et les étiquettes AIA0001 à AIA0003 sont des repères d’analyse, rien de plus.
Documents de référence
Section intitulée « Documents de référence »- Inside Cairn: Open Windows into massive AI-Driven Cyber Operations, Snorre, NorForge, 19 octobre 2026.
- oritera/Cairn, dépôt du projet, fichier README et licence GNU AGPLv3, consulté le 21 octobre 2026.
- CVE-2026-75650, National Vulnerability Database, NIST, publiée le 7 septembre 2026.
- Known Exploited Vulnerabilities Catalog, Cybersecurity and Infrastructure Security Agency, entrée CVE-2026-75650 ajoutée le 8 septembre 2026.
🐝 Ce qui arrive si on s’en passe
Section intitulée « 🐝 Ce qui arrive si on s’en passe »Sans authentification sur l’interface d’un harnais d’agents, le tableau de bord d’une opération devient une page web publique : cibles, faiblesses découvertes, preuves de compromission et secrets récoltés s’affichent pour quiconque interroge un moteur de recherche de services exposés, commandes d’administration comprises. Sans cloisonnement d’exécution, un agent qui se trompe de cible agit avec les droits de l’utilisateur sur une machine qui contient autre chose, et la trace d’un test légitime devient une intrusion réelle. Sans secrets tenus hors du tableau partagé, chaque identifiant récolté chez un client est publié au premier défaut de configuration. Et sans contrôle d’intégrité des fichiers servis, un accès déposé par un agent reste en place aussi longtemps que son propriétaire le souhaite.
🦫 Explication de la marmotte 🍫
Section intitulée « 🦫 Explication de la marmotte 🍫 »Il existe des logiciels capables d’attaquer un site web presque tout seuls. On leur donne un point de départ, l’adresse d’un site par exemple, et un but, du genre « entre dedans ». Un programme d’intelligence artificielle essaie alors des choses, note ce qu’il découvre sur un grand tableau partagé, puis décide de l’étape suivante en relisant ce tableau. Plusieurs copies du programme travaillent en même temps sans jamais se parler : elles se coordonnent par le tableau, comme des fourmis qui laissent des traces. L’un de ces logiciels s’appelle Cairn ; il est gratuit et public, et ses auteurs écrivent qu’il ne doit servir que là où on a la permission d’attaquer.
Des gens l’ont utilisé sans aucune permission, pour entrer chez des commerçants en ligne et voler des numéros de cartes bancaires. Et ils ont fait une bêtise énorme : la page web qui sert à le piloter, ils l’ont laissée ouverte sur Internet, sans mot de passe. Comme il existe des moteurs de recherche qui listent les machines branchées sur Internet, une entreprise de sécurité en a trouvé plus de vingt, où se lisaient les sites visés, les réussites du programme et même des mots de passe récupérés au passage. Les cambrioleurs avaient laissé leur carnet de notes sur le trottoir, et ce carnet contenait les clés de leurs victimes.
Ce que ces programmes exploitent chez les victimes n’a rien de magique : de vieilles négligences, un logiciel pas mis à jour, un site qui accepte un fichier sans vérifier ce qu’il contient. Le programme ne trouve rien qu’un spécialiste humain n’aurait trouvé ; il le trouve beaucoup moins cher, et sur mille sites à la fois. Et l’histoire ne vise pas que les méchants : des entreprises qui testent légalement la sécurité de leurs clients avaient aussi laissé leur page de pilotage ouverte. La leçon vaut pour tout le monde : si tu fais travailler un programme à ta place, la page qui le commande doit demander un mot de passe, le programme doit tourner dans un coin isolé, et il ne faut jamais écrire de mot de passe dans ses notes.
À lire aussi
- WannaCry et MS17-010 : fenêtre d'exposition et correctifsWannaCry, EternalBlue et MS17-010 montrent comment les deux mois entre un correctif publié et un correctif déployé deviennent la fenêtre d'exposition d'un parc Windows.
- Installer et utiliser Codex, l'agent de code d'OpenAIGuide pas à pas pour installer Codex CLI, s'authentifier sans exposer de jeton, régler le bac à sable et les approbations, écrire un fichier AGENTS.md, et savoir quand confier une tâche à l'agent ou s'en abstenir.
- Attaque ANSSI et Dinum 2026 : la faille Metabase, c'est celui qui dit qui estCVE-2026-72898 : une injection SQL non authentifiée dans Metabase a compromis neuf instances ministérielles, dont celle du laboratoire d'innovation de l'ANSSI et deux de la Dinum. Chronologie, mécanisme, et ce que l'affaire dit de l'inventaire.
- Pourquoi les CTF créent des compétences offensives réutilisablesLes concours de hacking éthique forment efficacement, mais produisent aussi des compétences offensives dont l'usage échappe aux organisateurs après la compétition.
Pages voisines
La citent
Cairn : panneaux d'opérations offensives par agents IA exposés sur Internet
Elle cite
- Lien dans les deux sens :Cairn, un moteur multi-agents de recherche dans un espace d'états
- Lien dans les deux sens :Comment les attaquants utilisent l'IA : de la CVE au zero-day
- Faille chatbot Chevrolet 2023, Tahoe à 1 dollar et injection
- Désérialisation non sécurisée et chaîne de gadgets
- Upload de shell PHP déguisé en image dans un CMS
- Hermes Agent, le harnais d'agent autonome de Nous Research
- Sécuriser les actions irréversibles des agents LLM
- Sécuriser les clés d'API des fournisseurs d'IA générative
- Sécuriser une orchestration multi-agents IA
- Strix, des agents de test d'intrusion autonomes en bac à sable
- Test d'intrusion : commander, cadrer et exploiter un pentest
: les deux pages se citent l’une l’autre.