
Google Street View Wi-Spy 2010 : trames Wi-Fi en clair et droit
Google Street View Wi-Spy 2010 : trames Wi-Fi en clair et droit
Section intitulée « Google Street View Wi-Spy 2010 : trames Wi-Fi en clair et droit »De 2007 à 2010, les voitures Street View ont photographié les rues, relevé les bornes Wi-Fi rencontrées et enregistré, au passage, le contenu des communications des réseaux non chiffrés. L’affaire n’a rien d’une prouesse offensive : aucune faille, aucune CVE (Common Vulnerabilities and Exposures), seulement des données qui circulaient sans protection et une entreprise qui les a gardées. Elle vaut surtout pour ce que régulateurs et juges en ont conclu : un réseau ouvert n’est pas un réseau public, et un enregistrement de trafic est un traitement de données personnelles.
→ Lire l’explication complète de la marmotte
Ce que les voitures Street View déclaraient relever, et ce qu’elles enregistraient
Section intitulée « Ce que les voitures Street View déclaraient relever, et ce qu’elles enregistraient »Le but annoncé était la géolocalisation par Wi-Fi : associer chaque point d’accès rencontré à une position GPS (Global Positioning System) pour que Maps mobile ou Latitude situent un téléphone d’après les bornes qu’il voit. Cette cartographie des bornes est une pratique répandue du secteur, et elle n’a jamais été le cœur du problème.
En avril 2010, la déclaration publique se limitait aux identifiants que toute borne diffuse d’elle-même : le SSID (Service Set Identifier, le nom du réseau), le BSSID (Basic Service Set Identifier), c’est-à-dire l’adresse matérielle MAC (Media Access Control) de la borne, et la puissance du signal. Ces champs figurent dans les trames de balisage qu’une borne émet en continu pour être trouvée ; les relever ne demande aucune interaction avec le réseau.
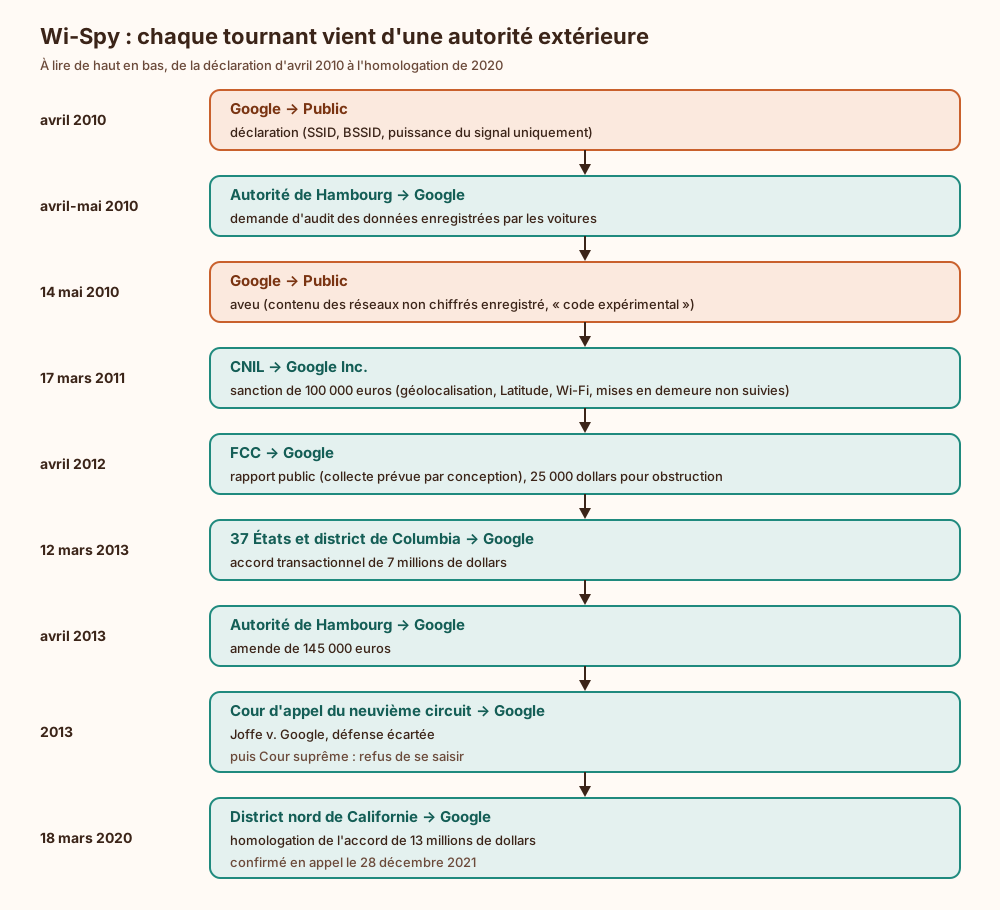
Le 14 mai 2010, un billet signé d’Alan Eustace (senior vice-president, research and engineering) reconnaît que le logiciel embarqué avait aussi enregistré le contenu des communications sur les réseaux non chiffrés. Explication donnée : du « code expérimental » s’était retrouvé par erreur dans le logiciel des voitures, et les responsables du projet n’avaient pas l’intention d’utiliser ces données. Volume cité : environ 600 gigaoctets de contenu, dans plus de trente pays. Dans le secteur, le code dit expérimental a une espérance de vie remarquable : il survit souvent aux produits dont il devait préparer la version suivante.
Chronologie de l’affaire Wi-Spy, du régulateur de Hambourg au neuvième circuit
Section intitulée « Chronologie de l’affaire Wi-Spy, du régulateur de Hambourg au neuvième circuit »Le déclencheur n’est ni un chercheur ni une fuite : c’est l’autorité de protection des données de Hambourg, qui demande en avril-mai 2010 un audit de ce que les voitures avaient réellement stocké. Le schéma suivant se lit de haut en bas ; il montre que chaque étape décisive vient d’une autorité extérieure, jamais d’un contrôle interne.
Rapport de la FCC : une collecte prévue par conception
Section intitulée « Rapport de la FCC : une collecte prévue par conception »Le rapport de la FCC (Federal Communications Commission), rendu public en avril 2012, contredit la thèse de l’accident. L’enregistrement du contenu était voulu par l’ingénieur auteur du logiciel, désigné « Engineer Doe », qui avait écrit que ces données pourraient servir à d’autres services de Google. Il a invoqué le cinquième amendement et n’a pas témoigné.
Le point qui compte pour un architecte est ailleurs. Dès 2007-2008, l’équipe Street View avait accès au document de conception et au code, qui décrivaient cette collecte, et l’ingénieur en avait parlé à deux membres du projet, dont un responsable. La FCC a infligé 25 000 dollars pour obstruction à son enquête, sans conclure à une violation de la loi fédérale sur les écoutes.
La leçon est une règle de gouvernance, pas un détail d’histoire : un document de conception qui décrit une collecte ne protège de rien si personne ne lui pose la question de sa licéité. Une revue de conception sans point « quelles données ce composant enregistre-t-il, à quel titre, combien de temps » relit la syntaxe et rate l’essentiel. La question doit figurer dans la grille de revue, avec un responsable nommé pour y répondre ; sinon, c’est le régulateur qui la pose, et toujours plus tard.
Sanctions CNIL, Hambourg et États américains : ce qu’elles couvrent exactement
Section intitulée « Sanctions CNIL, Hambourg et États américains : ce qu’elles couvrent exactement »Les montants circulent souvent sans leur périmètre, ce qui fausse la lecture.
En France, la formation restreinte de la CNIL (Commission nationale de l’informatique et des libertés) prononce le 17 mars 2011 une sanction de 100 000 euros contre Google Inc., avec publication de la décision. C’était alors la plus lourde qu’elle ait prononcée depuis qu’elle détient le pouvoir de sanction pécuniaire (2004). L’enregistrement des communications Wi-Fi est au cœur du dossier, mais la sanction couvre l’ensemble : elle fait suite à un contrôle de 2009 sur le service de géolocalisation, vise aussi Latitude (géolocalisation d’utilisateurs disposant d’un compte Google et d’un téléphone) et retient notamment l’absence de mise en conformité après les mises en demeure. Attribuer ces 100 000 euros à la seule captation des trames est inexact.
En Allemagne, Hambourg prononce en avril 2013 une amende de 145 000 euros ; Johannes Caspar, responsable de l’autorité, y voit l’une des plus grandes violations de données connues. Aux États-Unis, un accord transactionnel de 7 millions de dollars est conclu le 12 mars 2013 avec 37 États et le district de Columbia.
Rapportés au chiffre d’affaires de l’entreprise, ces montants relèvent de l’arrondi. Ils datent d’avant le RGPD (Règlement général sur la protection des données), dont les plafonds montent jusqu’à 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu (article 83, paragraphe 5). La même affaire ne se jugerait plus sur la même échelle.
Joffe v. Google : l’absence de chiffrement ne vaut ni consentement ni caractère public
Section intitulée « Joffe v. Google : l’absence de chiffrement ne vaut ni consentement ni caractère public »C’est le point le plus utile de tout le dossier. La défense reposait sur deux idées : les communications Wi-Fi seraient des « radio communications » au sens de la loi fédérale sur les écoutes, et une communication non chiffrée serait « readily accessible to the general public » (aisément accessible au grand public), donc hors de la protection.
La cour d’appel du neuvième circuit écarte les deux en 2013. Le sens ordinaire de « radio communication » suppose une émission essentiellement sonore et diffusée, ce que n’est pas une trame Wi-Fi. Surtout, une communication Wi-Fi non chiffrée n’est pas aisément accessible au grand public du seul fait qu’elle n’est pas chiffrée. La Cour suprême a refusé de se saisir de l’affaire.
À retenir, en une phrase : l’absence de chiffrement ne vaut ni consentement, ni caractère public. Techniquement, une trame non chiffrée est lisible par toute radio à portée ; juridiquement, cette lisibilité ne transfère aucun droit à celui qui la lit. Les deux plans ne se déduisent pas l’un de l’autre, et c’est précisément la confusion que le dossier a tranchée.
L’affaire civile se clôt par un accord de 13 millions de dollars, proposé en juillet 2019, homologué le 18 mars 2020 par le juge Charles R. Breyer (district nord de Californie) et confirmé en appel le 28 décembre 2021. Règlement dit « cy pres » : près de 10 millions versés à des organisations de défense de la vie privée, destruction des données collectées et publication pendant cinq ans de pages expliquant comment chiffrer son réseau. Une décennie de procédure pour aboutir à un tutoriel de chiffrement : la boucle a quelque chose de pédagogique.
Réseau Wi-Fi ouvert : ce que la couche liaison protège, et ce qu’elle laisse lisible
Section intitulée « Réseau Wi-Fi ouvert : ce que la couche liaison protège, et ce qu’elle laisse lisible »Sur un réseau Wi-Fi ouvert, aucune clé n’est négociée entre le poste et la borne : le contenu des trames de données circule sans chiffrement de couche liaison. C’est une propriété du protocole 802.11 en mode ouvert, pas le défaut d’un produit ; aucun correctif ne la supprime, seul un changement de mode le fait.
Sur un réseau WPA2 ou WPA3 (Wi-Fi Protected Access), la charge utile est chiffrée, mais les en-têtes 802.11 restent lisibles : adresses MAC de l’émetteur et du destinataire, canal, horodatage, taille des trames. Les trames de gestion le restent aussi en grande partie : balises, et requêtes de sondage par lesquelles un terminal énumère les noms de réseaux qu’il connaît. Le chiffrement de liaison cache le contenu, pas l’existence ni le rythme des échanges.
Ce que WPA2 ne garantit pas, et que l’on oublie volontiers :
- En WPA2-PSK (Pre-Shared Key), les clients ne sont pas isolés les uns des autres. Quiconque connaît la phrase de passe et observe la poignée de main d’un autre poste peut dériver ses clés de session. Un réseau invité dont le mot de passe est affiché à l’accueil offre donc, entre invités, une confidentialité proche de celle d’un réseau ouvert.
- La poignée de main WPA2-PSK permet une attaque par dictionnaire hors ligne contre la phrase de passe. Une phrase courte ou réutilisée tombe sans qu’aucune tentative ne soit visible côté borne.
- Des défauts protocolaires ont existé : les attaques KRACK (2017) exploitaient la réutilisation de nonce lors de la poignée de main. Elles se corrigent par mise à jour des clients et des bornes, ce qui suppose un parc réellement mis à jour.
WPA3-Personal remplace l’échange PSK par SAE (Simultaneous Authentication of Equals), qui résiste à l’attaque par dictionnaire hors ligne et apporte la confidentialité persistante : capturer le trafic puis apprendre le mot de passe ne suffit plus à le déchiffrer. WPA3 impose aussi PMF (Protected Management Frames, 802.11w), qui protège les trames de désauthentification ; les balises et les requêtes de sondage restent, elles, lisibles. Le détail des modes d’entreprise (802.1X, segmentation par identité) relève de la page Wi-Fi d’entreprise.
Chiffrement de liaison ou de transport : le compromis du réseau ouvert
Section intitulée « Chiffrement de liaison ou de transport : le compromis du réseau ouvert »Le compromis central se formule sans détour. Un réseau ouvert s’utilise sans configuration et accueille n’importe qui ; c’est exactement ce qui le rend indéfendable au niveau liaison. La contrepartie du confort, c’est que la confidentialité doit venir entièrement du transport.
Les deux couches ne se remplacent pas. Le chiffrement Wi-Fi s’arrête à la borne : au-delà, sur le réseau filaire, chez l’opérateur, dans le centre de données, il ne protège plus rien. Le chiffrement de transport, TLS (Transport Layer Security) sous HTTPS (HTTP sur TLS), protège le contenu de bout en bout mais laisse visibles les adresses IP (Internet Protocol), les volumes, les horaires, les requêtes DNS (Domain Name System) quand elles ne sont pas chiffrées, et le nom du serveur dans le champ SNI (Server Name Indication) tant que ECH (Encrypted Client Hello) n’est pas déployé.
En 2010, une grande partie du web se servait encore en HTTP (HyperText Transfer Protocol) sans chiffrement : le contenu applicatif circulait lisible bien au-delà du Wi-Fi. La généralisation de HTTPS a retiré l’essentiel de la valeur à ce type d’enregistrement, sans supprimer les métadonnées. Le cadenas dans la barre d’adresse a fait davantage pour la confidentialité des cafés que toutes les affichettes « réseau sécurisé » réunies.
Position assumée : chiffrer le transport partout, y compris en interne, et considérer le chiffrement de liaison comme une couche de réduction des métadonnées et d’isolement, jamais comme la garantie de confidentialité. Ce choix tient tant que l’organisation maîtrise les terminaux et les applications ; pour un réseau d’accueil ouvert à des terminaux inconnus, la seule couche de liaison activable sans friction est le chiffrement opportuniste.
Contre-mesures qui valent quelque chose ici, avec leurs prérequis :
- WPA3-Personal ou WPA3-Enterprise sur tout réseau interne. Prérequis : bornes et clients compatibles ; la certification WPA3 est exigée pour les nouveaux équipements certifiés depuis 2020, mais un parc ancien impose souvent le mode transition WPA2/WPA3, qui conserve la faiblesse de WPA2 pour les clients qui l’utilisent. Inventorier les clients avant de basculer, sinon le premier lecteur de badges muet sur le parking servira d’audit.
- OWE (Opportunistic Wireless Encryption, RFC 8110, commercialisé sous le nom Wi-Fi Enhanced Open) pour un réseau réellement ouvert. Il chiffre la liaison sans mot de passe, ce qui protège contre l’écoute passive, mais n’authentifie pas la borne : une fausse borne reste possible. Le support varie selon le système et le pilote ; le mode transition OWE publie un réseau ouvert et un réseau OWE associés pour ne pas exclure les anciens clients.
- Isolation des clients sur les réseaux d’accueil, pour empêcher les échanges directs entre postes.
- TLS partout, y compris est-ouest, avec HSTS (HTTP Strict Transport Security) côté web ; le cas du trafic interne aux centres de données est traité dans chiffrement du trafic est-ouest.
- Réduction de ce qui est diffusé : terminaux configurés pour ne pas énumérer leurs réseaux connus, adresses MAC aléatoires activées, noms de réseaux qui ne révèlent ni l’organisation ni l’usage.
Exemple : arbre de décision avant tout enregistrement de trafic
Section intitulée « Exemple : arbre de décision avant tout enregistrement de trafic »L’affaire montre qu’un enregistrement devient un problème par défaut de questions, pas par défaut d’outil. Avant toute capture, même de diagnostic, l’arbre suivant se parcourt de haut en bas ; une seule branche « non » arrête la capture tant que la réponse manque.
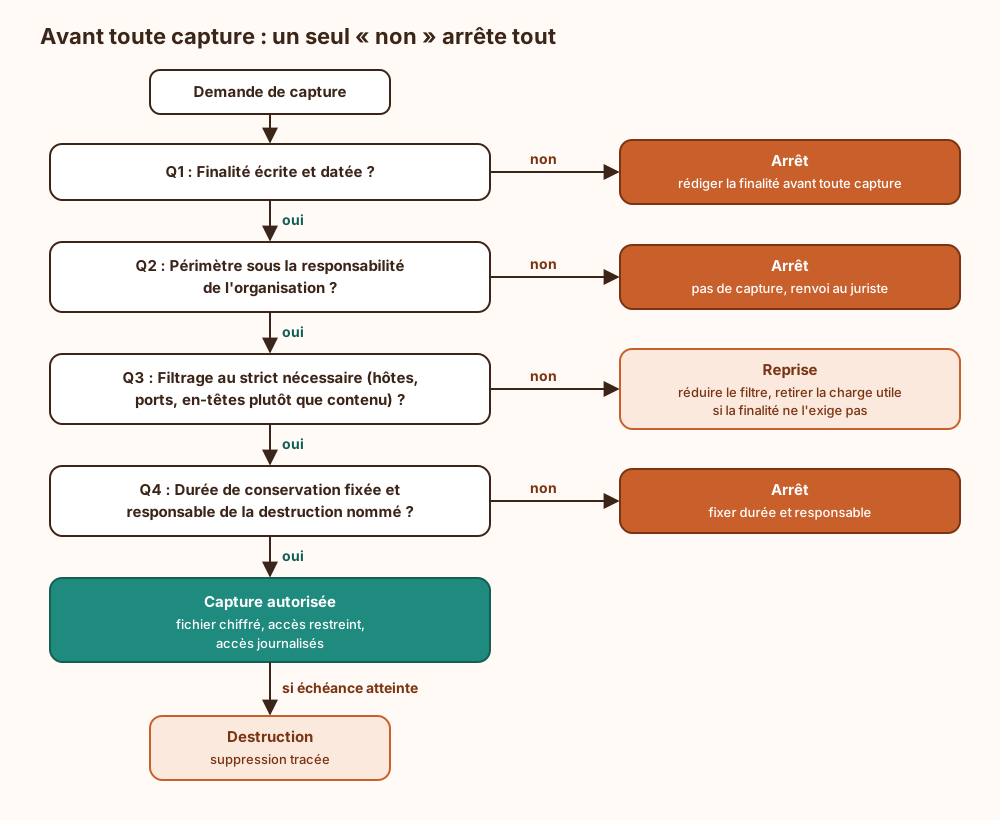
Lecture : Q1 et Q4 portent les principes de limitation des finalités et de la conservation de l’article 5 du RGPD ; Q3 porte la minimisation, détaillée dans la minimisation de la collecte ; Q2 sépare le diagnostic de son propre réseau de l’interception des communications d’autrui. Le collecteur de Street View aurait échoué dès Q1 pour la charge utile : la finalité déclarée (cartographier des bornes) n’exigeait que les trames de balisage, que chaque borne émet d’elle-même. Le cadre d’une capture destinée à servir de preuve est traité dans préparer une capture réseau à valeur de preuve, et ce qu’une capture montre réellement dans la page Wireshark.
Conditions d’exploitation d’un enregistrement de trafic
Section intitulée « Conditions d’exploitation d’un enregistrement de trafic »Un fichier de capture est un concentré de données personnelles : adresses, identifiants, fragments de messages, parfois des secrets d’authentification qui transitaient sans chiffrement. Il se gère comme une base de production sensible, pas comme un fichier de travail.
- Protection du fichier : chiffrement au repos avec une clé distincte de celle du poste d’analyse, stockage hors des partages réseau, accès nominatif et journalisé.
- Secrets exposés : toute capture contenant des identifiants lisibles impose la rotation de ces identifiants, indépendamment de la destruction du fichier ; supprimer la capture ne retire pas le mot de passe de la mémoire de qui l’a lue.
- Conservation et destruction : une échéance fixée à la création, une suppression tracée, et les sauvegardes incluses dans le périmètre ; une capture détruite sur le disque mais présente dans trois générations de sauvegarde n’est pas détruite.
- Supervision : inventaire des points de capture permanents (miroirs de ports, sondes), revue périodique de leur finalité, alerte sur la création de captures hors des emplacements prévus. Les méthodes de diagnostic elles-mêmes relèvent de captures, observabilité et diagnostic.
- Revue de conception : tout composant qui écoute, journalise ou relève de la radio passe par la question de Q1, y compris le prototype. La capture lancée « pour voir » est précisément celle qui n’a ni finalité écrite ni date d’expiration, et qui finit sa carrière sur un partage réseau, mots de passe compris.
Cadre légal français : article 226-15 du code pénal et RGPD
Section intitulée « Cadre légal français : article 226-15 du code pénal et RGPD »En France, le secret des correspondances relève de l’article 226-15 du code pénal : l’interception de correspondances émises par voie électronique, commise de mauvaise foi, est punie d’un an d’emprisonnement et de 45 000 euros d’amende, ainsi que l’installation d’appareils conçus pour réaliser ces interceptions. Les articles 323-1 et suivants visent l’accès et le maintien frauduleux dans un système de traitement automatisé de données. Côté protection des données, un enregistrement de trafic est un traitement au sens du RGPD : finalité (article 5, paragraphe 1, b), minimisation (c), limitation de la conservation (e), sécurité du traitement (article 32).
La page cite ces textes pour situer les obligations ; elle ne dit pas si une capture donnée est licite. Cette appréciation dépend des faits et relève d’un juriste. Le texte consolidé fait foi sur Légifrance.
🐝 Ce qui arrive si on s’en passe
Section intitulée « 🐝 Ce qui arrive si on s’en passe »Sans chiffrement de liaison, chaque poste d’un réseau ouvert émet ses échanges lisibles par toute radio à portée, et le moindre service encore servi sans TLS livre ses identifiants à qui écoute. Sans chiffrement de transport, la protection s’arrête à la borne et tout le trajet filaire redevient lisible. Sans question sur les données dans la revue de conception, un composant peut enregistrer de la charge utile pendant des années sans que personne ne la remarque, et c’est le régulateur qui la découvre. Sans durée de conservation, les captures s’accumulent dans les sauvegardes et deviennent elles-mêmes la cible la plus rentable : un seul fichier qui concentre identifiants, adresses et contenus de nombreuses personnes.
🦫 Explication de la marmotte 🍫
Section intitulée « 🦫 Explication de la marmotte 🍫 »Un réseau sans fil envoie les données par ondes radio. Toute antenne assez proche reçoit ces ondes, qu’elle soit celle du bon destinataire ou non. Pour qu’une autre antenne ne puisse rien comprendre, le réseau doit chiffrer les données, c’est-à-dire les brouiller avec une clé que seuls l’ordinateur et la borne connaissent. Un réseau ouvert, sans mot de passe, ne chiffre rien : le contenu passe lisible. Même un réseau protégé laisse voir certaines informations, comme l’adresse des appareils, l’heure et la taille des messages.
Entre 2007 et 2010, des voitures qui photographiaient les rues notaient aussi les bornes rencontrées pour aider les téléphones à se situer. Leur logiciel gardait en plus le contenu des réseaux ouverts. Une autorité allemande a demandé à vérifier, l’entreprise l’a reconnu, puis plusieurs pays ont infligé des amendes. Un tribunal américain a jugé qu’une communication non chiffrée n’appartient pas pour autant à tout le monde : ne pas protéger ses messages ne donne à personne le droit de les garder.
Deux protections se complètent. La première chiffre le trajet entre l’appareil et la borne. La seconde, le petit cadenas des sites web, chiffre tout le chemin jusqu’au serveur. Quand la première manque, la seconde protège encore le contenu, mais pas les traces des échanges. Enfin, enregistrer du trafic revient à stocker des données sur des personnes : il faut un but écrit, ne garder que le nécessaire, protéger le fichier et l’effacer à une date prévue.
À lire aussi
- Attaque de l'intercepteur par ARP, DHCP, DNS, Wi-Fi et proxy TLSOù se place l'intercepteur sur un chemin réseau (ARP, DHCP, DNS, Wi-Fi, proxy TLS d'entreprise), ce que l'authentification des extrémités arrête et ce qu'elle laisse passer.
- Peur de l'IA : les craintes actuelles, une par uneEmploi, hypertrucages et fraude, surveillance, biais, dépendance, concentration du pouvoir, perte de contrôle : chaque crainte suscitée par l'IA confrontée aux faits observés.
Pages voisines
Google Street View Wi-Spy 2010 : trames Wi-Fi en clair et droit
Elle cite
- Captures, observabilité et diagnostic multi-couche
- Chiffrer les flux est-ouest dans un data center
- CNIL
- Comment minimiser la collecte de données sensibles
- Préparer la capture réseau pour des preuves légales
- Wi-Fi d’entreprise et sécurité radio
- Wireshark, capturer et lire des trames réseau avec filtres et TLS