
Attaque ANSSI et Dinum 2026 : la faille Metabase, c'est celui qui dit qui est
Attaque ANSSI et Dinum 2026 : la faille Metabase, c’est celui qui dit qui est
Section intitulée « Attaque ANSSI et Dinum 2026 : la faille Metabase, c’est celui qui dit qui est »Le 30 septembre 2026, au premier point de situation de l’opération REACTIV, deux organismes ont confirmé compter parmi les victimes d’une vulnérabilité critique de Metabase : l’agence qui publie les recommandations de sécurité de l’État, et la direction qui pilote son numérique. L’affaire n’est pas drôle parce que ces deux maisons seraient incompétentes, mais parce qu’elles sont bonnes, et qu’un service joignable sur Internet avec un correctif critique non appliqué figure dans leurs propres guides, au chapitre « ce qu’il ne faut pas faire ».
→ Lire l’explication complète de la marmotte
Une injection SQL sur le chemin qui remet les mots de passe à zéro
Section intitulée « Une injection SQL sur le chemin qui remet les mots de passe à zéro »Metabase est une plateforme libre d’analyse de données : l’outil qu’une équipe installe pour regarder ses chiffres sans écrire de SQL, et qui détient les identifiants de toutes les bases auxquelles il se connecte. La vulnérabilité qui l’a frappée porte la référence CVE-2026-72898. Elle se situe sur /api/session/reset_password, la fonction de réinitialisation de mot de passe, et n’exige aucune authentification : une injection SQL sur ce point d’entrée suffit à obtenir les droits d’administrateur de l’instance. Le score CVSS est de 10.0, le maximum, ce qui signifie non pas « très grave » mais « tous les curseurs au bout » : depuis le réseau, sans compte, sans interaction, impact total. Le mécanisme général est détaillé dans la page sur l’injection SQL aveugle, et ce qu’une requête paramétrée aurait fermé relève du modèle d’exécution de SQL côté web. L’ironie précède l’affaire : la porte percée est celle qui répare les mots de passe oubliés, et celui qui la franchit devient administrateur d’un outil dont le métier est de connaître les mots de passe des bases.
L’avis du CERT-FR énumère les versions corrigées sur cinq branches maintenues en parallèle, donc cinq numéros à retenir : le tableau devant lequel un administrateur fatigué remet la mise à jour au lendemain, sujet de la gestion des correctifs.
Chronologie : trente-cinq jours entre le correctif et l’alerte
Section intitulée « Chronologie : trente-cinq jours entre le correctif et l’alerte »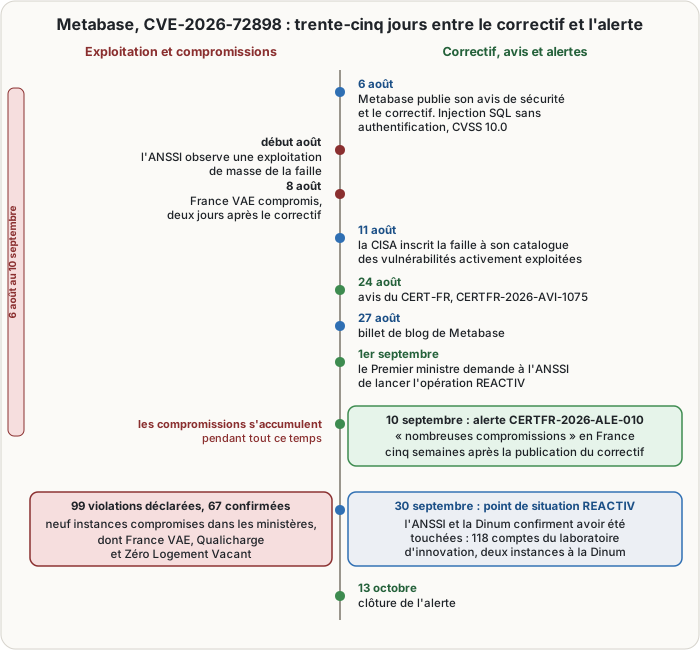
Le correctif existe le 6 août, et l’ANSSI observe une exploitation de masse dès le début du mois. Le 8 août, France VAE est compromise : voilà le délai réel de l’administrateur d’un service exposé. Pas une semaine, pas un week-end, deux jours. Le 11 août, la CISA inscrit la faille à son catalogue des vulnérabilités activement exploitées, signal dont la place dans une file de priorisation relève de CVSS, EPSS, KEV et exposition. Le CERT-FR publie son avis le 24 août, dix-huit jours après le correctif ; un avis est son niveau courant, qui décrit et recommande sans hausser la voix.
L’alerte, format réservé aux situations où il faut tout arrêter, arrive le 10 septembre sous la référence CERTFR-2026-ALE-010 et constate de « nombreuses compromissions » en France ; le Premier ministre avait demandé l’opération REACTIV le 1er septembre, et l’alerte sera clôturée le 13 octobre. Trente-cinq jours entre le correctif et l’alerte. On ne reprochera pas au CERT-FR l’ordre avis puis alerte, qui est le bon : une alerte à chaque CVSS 10.0 ne serait plus une alerte. Mais l’agence qui répète qu’un correctif critique sur un service exposé se déploie dans les heures a mis cinq semaines à passer de « nous vous informons » à « nous constatons de nombreuses compromissions ». Le délai n’est pas une faute, c’est une mesure : il dit ce que coûte une chaîne d’alerte, même la mieux tenue, et la fenêtre d’exposition reste le sujet le moins résolu du métier.
Le point de situation du 30 septembre, référencé CERTFR-2026-CTI-006, dénombre 99 violations de données déclarées depuis le 1er août 2026, dont 67 confirmées, et neuf instances compromises dans les ministères, parmi lesquelles France VAE, Qualicharge et Zéro Logement Vacant. Une violation déclarée est une violation que quelqu’un a vue et notifiée : 67 est un plancher, pas un bilan.
Ce qui a été pris à l’ANSSI, et à la Dinum
Section intitulée « Ce qui a été pris à l’ANSSI, et à la Dinum »Ce n’est pas le système d’information de l’ANSSI qui a été compromis, mais l’instance Metabase de son laboratoire d’innovation, un périmètre secondaire dont les données n’ont rien de classifié. Ce qui en est sorti : 118 comptes, dont une trentaine d’externes (quelques sources disent 120), des statistiques d’usage, des identifiants, des adresses de courriel, et des empreintes de mots de passe. Ce dernier point pique. Une empreinte n’est pas un mot de passe en clair : une fonction de dérivation lente et salée produit une valeur qu’on ne remonte pas à un coût raisonnable, comme le détaille la transformation des mots de passe en clés. Mais elle s’attaque hors ligne, sans limite de tentatives, et ces externes ont réutilisé ailleurs, statistiquement, une partie de ces secrets.
La réponse est le manuel appliqué à la lettre : instances mises à jour, mots de passe de tous les comptes réinitialisés, comptes inactifs depuis plus de trois mois désactivés, comptes créés par l’attaquant supprimés. Cette dernière mesure est une information : l’attaquant était administrateur, et il comptait revenir.
Côté Dinum, deux instances touchées, ProConnect et Nuage-Public : données administratives d’organismes publics (SIREN, SIRET, budgets, effectifs), métadonnées de contributions à des projets libres, historiques de connexion anonymisés. Et la Dinum écrit : « Ces données sont déjà publiques. » C’est très probablement vrai, et sans doute une qualification honnête de l’impact. C’est aussi, mot pour mot, la phrase que prononce toute organisation après une fuite, et sa valeur dépend de ce qu’on appelle « ces données » : un historique de connexion anonymisé n’est pas public, et l’agrégation de données publiques éparses produit un objet qui ne l’est plus. À citer, donc, sans la croire sur parole ni la moquer.
Les recommandations du CERT-FR sont excellentes, et c’est bien le problème
Section intitulée « Les recommandations du CERT-FR sont excellentes, et c’est bien le problème »Le CERT-FR n’a pas mal conseillé : ses recommandations sont exactement celles qu’il fallait écrire, et elles forment, relues après le 30 septembre, la liste de ce qui n’a pas été fait quelque part. Appliquer le correctif au plus vite ; à défaut, bloquer l’accès public à /api/session/reset_password. Palliatif d’une élégance rare : le chemin vulnérable est une fonction de confort, on le ferme devant Internet, l’outil continue de servir. Ni budget ni fenêtre de maintenance : juste savoir qu’on possède une Metabase exposée. Précisément le point qui a manqué.
Chercher ensuite la compromission dans les journaux, et la signature proposée est un modèle de concision : un POST /api/session/reset_password répondu en code 400, suivi d’un GET /api/user/current répondu en code 200. Une réinitialisation que le serveur rejette, puis, aussitôt, une question « qui suis-je ? » à laquelle il répond. Deux lignes dans un journal d’accès, aucun outil spécialisé, pourvu que les journaux existent, ce qui est l’objet d’une architecture de journalisation d’audit.
En cas de compromission, signalement au CERT-FR, fiches réflexes et cycle de réponse à incident ; puis une remédiation dont chaque ligne corrige une illusion. Révoquer les sessions en vidant la table core_session, parce qu’une mise à jour ne déconnecte personne et qu’un mot de passe changé n’annule pas un jeton déjà émis, travers dont la révocation qui ne marche pas fait son sujet. Vérifier les clés d’API et les comptes d’administration. Renouveler les identifiants des bases connectées, enfin : l’attaquant disposait des accès de l’outil à tout ce qu’il interroge, et une Metabase remise à neuf au-dessus de bases dont les mots de passe n’ont pas changé n’est pas une remédiation, c’est un déménagement.
Le vrai sujet : personne ne corrige ce qu’il ne sait pas posséder
Section intitulée « Le vrai sujet : personne ne corrige ce qu’il ne sait pas posséder »Voilà où l’ironie devient un argument. Si l’ANSSI, avec sa connaissance intime de cette faille, a laissé tourner une instance vulnérable, la question n’est pas celle de la compétence de ses agents : c’est celle de l’inventaire. Un laboratoire d’innovation est l’endroit où l’on monte des outils vite pour voir s’ils servent. On branche une Metabase pour une démonstration, on ouvre des comptes à des partenaires, la démonstration réussit, l’outil reste, et personne ne décide jamais qu’il passe en production. C’est le fonctionnement normal d’une structure dont la mission est d’essayer, et le contournement de la sécurité officielle dans sa version la plus légitime.
Le défaut n’est pas l’absence de correctif, qui n’est qu’un symptôme, mais l’écart entre l’inventaire déclaré et ce qui tourne effectivement, qui transforme une alerte parfaitement diffusée en alerte sans destinataire. Un avis du 24 août ne protège une instance que si quelqu’un sait qu’elle existe et qui en répond : toute gestion des vulnérabilités commence par là, et la réduction de la surface exposée suppose de la connaître. L’affaire se lit à côté de l’autre incident public de l’été 2026, traité par la même opération REACTIV : à la DGFiP, six cent mille dossiers ont été exfiltrés avec des identifiants d’agents volés ailleurs, sans la moindre vulnérabilité logicielle. Là, aucun correctif n’aurait servi ; ici, un correctif disponible depuis cinq semaines et non appliqué. Ce qui manquait n’était pas un produit de sécurité, mais la connaissance de son propre système d’information.
Ce que les sources ne disent pas
Section intitulée « Ce que les sources ne disent pas »Le point de situation REACTIV, qui fournit les chiffres de 99 et 67 violations et le décompte des neuf instances ministérielles, ne nomme ni Metabase, ni la CVE, ni le cas de l’ANSSI elle-même : le détail vient de la presse spécialisée. Un point interministériel n’a pas à détailler chaque victime, soit. Mais l’écart est notable chez une agence qui venait, le 23 septembre, de publier un rapport complet et nominatif sur la DGFiP.
Une chose, surtout, n’est pas publique : la date à laquelle l’instance de l’ANSSI a été compromise. Aucune source ne la donne. On ne peut donc savoir si l’intrusion a précédé, accompagné ou suivi les avis que l’agence publiait, et l’affirmer inventerait le seul détail qui rendrait l’histoire parfaite. Elle est déjà assez bonne sans lui.
Documents cités sous leur référence, faute d’adresse vérifiée à la rédaction. CERT-FR, avis CERTFR-2026-AVI-1075 du 24 août 2026, qui liste les versions corrigées (antérieures à x.58.28 et x.63.10 ; x.59.x avant x.59.25 ; x.60.x avant x.60.21 ; x.61.x avant x.61.15 ; x.62.x avant x.62.13), et alerte CERTFR-2026-ALE-010 du 10 septembre 2026, clôturée le 13 octobre. Point de situation REACTIV CERTFR-2026-CTI-006 du 30 septembre. Avis de l’éditeur Metabase du 6 août, billet du 27 août, inscription au catalogue de la CISA le 11 août. Le détail des incidents de l’ANSSI et de la Dinum provient de la presse spécialisée française.
🐝 Ce qui arrive si on s’en passe
Section intitulée « 🐝 Ce qui arrive si on s’en passe »Sans inventaire des services exposés, l’avis publié n’atteint personne : il décrit un produit que l’organisation possède sans le savoir. Sans blocage du chemin vulnérable, une maintenance repoussée de quinze jours devient quinze jours d’exposition à une faille notée 10.0. Et sans renouvellement des identifiants des bases connectées, une instance remise à neuf conserve les accès que l’attaquant a lus.
🦫 Explication de la marmotte 🍫
Section intitulée « 🦫 Explication de la marmotte 🍫 »Metabase est un logiciel que les organisations installent pour regarder leurs données : il fabrique des tableaux que chacun consulte sans savoir programmer, et pour cela il détient les mots de passe de toutes les bases qu’il interroge. Un outil modeste, mais qui possède beaucoup de clés. En août 2026, on y découvre un défaut sur la page de réinitialisation des mots de passe oubliés, forcément accessible sans être connecté puisqu’elle sert à ceux qui ne peuvent plus se connecter : il suffisait d’y glisser un fragment de langage de base de données, que le logiciel exécutait au lieu de le lire comme du texte, pour en ressortir administrateur.
L’éditeur a publié la correction le 6 août ; deux jours plus tard, une plateforme publique française était déjà pillée, et des attaquants balayaient Internet à la recherche des installations non corrigées. L’agence française de cybersécurité a publié un avis le 24 août, puis une alerte, son niveau le plus pressant, le 10 septembre. Fin septembre, le bilan officiel compte quatre-vingt-dix-neuf fuites signalées et neuf installations touchées dans les ministères, dont celle d’un laboratoire de l’agence elle-même, d’où sont partis cent dix-huit comptes et des mots de passe sous forme transformée, et deux de la direction du numérique de l’État, qui affirme que ces données étaient déjà publiques.
La leçon n’est pas que ces deux maisons travaillent mal, car leurs recommandations sur cette faille étaient les bonnes. Elle est qu’un laboratoire est l’endroit où l’on monte des outils pour essayer, où ils restent une fois l’essai réussi, et où plus personne ne tient la liste. On ne met pas à jour un logiciel dont on a oublié qu’on l’avait installé, et cela vaut de la plus savante des organisations comme du plus petit des services.
À lire aussi
- CWE Top 25 2025 : les vingt-cinq faiblesses logicielles les plus dangereusesLe CWE Top 25, édition 2025 : ce que le catalogue CWE énumère, ce qui le distingue des CVE, comment le classement annuel est construit à partir de 39 080 vulnérabilités, et ce qu'il ne mesure pas.
- TA0001 Accès initial : les onze façons d'entrerLa tactique ATT&CK TA0001 : obtenir le premier point d'appui dans un réseau. Les onze techniques d'entrée, de l'hameçonnage aux comptes valides, ce qui est détectable et ce qui réduit la surface.
- CWE-89 : injection SQL, la classe de la requête concaténéeCWE-89, neutralisation incorrecte d'éléments spéciaux dans une commande SQL : ce que la classe recouvre, sa place dans l'arbre CWE, ce qui la distingue de CWE-943 et CWE-20, et pourquoi elle reste au deuxième rang du Top 25 2025.
- Cairn : panneaux d'opérations offensives par agents IA exposés sur InternetPlus de vingt panneaux de contrôle Cairn laissés ouverts sur Internet, selon l'enquête NorForge d'octobre 2026 : ce que montrent ces interfaces d'un harnais d'agents offensifs, les failles exploitées chez les victimes, et la leçon de sécurité que leurs opérateurs n'ont pas appliquée à eux-mêmes.
Pages voisines
La citent
- CWE Top 25 2025 : les vingt-cinq faiblesses logicielles les plus dangereuses
- CWE-89 : injection SQL, la classe de la requête concaténée
Attaque ANSSI et Dinum 2026 : la faille Metabase, c'est celui qui dit qui est
Elle cite
- DGFiP 2026 : six cent mille dossiers exfiltrés avec des mots de passe volés ailleurs
- WannaCry et MS17-010 : fenêtre d'exposition et correctifs
- Exploiter une injection SQL aveugle temporelle
- ANSSI
- Architecture de journalisation d’audit immuable centralisée
- CERT-FR alertes et avis de sécurité
- CISA
- Délais de notification d’incident NIS2 RGPD DORA
- Durcissement Linux et Windows par minimisation de surface
- JavaScript et SQL côté web, ce qu'il faut savoir des deux langages