
Exfiltration
Sécurité
Transfert non autorisé de données depuis un système ou un réseau vers l'extérieur, mené par un attaquant ou un logiciel malveillant après une compromission. C'est souvent l'étape finale d'une intrusion, celle qui transforme un accès illégitime en véritable fuite.
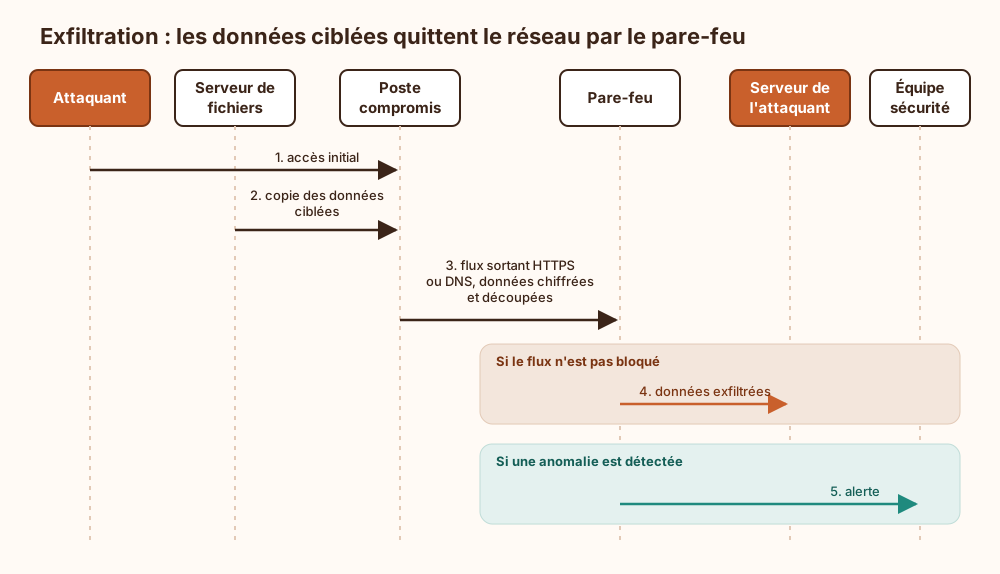
Canaux de sortie : Les voies classiques sont le HTTPS vers un service cloud légitime, le tunnel DNS, l'ICMP, la messagerie ou un support amovible. Plus le canal ressemble au trafic normal, plus la fuite passe inaperçue.
Techniques de discrétion : L'attaquant compresse, chiffre et découpe les données en petits morceaux, puis les envoie lentement, aux heures de bureau, pour se fondre dans le bruit. Une exfiltration réussie ne déclenche aucune alarme ; on la découvre en général des mois plus tard, dans la presse.
Détection et prévention : On surveille les flux sortants : volumes inhabituels, destinations rares, sous-domaines DNS anormalement longs. Le filtrage en sortie et les outils de prévention des fuites complètent le dispositif, et vingt ans de métier apprennent que ce filtrage est toujours prévu pour la phase deux du projet, laquelle arrive rarement avant l'incident.
Double extorsion : Les rançongiciels modernes exfiltrent les données avant de les chiffrer. Restaurer les sauvegardes ne suffit donc plus : la menace de publication reste entière.
Ce qui arrive si on s'en passe
Sans surveillance des flux sortants, une intrusion reste une intrusion sur le papier : rien ne permet de dire ce qui est parti. L'enquête se réduit à une hypothèse, et la notification des personnes concernées se construit alors sur du vide. Les journaux de proxy et de résolution de noms, conservés quelques jours, ne couvrent plus la fenêtre d'une fuite étalée sur des semaines. Sans filtrage en sortie, les canaux les plus discrets restent ouverts, tunnel DNS compris, et la double extorsion devient imparable : les sauvegardes restaurent les fichiers, jamais la confidentialité.
Explication de la marmotte
Imagine un cambrioleur dans une maison. Le plus dur pour lui n'est pas d'entrer, c'est de ressortir avec les objets sans se faire repérer. Avec les ordinateurs, c'est pareil : une fois qu'un pirate s'est introduit dans les machines d'une entreprise, il cherche à emporter des informations (fichiers de clients, mots de passe, documents secrets) jusque chez lui. Pour passer inaperçu, il les emballe, les découpe en petits paquets et les glisse au milieu des échanges normaux, comme des objets volés cachés dans les cartons d'un vrai déménagement. Repérer ces sorties discrètes, c'est tout le travail des personnes chargées de surveiller.
Où ce terme est utilisé
- TA0010 Exfiltration : faire sortir les données (14 occurrences)
- DGFiP 2026 : six cent mille dossiers exfiltrés avec des mots de passe volés ailleurs (11 occurrences)
- Exfiltration de données via ICMP avec hping3 (6 occurrences)
- Faille Target 2013, alertes FireEye ignorées et segmentation (6 occurrences)
- Communiquer un incident à une direction non technique (5 occurrences)
- Délais de notification d’incident NIS2 RGPD DORA (5 occurrences)
- Pourquoi les fuites de données persistent malgré la sécurité (5 occurrences)
- ASI02 : détournement et exploitation des outils d'un agent (4 occurrences)
- Comment attribuer techniquement une cyberattaque (4 occurrences)
- Cross-site scripting (XSS) : mécanisme, variantes et défenses (4 occurrences)