
Navigateur : Navigateur web (web browser)
Réseau
Logiciel client qui récupère des ressources web (pages, scripts, images, feuilles de style) via HTTP ou HTTPS, les interprète et les affiche en appliquant les règles de sécurité du Web. Point d'entrée de l'utilisateur vers les applications en ligne, il exécute toute la journée, sans broncher, du code écrit par des inconnus : d'où le soin mis à l'enfermer.
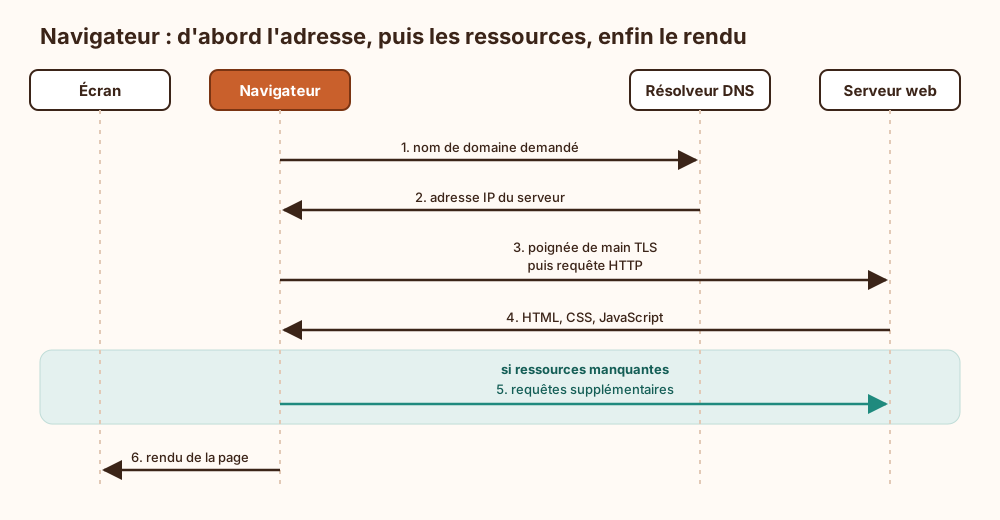
Moteur de rendu : Il transforme le HTML, le CSS et le JavaScript en page affichée. Les principaux moteurs sont Blink (Chrome, Edge, Opera), Gecko (Firefox) et WebKit (Safari).
Isolation et cloisonnement : La politique de même origine empêche un site de lire les données d'un autre site, et les navigateurs modernes répartissent les sites dans des processus distincts, en bac à sable. Une page malveillante doit donc franchir plusieurs barrières avant d'atteindre le système.
Vérification des certificats : Pour chaque connexion HTTPS, le navigateur valide la chaîne de certificats TLS du serveur et le nom de domaine demandé avant de servir la page. Un échec affiche un avertissement, que l'utilisateur pressé franchit en deux clics quand le site ne l'a pas interdit par HSTS.
Monoculture des moteurs : Une grande partie du marché repose sur le même moteur affiché sous des logos différents, ce qui passe pour de la diversité sur une plaquette et se lit comme une monoculture dans un bulletin de vulnérabilités. Une faille dans Blink touche donc d'un coup la majorité des utilisateurs.
Explication de la marmotte
Un navigateur, c'est le programme que tu ouvres pour aller sur des sites, comme Chrome, Firefox ou Safari. Imagine un majordome : tu lui donnes une adresse, il part chercher la page sur un ordinateur lointain, rapporte les textes, les images et les instructions de mise en forme, puis assemble le tout sous tes yeux. Il joue aussi le rôle de vigile. Il vérifie que le site est bien celui qu'il prétend être (c'est la petite icône à gauche de l'adresse, un cadenas sur plusieurs navigateurs) et il empêche un site d'aller fouiller dans ce qu'un autre site a rangé sur ton appareil, comme tes connexions ou tes préférences.
Où ce terme est utilisé
- Pourquoi un certificat diffère selon le navigateur (29 occurrences)
- La révocation qui ne marche pas (27 occurrences)
- Attributs du cookie de session (25 occurrences)
- Politique de sécurité des extensions navigateur en entreprise (24 occurrences)
- Attaque MIME sniffing par fichier téléversé (23 occurrences)
- Cross-site scripting (XSS) : mécanisme, variantes et défenses (23 occurrences)
- DigiNotar 2011 : compromission d'une autorité de certification (21 occurrences)
- La politique de même origine : ce que le navigateur cloisonne vraiment (18 occurrences)
- CWE-352 : falsification de requête inter-sites (CSRF) (17 occurrences)
- JavaScript et SQL côté web, ce qu'il faut savoir des deux langages (17 occurrences)