
NVD : National Vulnerability Database
Sécurité
NVD : National Vulnerability Database. « Base nationale des vulnérabilités », par analogie avec le fichier central des rappels constructeurs, où chaque défaut connu reçoit sa fiche, sa note de gravité et la liste des modèles touchés. Tenue par le NIST américain, elle reprend chaque entrée CVE et l'enrichit de métadonnées exploitables par les outils.
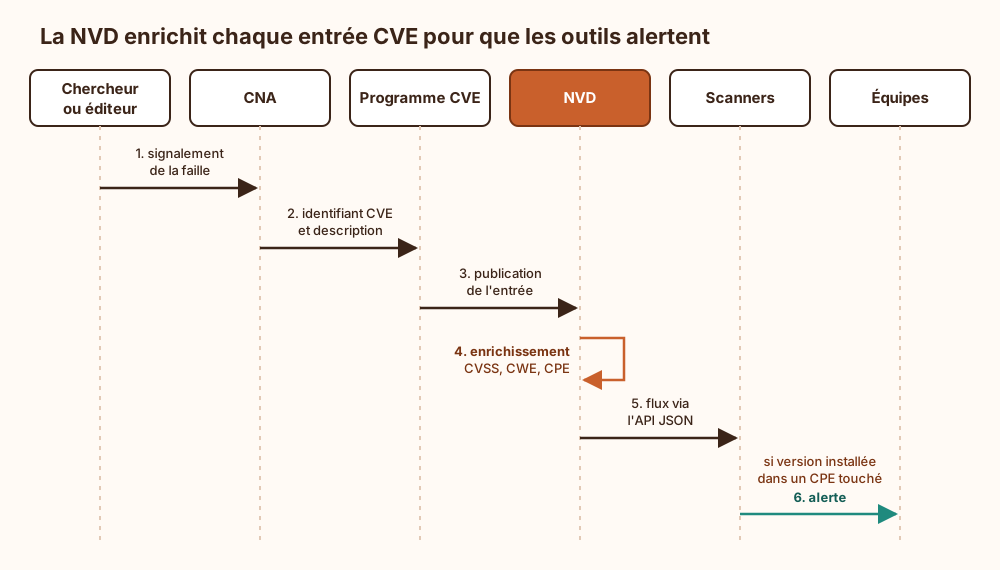
Ce qu'elle ajoute : Le programme CVE fournit un identifiant et une description. La NVD y greffe un score CVSS, une classe de faiblesse CWE et des identifiants CPE qui listent précisément les produits et versions vulnérables.
Qui la consomme : Scanners de vulnérabilités, outils SCA et tableaux de bord de conformité interrogent son API JSON pour croiser l'inventaire logiciel avec les failles connues. Sans CPE correct, aucune correspondance n'est trouvée et l'alerte n'arrive jamais.
Les limites : Après deux ans de retard d'enrichissement, le NIST a renoncé en avril 2026 à traiter toutes les entrées : seules reçoivent désormais un enrichissement complet celles du catalogue CISA KEV, celles touchant les logiciels de l'État fédéral américain et les logiciels critiques au sens de l'Executive Order 14028, soit 15 à 20 % du volume annuel ; les quelque 29 000 entrées antérieures à mars 2026 ont été reclassées « Not Scheduled ». Le reste est catalogué sans CVSS, CPE ni CWE, d'où le recours à la base CISA KEV ou aux avis des éditeurs. Et un CVSS de 9,8, quand il existe, mesure une gravité théorique, pas l'exposition réelle, ce qui n'empêche pas nombre de tableaux de bord de trier toute la production par ce seul chiffre et de réveiller l'astreinte pour une bibliothèque jamais appelée.
Ce qui arrive si on s'en passe
Sans consultation de la NVD, un identifiant CVE reste une simple référence textuelle : aucun outil ne sait automatiquement quelles versions de quel logiciel sont touchées, faute des identifiants CPE qui relient la faille au produit. Un analyseur de dépendances ne peut alors pas signaler qu'une bibliothèque installée figure sur la liste des modèles rappelés ; la pièce défectueuse reste en place sans alerte. La note CVSS manque aussi, si bien que le tri entre correctif urgent et correctif différable se fait à l'aveugle, et la classification CWE, qui indique la famille de défaut, disparaît des rapports. La porte reste ainsi ouverte à des failles déjà publiques, donc déjà documentées pour quiconque cherche à les exploiter.
Explication de la marmotte
Imagine un grand carnet public, tenu par une administration américaine, où l'on note chaque défaut découvert dans des logiciels : ton navigateur, l'appli de ta banque, le système de ta console. Pour chaque défaut, on écrit quels programmes et quelles versions sont touchés, avec une note de gravité sur 10. Les entreprises consultent ce carnet tous les jours, souvent grâce à des programmes qui le lisent tout seuls, pour savoir si leurs ordinateurs ont un trou à boucher et lequel réparer en premier. C'est un peu comme la liste des rappels de voitures : si ton modèle y figure, tu files au garage.
Où ce terme est utilisé
- Isolation des conteneurs Docker : namespaces, cgroups et évasions (9 occurrences)
- Prioriser les vulnérabilités avec CVSS 4.0, EPSS, KEV et exposition (4 occurrences)
- Protocole SSH, clés d'hôte, authentification et durcissement (4 occurrences)
- Dirty COW CVE-2016-5195 : course dans le copy-on-write Linux (3 occurrences)
- WannaCry et MS17-010 : fenêtre d'exposition et correctifs (3 occurrences)
- Créer, vérifier et utiliser les clés dès le départ (2 occurrences)
- Debian stable sur serveur, mises à jour de sécurité et rétroportages (2 occurrences)
- DNSSEC : chaîne de confiance, validation et exploitation des clés (2 occurrences)
- Empoisonnement de cache DNS de Kaminsky à SAD DNS et parades (2 occurrences)
- Évasion de VM et isolation matérielle des hyperviseurs (2 occurrences)