
Charge utile : Payload
Sécurité
Ce qu'un message ou une attaque transporte réellement, par opposition à l'enveloppe qui l'achemine. En réseau, ce sont les données d'un paquet, hors en-têtes ; en sécurité offensive, c'est l'action malveillante qu'une attaque finit par exécuter, hors vecteur et exploit.
En réseau : les données, pas l'en-tête : Un paquet IP se compose d'en-têtes (adresses, protocole, longueur) et d'une charge utile, c'est-à-dire les données remises à la couche supérieure. La notion est relative : vue depuis IP, la charge utile contient elle-même l'en-tête TCP et les données applicatives.
IPsec et captures de trafic : En mode transport, ESP chiffre la charge utile et laisse l'en-tête IP d'origine en clair ; le mode tunnel, lui, encapsule le paquet entier. Une capture de trafic chiffré ne lit donc que des métadonnées (adresses, tailles, horodatage), et vingt ans de métier apprennent que savoir qui parle à qui, quand et combien suffit souvent à deviner le reste.
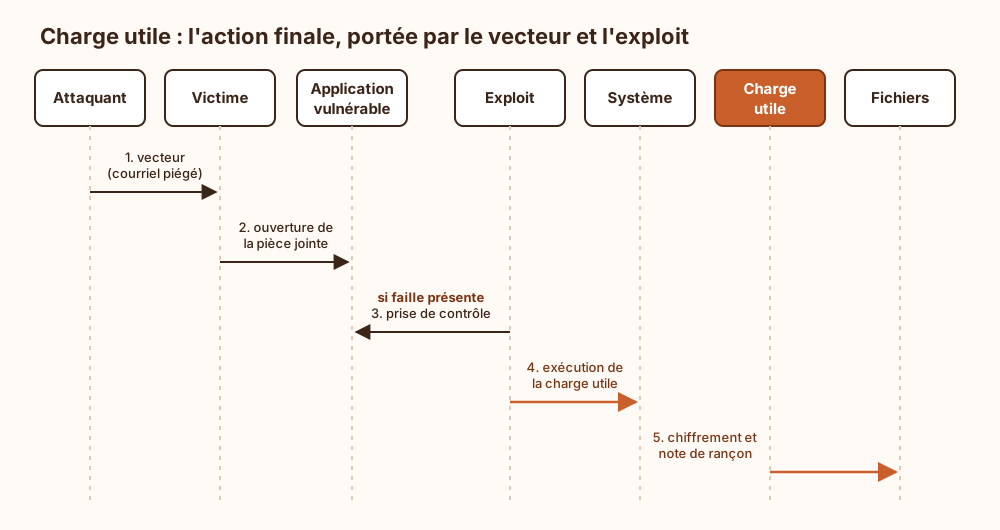
En sécurité offensive : l'effet, pas l'acheminement : Le vecteur amène l'attaque (courriel piégé, clé USB, service exposé), l'exploit tire parti d'une faille, et la charge utile est ce qui s'exécute ensuite : chiffrement des fichiers pour un rançongiciel, shell inversé, vol d'identifiants. Une même charge utile peut voyager avec des exploits différents, d'où les outils offensifs qui les assemblent à la demande.
Charges étagées : Une charge utile peut être livrée en plusieurs étapes : un petit chargeur initial (stager) télécharge ensuite le gros du code. On contourne ainsi les limites de taille imposées par l'exploit, et on réduit ce qui transite au premier contact.
Explication de la marmotte
Imagine un colis. Le carton, l'étiquette avec l'adresse et le timbre servent à le transporter, mais ce qui compte pour celui qui le reçoit, c'est ce qu'il y a dedans. La charge utile, c'est ce contenu. Quand deux ordinateurs s'échangent des messages, chaque morceau porte une étiquette (qui l'envoie, à qui) et un contenu. Le contenu est la charge utile, et on peut le cacher tout en laissant l'étiquette lisible. Dans une attaque informatique, c'est pareil : il y a le moyen d'entrer (un faux courriel, par exemple) et ce que le pirate dépose une fois entré, comme un programme qui verrouille tes fichiers. Ce dépôt s'appelle aussi la charge utile.
Où ce terme est utilisé
- JWE : chiffrer un jeton JSON sans se tromper (5 occurrences)
- Google Street View Wi-Spy 2010 : trames Wi-Fi en clair et droit (4 occurrences)
- Courtiers d'accès initial et marché des zero-day, détecter en amont (3 occurrences)
- Déployer Qdrant local pour recherche sémantique interne (3 occurrences)
- Sécuriser les satellites et les liaisons montantes (3 occurrences)
- ASI07 : communication inter-agents non sécurisée (2 occurrences)
- Chiffrer les flux est-ouest dans un data center (2 occurrences)
- Couches, normes et vocabulaire de paquets (2 occurrences)
- DPoP : attacher un jeton d'accès à une clé que le porteur doit prouver détenir (2 occurrences)
- JWS : signer et sécuriser vos échanges JSON (2 occurrences)