
Bastion : Serveur de rebond (jump host)
Sécurité
Serveur intermédiaire durci par lequel passe obligatoirement tout accès d'administration aux machines sensibles. On s'y authentifie en tant que personne, il ouvre la session vers la cible et en garde la trace.
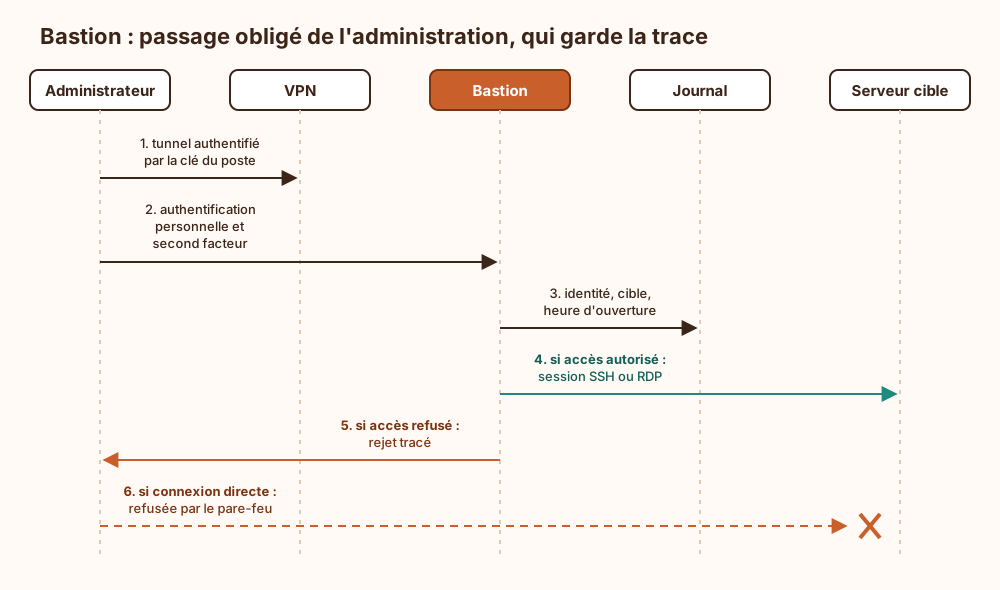
Point de passage unique : Les serveurs administrés n'acceptent les connexions d'administration (SSH, Secure Shell ; RDP, Remote Desktop Protocol) que depuis le bastion, et le pare-feu refuse le reste. On n'a alors qu'une seule entrée à durcir et à surveiller, au lieu d'une par serveur.
Identité et traçabilité : Le bastion rattache chaque session à une personne (authentification forte, lien avec l'annuaire) et la journalise, parfois jusqu'à l'enregistrement des commandes ou de l'écran. Il comble ainsi ce qu'un tunnel comme WireGuard ne fait pas, puisque ce dernier n'authentifie qu'un appareil.
Rebond ou proxy : En rebond simple (ProxyJump en SSH), le bastion relaie la connexion et les secrets restent chez l'administrateur. En mode proxy, il termine la session et injecte lui-même les identifiants de la cible, que l'administrateur ne voit jamais.
Cible de choix : Un bastion compromis ouvre tout le parc : on le corrige en premier, on l'isole dans sa propre zone et on n'y héberge rien d'autre. L'outil « temporaire » qu'on y installe quand même, parce que la machine est déjà joignable de partout, y est encore au départ en retraite de son installateur.
Ce qui arrive si on s'en passe
Sans bastion, chaque machine sensible doit exposer elle-même son service d'administration (SSH, RDP, console web) à tout poste capable de la joindre : la surface d'attaque croît avec le nombre de cibles, et un identifiant dérobé sur un poste d'administrateur ouvre directement l'accès aux serveurs. Les comptes génériques (root, Administrator) restent utilisés tels quels, si bien qu'une action ne se rattache plus à une personne identifiée. Aucune trace centralisée des sessions n'existe : en cas d'incident, établir qui s'est connecté, quand, vers quelle cible et pour y faire quoi repose sur des journaux locaux dispersés, que l'intrus a pu effacer sur la machine compromise. Retirer l'accès d'un intervenant oblige enfin à le révoquer sur chaque cible une par une, avec le risque d'en oublier une.
Explication de la marmotte
Imagine l'accueil d'un grand immeuble de bureaux. Personne ne monte directement dans les étages : chacun passe par le comptoir, montre sa carte et dit où il va. Le gardien note son nom et l'heure dans un registre, puis lui ouvre la bonne porte. Les bureaux, eux, ne laissent entrer que les visiteurs envoyés par l'accueil. Le bastion joue ce rôle de comptoir pour les ordinateurs importants d'une entreprise : ceux qui les règlent ou les réparent doivent d'abord passer par lui. On sait ainsi toujours qui est entré, quand, et ce qu'il a fait. Revers de la médaille : celui qui vole les clés du gardien peut ouvrir tous les bureaux.
Où ce terme est utilisé
- Protocole SSH, clés d'hôte, authentification et durcissement (17 occurrences)
- VPN, tunnels, bastions et interconnexions protégées (9 occurrences)
- Pourquoi un automate industriel ne se patche pas (8 occurrences)
- Vault PAM et enregistrement des sessions admin (8 occurrences)
- DMZ industrielle pour protéger le réseau de production (7 occurrences)
- RDP exposé sur Internet : risques, durcissement et détection (6 occurrences)
- Comment dire non en comité de sécurité sans perdre sa crédibilité (5 occurrences)
- Faire cohabiter équipements industriels anciens et neufs (5 occurrences)
- Certificats SSH et risques de l’agent forwarding (3 occurrences)
- Sécuriser les postes développeurs avec secrets de production (3 occurrences)