
Réseaux personnels, IoT et objets contraints
Réseaux personnels, IoT et objets contraints
Section intitulée « Réseaux personnels, IoT et objets contraints »Les réseaux personnels relient des appareils proches : un téléphone et ses écouteurs, une carte et son lecteur, un capteur et sa base. L’IoT (Internet of Things, internet des objets) étend cette logique à des milliers d’objets bon marché, alimentés par pile, installés pour dix ans et rarement mis à jour. Leur point commun est un compromis permanent entre portée, débit, consommation et coût, dont la sécurité fait presque toujours les frais. Cette fiche passe en revue les technologies, montre comment les objets rejoignent le réseau de l’entreprise, puis décrit la manière de les contenir.
→ Lire l’explication complète de la marmotte
Panorama des réseaux personnels
Section intitulée « Panorama des réseaux personnels »WPAN et la famille IEEE 802.15
Section intitulée « WPAN et la famille IEEE 802.15 »Un WPAN (Wireless Personal Area Network, réseau personnel sans fil) couvre quelques mètres à quelques dizaines de mètres autour d’une personne ou d’un équipement. L’IEEE (Institute of Electrical and Electronics Engineers) a regroupé ces travaux sous le numéro 802.15, dont deux branches comptent particulièrement : 802.15.1, qui a repris la couche radio de Bluetooth, et 802.15.4, couche physique et MAC (Medium Access Control) à bas débit et basse consommation, sur laquelle reposent ZigBee, Thread et d’autres protocoles de capteurs.
Les technologies, une par une
Section intitulée « Les technologies, une par une »Bluetooth classique (BR/EDR, Basic Rate / Enhanced Data Rate) fonctionne dans la bande ISM (Industrial, Scientific and Medical) de 2,4 GHz et transporte des flux continus : audio, clavier, partage de connexion. BLE (Bluetooth Low Energy), introduit avec Bluetooth 4.0 en 2010, vise au contraire des échanges brefs et rares : un capteur se réveille, émet quelques octets, se rendort. Les deux partagent une marque et une bande de fréquences, mais leurs couches radio sont incompatibles : un équipement « Bluetooth » ne parle à un objet BLE que s’il est bimode, ce qui est le cas des téléphones, pas forcément des vieux autoradios.
ZigBee s’appuie sur 802.15.4, le plus souvent à 2,4 GHz avec un débit radio de 250 kbit/s, et forme un maillage : les objets alimentés sur secteur relaient les messages des autres, ce qui étend la couverture d’une maison ou d’un bâtiment. Thread, également sur 802.15.4, fait la même chose mais transporte de l’IPv6, ce qui simplifie l’intégration au réseau.
L’UWB (Ultra-Wideband, ultra-large bande) émet des impulsions très brèves sur une large bande de fréquences. Son intérêt principal n’est pas le débit mais la mesure de distance par temps de vol, avec une précision de l’ordre de la dizaine de centimètres : clés de voiture mains libres qui vérifient que le téléphone est vraiment près de la portière, localisation d’objets, contrôle d’accès. La version sécurisée de cette mesure est normalisée dans IEEE 802.15.4z.
La RFID (Radio Frequency Identification) identifie des étiquettes, souvent passives, alimentées par le champ du lecteur. Plusieurs bandes coexistent : basse fréquence vers 125 kHz (badges anciens, identification animale), haute fréquence à 13,56 MHz (badges, cartes sans contact, bibliothèques), UHF (Ultra High Frequency) entre 860 et 960 MHz pour la logistique, lisible à plusieurs mètres. Le NFC (Near Field Communication) est un sous-ensemble de la RFID haute fréquence à 13,56 MHz, limité à quelques centimètres, avec un débit maximal de 424 kbit/s. Cette faible portée sert la sécurité en imposant un geste volontaire, mais ne constitue pas une protection en soi : un lecteur plus puissant étend la distance de lecture, et un relais peut transporter l’échange beaucoup plus loin.
Le Wi-Fi personnel, celui d’un téléphone en point d’accès ou d’une caméra qui crée son propre réseau de configuration, offre un débit élevé au prix d’une consommation importante. Il est commode pour les objets alimentés sur secteur, inadapté pour un capteur sur pile.
Deux technologies restent plus marginales. Le Li-Fi transmet des données par modulation de la lumière ; il ne traverse pas les murs, ce qui confine le signal à une pièce, et dispose d’une norme IEEE 802.11bb publiée en 2023, mais son déploiement reste confidentiel. WirelessHD, conçu pour transporter de la vidéo haute définition à 60 GHz, n’a guère dépassé le stade de quelques produits.
Matter, publié en 2022 par la CSA (Connectivity Standards Alliance), n’est pas une radio. C’est une couche applicative commune pour la domotique, qui fonctionne au-dessus d’IP sur Wi-Fi, Thread ou Ethernet, et utilise BLE pour la mise en service. Son but est l’interopérabilité entre écosystèmes ; la réalité de cette interopérabilité dépend encore des versions et des fabricants, et mérite d’être testée avant d’être promise.
Tableau de comparaison
Section intitulée « Tableau de comparaison »| Technologie | Portée typique | Débit | Consommation | Usage type |
|---|---|---|---|---|
| Bluetooth classique | 10 m environ | quelques Mbit/s | moyenne | audio, périphériques |
| BLE | 10 à 50 m | faible, par rafales | très faible | capteurs, balises, montres |
| ZigBee / Thread | 10 à 30 m par saut, maillage | 250 kbit/s (radio) | très faible | domotique, éclairage |
| UWB | quelques dizaines de mètres | variable | faible | localisation précise |
| NFC | quelques centimètres | jusqu’à 424 kbit/s | très faible | paiement, appairage |
| RFID UHF | quelques mètres | très faible | nulle côté étiquette passive | logistique |
| Wi-Fi | dizaines de mètres | élevé | élevée | caméras, objets sur secteur |
| LoRa | plusieurs kilomètres | de centaines de bit/s à quelques dizaines de kbit/s | très faible | capteurs dispersés |
Les portées dépendent fortement de l’environnement, de la puissance d’émission et des antennes : ce sont des ordres de grandeur, pas des garanties contractuelles.
Réseaux IoT et capteurs
Section intitulée « Réseaux IoT et capteurs »LoRa et les réseaux longue portée
Section intitulée « LoRa et les réseaux longue portée »LoRa (Long Range) est une modulation radio à étalement de spectre, utilisée en Europe dans la bande des 868 MHz. Le protocole réseau qui l’exploite le plus souvent est LoRaWAN, maintenu par la LoRa Alliance. Un capteur peut porter à plusieurs kilomètres en zone dégagée, avec une pile qui dure des années, à condition d’émettre peu : en Europe, la réglementation impose sur la plupart des sous-bandes un rapport cyclique de 1 %, soit au maximum 36 secondes d’émission par heure. On envoie donc une température toutes les quinze minutes, pas un flux vidéo.
L’architecture LoRaWAN est une étoile d’étoiles : les objets émettent, toutes les passerelles à portée reçoivent et transmettent à un serveur réseau qui dédoublonne, puis à un serveur d’application. Les clés de session distinguent ce que le réseau peut lire de ce que seule l’application déchiffre.
PAN, LAN et passerelles
Section intitulée « PAN, LAN et passerelles »Un réseau de capteurs se décrit en couches : les objets parlent un protocole radio local (PAN, Personal Area Network), une passerelle traduit vers le réseau local (LAN, Local Area Network) en IP, puis le trafic part vers une plateforme, souvent dans le cloud, consultée par une application.
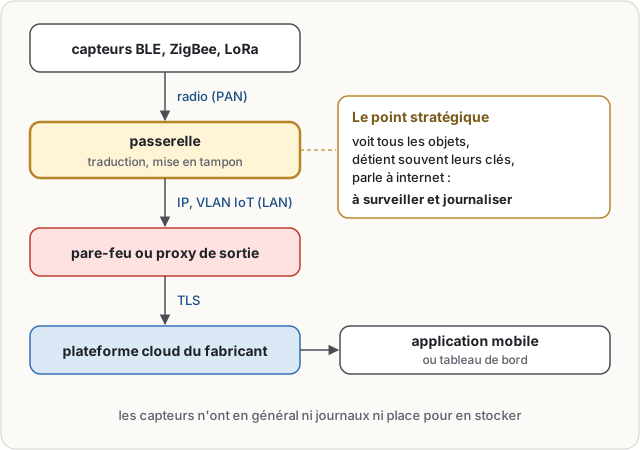
La passerelle est le point stratégique : c’est elle qui voit tous les objets, détient souvent leurs clés et parle à internet. C’est elle qu’il faut surveiller et journaliser, puisque les capteurs eux-mêmes n’ont généralement ni journaux ni place pour en stocker.
Énergie, coût et maintenance
Section intitulée « Énergie, coût et maintenance »Un objet IoT est conçu pour coûter quelques euros et durer longtemps. Cela se paie : microcontrôleur modeste, mémoire de quelques centaines de kilo-octets, pas toujours de place pour une mise à jour complète, pas d’horloge fiable. Le coût de maintenance dépasse rapidement le prix d’achat dès qu’il faut changer des piles dans un plafond ou réinstaller un micrologiciel objet par objet. Les usages se déclinent selon les secteurs : domicile (éclairage, chauffage, alarmes), marketing de proximité par balises BLE dans les commerces, et IoT industriel pour la maintenance prédictive.
Sécurité des objets
Section intitulée « Sécurité des objets »Segmenter, journaliser, limiter les sorties
Section intitulée « Segmenter, journaliser, limiter les sorties »Le premier piège est de mettre les objets avec les postes utilisateurs. Un objet compromis doit se retrouver dans une pièce où il n’y a rien à voler. Une conception simple :
| Élément | Choix |
|---|---|
| VLAN | 40-IOT, sous-réseau 10.40.0.0/24, SSID dédié |
| Accès entrants | depuis le seul VLAN d’administration, sur les ports de gestion nécessaires |
| Accès vers les postes | interdits |
| Accès entre objets | interdits sauf besoin (isolation des clients sur le Wi-Fi) |
| Résolution DNS | uniquement le résolveur interne, journalisé |
| Sorties internet | liste fermée de destinations par famille d’objets |
La politique de sortie minimale se rédige à partir de la documentation du fabricant et d’une observation du trafic pendant quelques jours. Exemple de règles pour un parc de caméras, exprimé en langage neutre :
autoriser 10.40.0.0/24 -> résolveur 10.10.0.53 udp/tcp 53autoriser 10.40.0.0/24 -> serveur NTP interne udp 123autoriser caméras -> cloud.fabricant.example tcp 443autoriser caméras -> enregistreur 10.50.0.20 tcp 554refuser et journaliser 10.40.0.0/24 -> tout le resteLa dernière ligne est la plus utile : un objet qui tente soudain de joindre des centaines d’adresses sur le port 23 ne fait pas de la météo, il recrute pour un réseau de machines zombies. Les détails du filtrage par zones sont traités dans filtrage, segmentation et NAC et la mise en œuvre des VLAN dans VLAN, trunks et boucles.
Mots de passe, firmware, certificats et clés
Section intitulée « Mots de passe, firmware, certificats et clés »Les identifiants par défaut identiques sur tous les exemplaires sont la cause historique des grandes infections d’objets. La norme européenne ETSI EN 303 645 pour les objets grand public les proscrit, et le règlement européen sur la cyber-résilience (Cyber Resilience Act), adopté en 2024, impose progressivement des obligations de sécurité et de suivi des vulnérabilités aux fabricants. En pratique, chaque objet doit recevoir un secret unique, stocké dans un coffre et non dans un tableur partagé.
Le firmware (micrologiciel) doit être signé, mis à jour selon un calendrier connu, et sa date de fin de support doit figurer dans l’inventaire dès l’achat. Un objet qui ne reçoit plus de correctifs n’est pas forcément à jeter le jour même, mais il doit être isolé davantage et son remplacement budgété. Les objets capables de TLS doivent valider le certificat de leur plateforme ; ceux qui portent un certificat client ou une clé doivent pouvoir la renouveler, faute de quoi la durée de vie de la clé devient celle de l’objet.
Inventorier les objets non maîtrisés
Section intitulée « Inventorier les objets non maîtrisés »L’objet le plus dangereux est celui que personne n’a déclaré : la télévision de la salle de réunion, l’imprimante du prestataire, le capteur de climatisation posé par l’exploitant du bâtiment. Les sources d’inventaire sont les baux DHCP (Dynamic Host Configuration Protocol), les tables d’adresses MAC des commutateurs, les requêtes DNS (Domain Name System) et les annonces mDNS (multicast DNS). Une NAC (Network Access Control, contrôle d’accès au réseau) permet ensuite de placer automatiquement tout équipement inconnu dans un VLAN de quarantaine.
Classer les objets : exemple commenté
Section intitulée « Classer les objets : exemple commenté »L’atelier consiste à noter chaque objet selon portée, débit, énergie et risque, puis à en déduire un traitement :
| Objet | Radio | Énergie | Risque principal | Traitement |
|---|---|---|---|---|
| Badge d’accès | RFID 13,56 MHz | passive | clonage si technologie ancienne | migrer vers des cartes à authentification cryptographique |
| Capteur de température | LoRa | pile, années | faible : données peu sensibles | passerelle journalisée, clés de session gérées |
| Ampoule connectée | ZigBee | secteur | point d’entrée via la passerelle | passerelle en VLAN IoT |
| Caméra IP | Wi-Fi | secteur | flux vidéo, sortie vers le cloud, firmware abandonné | VLAN IoT, sorties limitées, fin de support suivie |
Le classement montre qu’un petit objet n’est pas un petit risque : la caméra à quarante euros a plus de puissance de calcul que bien des serveurs des années 1990, et une connexion permanente vers l’extérieur.
À ne pas confondre
Section intitulée « À ne pas confondre »IoT et OT : l’IoT désigne des objets connectés, souvent grand public ou tertiaires ; l’OT (Operational Technology, technologies opérationnelles) pilote des procédés physiques industriels avec des contraintes de disponibilité et de sûreté beaucoup plus fortes. Les deux se rejoignent dans l’IoT industriel, sans se confondre. Voir réseaux spécialisés.
Bluetooth classique et BLE : même marque, radios incompatibles, usages opposés.
Matter et protocole radio : Matter définit un langage applicatif commun ; Wi-Fi, Thread et Ethernet transportent ce langage.
🐝 Ce qui arrive si on s’en passe
Section intitulée « 🐝 Ce qui arrive si on s’en passe »Placé sur le même réseau que les postes de travail, un objet au logiciel jamais mis à jour offre à un attaquant un point d’appui permanent et rarement surveillé, d’où il observe et atteint tout le reste. Sans limitation des sorties, l’objet compromis joint librement n’importe quelle destination sur internet : il participe à des attaques contre des tiers ou fait sortir des données, sans que rien ne signale ce changement de comportement. Sans journalisation des passerelles, ces échanges ne laissent aucune trace exploitable. Sans inventaire, enfin, l’objet branché par un prestataire ou un salarié n’existe pour personne, et ne sera donc ni mis à jour, ni retiré le jour où son fabricant l’abandonne.
🦫 Explication de la marmotte 🍫
Section intitulée « 🦫 Explication de la marmotte 🍫 »Les réseaux personnels relient des appareils proches les uns des autres : un téléphone et des écouteurs, une carte et un lecteur, un capteur et sa base. Chaque technologie fait un compromis différent entre la distance couverte, la quantité de données transmise et l’énergie consommée. Certaines ne fonctionnent qu’à très courte distance, d’autres portent loin avec un débit très faible, pour des capteurs qui envoient une mesure de temps en temps. Les objets connectés passent souvent par une passerelle, un boîtier qui reçoit leurs messages radio et les transmet vers internet, puis vers des serveurs et des applications. Ces objets ont peu de mémoire, peu de puissance de calcul et une batterie limitée ; ils coûtent peu et restent en service pendant de longues années. Ces contraintes affaiblissent souvent leur sécurité : mots de passe par défaut, logiciel interne rarement mis à jour, puis plus du tout quand le fabricant arrête son support. La protection se construit donc surtout autour d’eux. On les place dans une zone du réseau séparée des ordinateurs des utilisateurs, on limite les destinations qu’ils ont le droit de joindre, on enregistre l’activité des passerelles et on tient un inventaire, y compris des objets installés sans prévenir. Il faut aussi gérer les mots de passe, les mises à jour, les certificats et les clés de chaque objet.
À lire aussi
- Sécuriser la traçabilité RFID et IoT du fretSécuriser les chaînes d'approvisionnement logistique connectées, de la traçabilité RFID aux objets IoT de suivi de fret.
- Wi-Fi d’entreprise et sécurité radioComprendre le Wi-Fi comme un réseau partagé, radio et mobile, avec ses normes, son association, son itinérance, sa QoS et ses risques propres.
- Comprendre pourquoi les systèmes communiquentDonner une vision claire de ce qu’un réseau permet : relier des systèmes, partager des ressources, distribuer des services, transporter des données et exposer des surfaces de sécurité.
- Topologies, composants d’interconnexion et LAN sécuriséChoisir et documenter une topologie locale en comprenant modes de communication, méthodes d’accès au support et rôle des composants d’interconnexion.
Pages voisines
La citent
- Comprendre pourquoi les systèmes communiquent
- Edge, MEC, Fog, Cloud-RAN et infrastructures distribuées
- IPv6 sans NAT
- L'entropie au démarrage
- Wi-Fi d’entreprise et sécurité radio
Réseaux personnels, IoT et objets contraints
Elle cite
- Lien dans les deux sens :Réseaux spécialisés, sobriété avancée et futurs raisonnables
- Inventorier les objets IoT oubliés sur le réseau
- Sécuriser badges RFID, NFC et serrures connectées en entreprise
- Sécuriser les caméras IP et le stockage vidéo cloud
- Filtrage, segmentation, NAC et Zero Trust
- VLAN, trunks, boucles et liens agrégés
: les deux pages se citent l’une l’autre.