
Firmware : Micrologiciel
Infrastructure
Logiciel bas niveau stocké dans la mémoire non volatile d'un composant matériel (carte mère, disque, carte réseau, contrôleur), qui l'initialise et le pilote au plus près du silicium. Il s'exécute avant le système d'exploitation, ou à sa place sur les équipements embarqués.
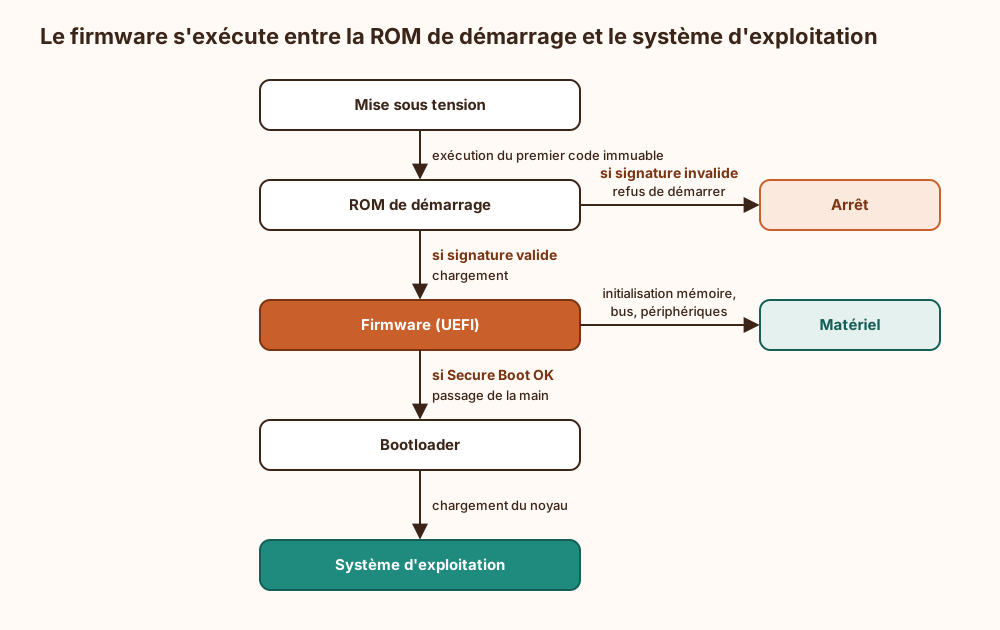
Où il vit : En mémoire flash ou en ROM, directement sur le composant. Il survit aux redémarrages, aux réinstallations du système et souvent au remplacement du disque : c'est la seule couche logicielle qu'un formatage laisse intacte.
Ce qu'il fait : Il initialise le matériel, puis expose au système des interfaces normalisées (les services UEFI sur un PC) ou pilote le composant en interne (la table de translation d'adresses d'un SSD, l'usure de ses cellules, son cache), avant de passer la main au chargeur d'amorçage. Sur un routeur ou un objet connecté, il constitue souvent tout le logiciel de l'appareil.
Surface d'attaque : Un code malveillant implanté dans un firmware s'exécute avant tout antivirus et résiste à une réinstallation complète. D'où deux vérifications distinctes : le démarrage vérifié, où une racine de confiance matérielle contrôle la signature du firmware avant de l'exécuter, et Secure Boot, où le firmware contrôle à son tour celle du chargeur d'amorçage et des pilotes qu'il charge.
Mises à jour : Flasher un firmware corrige des failles et des défauts matériels, mais une coupure en pleine écriture peut rendre l'appareil inutilisable. C'est donc l'opération que tout le monde repousse avec une belle constance, jusqu'au correctif de sécurité qui l'impose sur tout le parc le même après-midi, sans procédure de retour arrière.
Ce qui arrive si on s'en passe
Sans gestion du firmware, la couche de code la plus privilégiée d'une machine vit hors inventaire et hors surveillance : ni l'antivirus ni l'EDR ne voient ce qui s'exécute avant le système d'exploitation. Un implant posé là survit à la réinstallation complète du système et au remplacement du disque, et les outils qui interrogent le matériel reçoivent les réponses que ce matériel veut bien donner. Faute d'un état attendu par équipement (version de la carte mère, du contrôleur réseau, du contrôleur de gestion), les failles publiées restent exploitables des années sur des appareils que personne ne recense, routeurs et objets connectés en premier. Et faute de démarrage vérifié et de mesure dans un TPM, rien ne distingue un firmware d'origine d'un firmware réécrit.
Explication de la marmotte
Imagine une machine à laver. Avant même que tu choisisses un programme, elle sait déjà allumer son écran, lire ses boutons et faire tourner son tambour. Ce savoir-faire de base est rangé dans une petite puce à l'intérieur, et il ne s'efface pas quand on la débranche. C'est ça, le micrologiciel : les instructions de départ gravées dans un appareil pour qu'il sache se servir de ses propres pièces. Ton ordinateur, ta box internet ou ta manette en ont tous un. De temps en temps, le fabricant en propose une nouvelle version pour corriger des défauts ou boucher des failles qui permettraient à des pirates d'entrer.
Où ce terme est utilisé
- Comment sécuriser firmware UEFI, réseau et BMC (21 occurrences)
- Vulnérabilités documentées des HSM certifiés (13 occurrences)
- Attestation distante TPM et démarrage mesuré (7 occurrences)
- Inventorier les objets IoT oubliés sur le réseau (7 occurrences)
- Sécuriser les imprimantes réseau en entreprise (7 occurrences)
- Comment sécuriser un démarrage réseau PXE en entreprise (6 occurrences)
- Isolation multi-locataire face à un locataire hostile (6 occurrences)
- SGX et TrustZone pour isoler du code sensible (6 occurrences)
- Attestation matérielle HSM des clés générées (5 occurrences)
- Hyperviseur Type 1 ou Type 2 : lequel choisir (5 occurrences)