
Sécuriser badges RFID, NFC et serrures connectées en entreprise
Sécuriser badges RFID, NFC et serrures connectées en entreprise
Section intitulée « Sécuriser badges RFID, NFC et serrures connectées en entreprise »Un système de contrôle d’accès physique est un système d’information comme un autre : des identifiants, des lecteurs, un bus, des contrôleurs, un serveur et une base de droits. La plupart des déploiements reposent pourtant sur des badges qui transmettent un numéro fixe en clair et sur une gestion des droits déconnectée de l’annuaire. Résultat : une porte blindée qui s’ouvre sur présentation d’une photocopie.
→ Lire l’explication complète de la marmotte
Architecture d’un PACS et surface d’attaque
Section intitulée « Architecture d’un PACS et surface d’attaque »Un PACS (Physical Access Control System) enchaîne quatre maillons : le badge, le lecteur, le contrôleur de porte qui décide, et le serveur qui distribue les droits. Chacun a ses attaques connues.
- Le badge : clonage ou émulation (détaillé plus bas).
- Le lien lecteur-contrôleur : le protocole Wiegand, encore majoritaire, transmet l’identifiant en clair sur deux fils. Un implant glissé derrière le lecteur enregistre et rejoue les numéros ; l’attaque est publique depuis 2015. OSDP (Open Supervised Device Protocol) avec Secure Channel chiffre et authentifie ce lien en AES-128 (Advanced Encryption Standard), à condition de ne pas laisser la clé d’installation par défaut en production.
- Le lecteur lui-même : s’il porte la logique de décision et le relais de la gâche, l’arracher suffit à ouvrir. La décision appartient au contrôleur, côté sécurisé de la porte.
- Le contrôleur et le serveur : équipements IP (Internet Protocol) avec interfaces web, identifiants par défaut, micrologiciels rarement mis à jour, et des injections de commande documentées sur plusieurs gammes. Ils relèvent du même durcissement que n’importe quel serveur et d’un segment réseau dédié ; les pages réseaux détaillent la segmentation.
Badges RFID clonables : ce qui est cassé, ce qui tient
Section intitulée « Badges RFID clonables : ce qui est cassé, ce qui tient »La RFID (Radio Frequency Identification) basse fréquence à 125 kHz (EM4100, HID Prox) n’a aucun mécanisme cryptographique : le badge émet son identifiant à tout lecteur qui l’alimente. Une lecture à quelques centimètres, dans un ascenseur, suffit à le copier sur un support réinscriptible. Ces badges ne sont plus un moyen d’authentification, seulement une étiquette.
En haute fréquence (13,56 MHz, la bande du NFC, Near Field Communication), la situation dépend de la puce :
| Technologie | État |
|---|---|
| MIFARE Classic (Crypto-1) | Cassé depuis 2008 ; les variantes « durcies » tombent aussi |
| HID iCLASS historique | Clé maître extraite et publiée depuis 2010 |
| MIFARE DESFire EV2/EV3, HID SEOS | Authentification mutuelle AES, pas d’attaque pratique publique |
Le piège le plus répandu ne tient pas à la puce : un lecteur configuré pour lire uniquement l’UID (Unique Identifier) d’une carte DESFire réduit une carte à crypto moderne au niveau d’un badge 125 kHz, puisque l’UID s’émule sans clé. Vingt ans de migrations apprennent que la carte change toujours avant la configuration du lecteur, et que la plaquette « badge sécurisé AES » ne précise jamais ce détail.
La cible tient en trois exigences : authentification mutuelle AES entre carte et lecteur, clés diversifiées par carte (dérivées de l’UID par une clé maître conservée dans un module sécurisé, jamais dans le lecteur en clair), OSDP Secure Channel jusqu’au contrôleur. Le compromis est connu : remplacer le parc de badges et de lecteurs coûte cher et se fait par zones. Commencer par les zones à enjeu (salles serveurs, locaux techniques) et accepter temporairement une double technologie ailleurs vaut mieux qu’un plan global qui n’aboutit jamais.
Les attaques par relais restent possibles même avec AES : un complice prolonge la communication entre la carte de la victime et le lecteur. La contre-mesure relève du second facteur (code PIN, Personal Identification Number, biométrie) pour les zones sensibles, pas de la cryptographie.
Serrures connectées et fonctionnement hors ligne
Section intitulée « Serrures connectées et fonctionnement hors ligne »Les serrures autonomes, BLE (Bluetooth Low Energy) ou à badge, ne sont pas reliées en permanence au serveur. Les droits voyagent alors sur la carte (données inscrites et signées) ou sont synchronisés périodiquement. Conséquence directe : une révocation n’atteint la serrure qu’à la prochaine synchronisation. La seule parade fiable est une validité courte inscrite sur la carte, revalidée chaque jour sur un lecteur en ligne ; un badge non revalidé expire seul. Côté BLE, exiger un protocole avec défi-réponse et refuser tout secret dérivé d’une donnée publique (adresse matérielle, numéro de série), une erreur déjà constatée sur des serrures grand public.
Cycle de vie des accès et départ d’un employé
Section intitulée « Cycle de vie des accès et départ d’un employé »Le badge d’un employé parti reste valide tant que personne ne le désactive. Si le PACS est alimenté à la main par l’accueil, il le sera en retard. Le badge doit suivre la même source d’autorité que le compte informatique : l’événement RH (ressources humaines) de départ désactive l’identité dans l’annuaire, qui propage la suppression au PACS par connecteur ou SCIM (System for Cross-domain Identity Management). Les pages identités détaillent ce cycle arrivée, mobilité, départ. Les badges visiteurs et prestataires portent une date de fin obligatoire ; une revue trimestrielle des droits compare le PACS à l’annuaire et purge les écarts.
Convergence sécurité physique et logique
Section intitulée « Convergence sécurité physique et logique »Tant que les journaux de portes restent dans le PACS, personne ne voit qu’un badge ouvre la salle serveurs pendant que son titulaire est connecté par VPN (Virtual Private Network) depuis l’étranger. Envoyer les événements de portes au SIEM (Security Information and Event Management) permet ces corrélations et fait du PACS un capteur de détection. Un clone de badge se trahit exactement ainsi : deux présences incompatibles pour la même identité.
Exemple : auditer un badge et corréler portes et VPN
Section intitulée « Exemple : auditer un badge et corréler portes et VPN »Identification d’un badge avec un Proxmark3 (client Iceman), pour savoir ce que le parc utilise réellement :
# Détection d'un badge basse fréquence (125 kHz) : EM4100, HID Prox...pm3 -c "lf search"# Détection haute fréquence (13,56 MHz) : type de puce, UID, MIFARE Classic ou DESFirepm3 -c "hf search"# Sur une DESFire : version de la puce et applications déclaréespm3 -c "hf mfdes info"Corrélation d’exports CSV (Comma-Separated Values) du PACS et du concentrateur VPN, horodatages au format ISO (Organisation internationale de normalisation) 8601 :
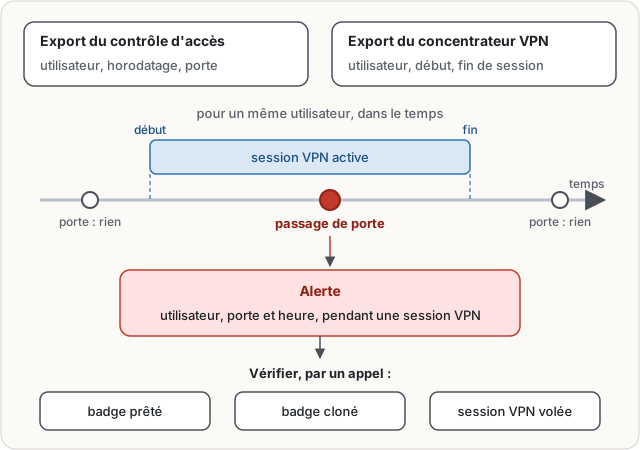
Chaque alerte appelle une vérification : badge prêté, cloné, ou session VPN volée. Les trois cas méritent l’appel.
🐝 Ce qui arrive si on s’en passe
Section intitulée « 🐝 Ce qui arrive si on s’en passe »Sans badge chiffré ni authentification mutuelle entre carte et lecteur, un badge basse fréquence (125 kHz) émet un identifiant fixe en clair : une lecture furtive à quelques centimètres suffit pour le copier sur un support vierge, et le contrôleur accepte la copie comme l’original. Chaque passage frauduleux est alors journalisé au nom du titulaire légitime, ce qui fausse toute enquête a posteriori. Sans révocation liée au cycle de vie, le badge d’un employé parti reste valide tant qu’aucune désactivation manuelle n’intervient, même si son compte informatique est déjà supprimé. Sans convergence entre sécurité physique et logique, aucune corrélation ne signale une incohérence évidente, par exemple une connexion distante active pendant que le même badge ouvre une porte sur site.
🦫 Explication de la marmotte 🍫
Section intitulée « 🦫 Explication de la marmotte 🍫 »Un badge d’entreprise contient une petite puce et une antenne. Quand on l’approche d’un lecteur, le lecteur l’alimente par ondes radio et la puce répond. Sur les badges anciens, elle répond toujours le même numéro, sans secret : un appareil caché à quelques centimètres peut lire ce numéro et le recopier sur un badge vierge, que la porte accepte. Sur les badges récents, le lecteur envoie une question différente à chaque fois, et seule la puce qui possède la bonne clé secrète peut calculer la bonne réponse : copier le numéro ne suffit plus. Encore faut-il que le lecteur soit réglé pour poser cette question. Le lecteur transmet ensuite le résultat à un boîtier de décision, par un câble qui doit lui aussi être protégé, sinon on peut espionner le numéro sur le fil. Les droits d’accès sont stockés dans un serveur. Quand un salarié part, son badge doit être désactivé en même temps que son compte informatique, automatiquement, sinon il continue à ouvrir les portes. Enfin, en envoyant les passages de portes au même endroit que les connexions informatiques, on repère les situations impossibles, comme une personne connectée depuis chez elle dont le badge ouvre une porte au bureau.
À lire aussi
- Réseaux personnels, IoT et objets contraintsPrésenter les réseaux personnels et IoT en montrant leurs contraintes : énergie, portée, coût, sécurité faible, cycle de vie long et intégration difficile.
- Sécuriser la traçabilité RFID et IoT du fretSécuriser les chaînes d'approvisionnement logistique connectées, de la traçabilité RFID aux objets IoT de suivi de fret.
- Sécuriser les caméras IP et le stockage vidéo cloudArchitecture, vulnérabilités et exploitation sécurisée des systèmes de vidéosurveillance connectée, des caméras IP aux plateformes cloud de stockage vidéo.
Pages voisines
La citent
- Inventorier les objets IoT oubliés sur le réseau
- Réseaux personnels, IoT et objets contraints
- La révocation qui ne marche pas
Sécuriser badges RFID, NFC et serrures connectées en entreprise
Elle cite