
Divulgation sélective : prouver qu'on est majeur sans montrer sa date de naissance
Divulgation sélective : prouver qu’on est majeur sans montrer sa date de naissance
Section intitulée « Divulgation sélective : prouver qu’on est majeur sans montrer sa date de naissance »Une attestation signée est un bloc : l’émetteur signe un ensemble d’attributs, et toute modification casse la signature. Montrer cette attestation revient donc à tout montrer. C’est le défaut que le portefeuille européen d’identité numérique doit corriger, parce qu’un buraliste n’a pas besoin de votre adresse et qu’un loueur de voiture n’a pas besoin de votre lieu de naissance. Le mécanisme qui le permet s’appelle divulgation sélective, il est imposé par les règlements d’exécution du cadre eIDAS 2, et il ne fait pas tout à fait ce que son nom laisse espérer.
→ Lire l’explication complète de la marmotte
Le principe : signer des condensés, pas des valeurs
Section intitulée « Le principe : signer des condensés, pas des valeurs »Le règlement d’exécution (UE) 2024/2979 donne la définition retenue par le droit de l’Union, et elle vaut d’être citée : la divulgation sélective est « un concept permettant au propriétaire des données de ne divulguer que certaines parties d’un ensemble de données plus large, afin que l’entité destinataire n’obtienne que les informations qui sont nécessaires pour la fourniture d’un service demandé par un utilisateur ». Le même texte précise que les portefeuilles doivent prendre en charge des types prédéterminés de formats de données et permettre cette divulgation sélective, et que les normes énumérées à son annexe II doivent être mises en œuvre de manière à offrir cette fonctionnalité.
La construction technique est d’une simplicité agréable. L’émetteur ne signe pas la valeur de chaque attribut : il tire un sel aléatoire par attribut, calcule un condensé cryptographique de la paire sel et valeur, et signe la liste de ces condensés. Le porteur reçoit l’attestation complète, sels compris. À chaque présentation, il choisit les attributs qu’il révèle, joint pour ceux-là la valeur et le sel, et laisse les autres sous la forme de leur seul condensé. Le vérificateur recalcule les condensés des attributs révélés, les retrouve dans la liste signée, et vérifie la signature de l’émetteur, qui n’a pas bougé d’un bit.
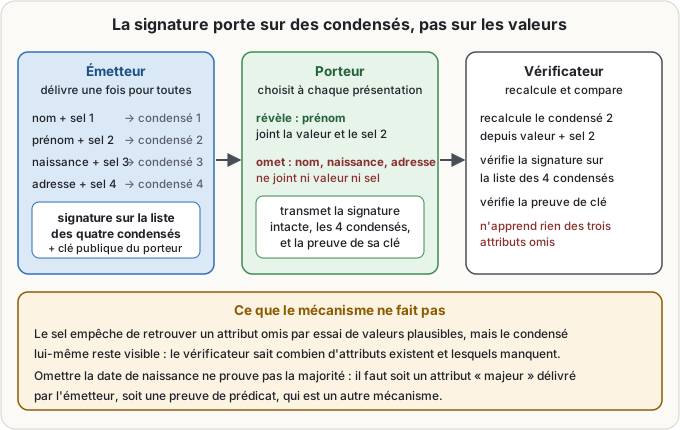
Le rôle du sel mérite une phrase, parce que c’est lui qui fait tenir l’édifice. Sans sel, un condensé d’attribut serait attaquable par énumération : il n’y a pas tant de dates de naissance plausibles, ni tant de codes postaux, et un vérificateur curieux retrouverait en quelques secondes les valeurs des attributs non révélés. Avec un sel aléatoire distinct par attribut, le condensé ne dit plus rien de sa valeur. C’est exactement la propriété de résistance à la préimage, et les conditions dans lesquelles elle tient sont détaillées dans les propriétés des condensés cryptographiques.
Les deux formats que le droit de l’Union impose
Section intitulée « Les deux formats que le droit de l’Union impose »Le règlement d’exécution (UE) 2024/2979 avait d’abord désigné, à son annexe II, la norme ISO/IEC 18013-5:2021 et le modèle de données des attestations vérifiables du W3C dans sa version 1.1. Le règlement d’exécution (UE) 2026/1731 du 15 juillet 2026, qui modifie les quatre règlements d’exécution de 2024 « en ce qui concerne les normes et spécifications applicables », a remanié ces annexes pour les aligner sur l’architecture et le cadre de référence du portefeuille, qui avaient, dit-il pudiquement, « considérablement évolué ». Les deux formats y sont désormais nommés : le format SD-JWT VC et le format ISO/IEC-mdoc.
Le premier est l’application du jeton signé en JSON au cas de la divulgation sélective ; la mécanique de la signature elle-même est celle décrite dans JWS. Le règlement 2026/1731 y pose une exigence remarquable de netteté : toutes les revendications figurant dans les données d’identification personnelle délivrées « doivent pouvoir faire l’objet d’une divulgation sélective de manière individuelle, à l’exception des revendications définies comme ne pouvant pas faire l’objet d’une divulgation sélective dans le format SD-JWT VC ». Autrement dit, la granularité est l’attribut, pas le groupe d’attributs, et grouper par commodité d’implémentation revient à violer le texte. Il exige également la présence de la revendication cnf, telle que définie par la RFC 7800, qui doit porter une clé publique dont la clé privée est stockée dans le dispositif cryptographique sécurisé du portefeuille, et impose les paramètres d’en-tête x5u et x5t#S256 pour référencer le certificat de l’émetteur.
Le second format vient du monde du permis de conduire mobile, dont la norme ISO/IEC 18013-5 est la référence. Le règlement y fixe le type d’attestation et l’espace de noms des données d’identification personnelle à eu.europa.ec.eudi.pid.1, prévoit des espaces de noms nationaux pour les attributs non prévus, exige que la clé publique portée par le membre deviceKey corresponde à une clé privée stockée dans le dispositif sécurisé du portefeuille, et impose les paramètres x5u et x5t de la RFC 9360 avec SHA-256. Les tables du règlement vont jusqu’à fixer, attribut par attribut, le format d’encodage, de family_name en chaîne de texte à sex en entier non signé selon la norme ISO/IEC 5218.
Deux remarques de lecture. D’abord, ces textes sont des règlements d’exécution, c’est-à-dire du droit directement applicable, et non des recommandations techniques : ce qu’ils décrivent n’est pas une bonne pratique mais une obligation, dont le non-respect se constate. Ensuite, ils renvoient à des spécifications externes qui continuent d’évoluer, et c’est précisément ce qu’a fait le règlement de juillet 2026 : qui construit sur ce socle doit suivre les amendements, pas la version initiale de 2024.
Ce que la divulgation sélective ne sait pas faire
Section intitulée « Ce que la divulgation sélective ne sait pas faire »Vient le point que le titre de cette page promet et que le mécanisme, seul, ne tient pas. Omettre la date de naissance ne prouve pas la majorité. La divulgation sélective permet de ne pas révéler un attribut ; elle ne permet pas de démontrer une propriété d’un attribut non révélé. Le vérificateur qui a besoin de savoir que son client a dix-huit ans et qui ne reçoit pas de date de naissance ne reçoit, littéralement, rien.
Deux solutions existent, et il faut les distinguer parce qu’elles n’ont ni le même coût ni les mêmes propriétés. La première est que l’émetteur délivre l’information sous forme d’attribut : un champ qui vaut « oui » ou « non » pour le dépassement d’un seuil d’âge, signé comme les autres et révélable séparément. C’est simple, cela fonctionne avec les deux formats, et cela déplace le problème : l’émetteur doit avoir prévu le seuil, et chaque seuil utile devient un attribut de plus. La seconde est une preuve de prédicat, par laquelle le porteur démontre qu’un attribut qu’il ne révèle pas satisfait une condition, sans révéler ni la valeur ni plus d’information que la réponse. C’est un autre objet mathématique, celui des preuves à divulgation nulle de connaissance exposées dans prouver sans révéler, et aucun des deux formats désignés par le règlement ne l’offre nativement.
Il reste une seconde limite, moins spectaculaire et plus fréquente dans ses effets. Le vérificateur voit les condensés des attributs omis. Il sait donc combien d’attributs l’attestation contient et lesquels manquent, et cette information n’est pas neutre : une personne qui refuse de révéler son adresse se distingue de celle qui l’accepte, ce qui transforme la minimisation en signal. La seule parade est que la demande soit standard et que le refus ne soit pas l’exception, ce qui est une question de conception de service, pas de cryptographie. Le raisonnement général sur ce que cache réellement un identifiant transformé est celui de l’anonymisation face à la pseudonymisation.
La traçabilité résiduelle : non-associabilité, lots et pseudonymes
Section intitulée « La traçabilité résiduelle : non-associabilité, lots et pseudonymes »Révéler moins d’attributs ne suffit pas à empêcher qu’on vous suive d’un service à l’autre, parce que l’attestation elle-même peut servir d’identifiant. Le règlement 2024/2979 le reconnaît explicitement dans son considérant 8 : les portefeuilles doivent être dotés des techniques de protection de la vie privée les plus récentes, qui doivent permettre leur utilisation « sans que l’utilisateur du portefeuille puisse être suivi d’une partie utilisatrice du portefeuille à l’autre », et il cite comme mesures envisageables « l’utilisation d’attestations d’unités de portefeuille éphémères ou la délivrance par lots ».
Les deux idées valent d’être comprises. Une attestation présentée deux fois à deux vérificateurs différents est un corrélateur parfait, même sans aucun attribut révélé. La délivrance par lots consiste donc à remettre au porteur un stock d’attestations équivalentes, dont il n’utilise jamais deux fois la même ; les attestations éphémères obtiennent le même effet par une durée de vie courte. Le considérant 9 ajoute, pour l’état de validité du portefeuille, la même préoccupation : utiliser plusieurs attestations à différentes fins, ou limiter leur durée de vie « au lieu de recourir à des identifiants de révocation », car un identifiant de révocation stable est, par construction, un identifiant.
Le règlement 2026/1731 descend dans le détail de cet arbitrage, et il est instructif de voir un texte réglementaire l’assumer. Il autorise une réutilisation d’index par émetteur, qui simplifie la révocation, puis note sans fard que « le fournisseur de portefeuille sera en mesure de déterminer le nombre de serveurs d’autorisation avec lesquels une unité de portefeuille a interagi et la fréquence à laquelle elle interagit avec chacun d’eux ». Il impose donc que le fournisseur le déclare dans sa politique de vie privée, et attribue sinon « une valeur d’index nouvelle et non associable » à chaque attestation. Il fixe enfin un plancher aux listes d’état, « dans la mesure du possible, au minimum 10 000 attestations », parce qu’une liste de révocation courte identifie ses membres aussi sûrement qu’un nom.
Deux mécanismes complètent le dispositif. Les politiques de divulgation intégrées, définies comme un ensemble de règles intégrées dans l’attestation par son émetteur, indiquent les conditions qu’un vérificateur doit remplir pour y accéder ; l’annexe III en liste trois formes communes : aucune politique, « réservé aux parties utilisatrices autorisées » qui limite la divulgation aux vérificateurs expressément énumérés, et « racine de confiance spécifique » qui la limite à ceux dont le certificat dérive d’une racine désignée. Et les pseudonymes : le portefeuille doit pouvoir générer, pour chaque vérificateur, un pseudonyme spécifique et exclusif, choisi et géré par l’utilisateur, afin d’accéder à des services sans fournir d’informations superflues, sauf obligation légale d’utiliser l’identité juridique. La spécification technique désignée pour cette fonction est, à l’annexe V, WebAuthn au niveau 2 du W3C, ce qui rattache cette partie du portefeuille à une mécanique déjà connue et traitée dans le déploiement de WebAuthn FIDO2.
Ce que cela change pour qui construit un service
Section intitulée « Ce que cela change pour qui construit un service »Trois conséquences pratiques, pour finir, à l’intention de ceux qui auront à consommer ces attestations plutôt qu’à les émettre.
La première est que la minimisation cesse d’être une promesse contractuelle pour devenir une contrainte technique. Un service qui demandait jusqu’ici une copie de pièce d’identité recevait tout ; il recevra désormais ce qu’il a déclaré demander, et le portefeuille peut refuser le reste. Le règlement 2024/2979 prévoit du reste que les vérificateurs « doivent s’abstenir de demander aux utilisateurs de fournir d’autres données que celles qui correspondent à l’utilisation prévue des portefeuilles dans le registre des parties utilisatrices », et que les utilisateurs peuvent vérifier à tout moment ces données d’enregistrement. La mécanique de cet enregistrement est le sujet de l’enregistrement des vérificateurs d’identité, et le principe général est celui de la minimisation de la collecte.
La deuxième est que la vérification est plus exigeante qu’une validation de signature : il faut contrôler la signature de l’émetteur, recalculer les condensés des attributs révélés, vérifier que la clé du porteur est bien celle attestée et qu’il en détient la clé privée, puis contrôler l’état de validité de l’attestation et du portefeuille. Omettre la preuve de détention de clé rend l’attestation rejouable par quiconque l’a vue passer, défaut traité dans l’assertion fédérée injectée. La clé privée du porteur a d’ailleurs son propre cahier des charges : les clés d’un portefeuille d’identité vivent dans un dispositif sécurisé et n’en sortent pas, ce qui fait tout le prix de la preuve de détention.
La troisième est qu’il faut résister à la tentation de tout stocker : recevoir un attribut révélé ne donne aucun droit de le conserver, et une base qui archive les présentations reconstitue le profil que la divulgation sélective devait empêcher. La vie privée se perd rarement dans la cryptographie et presque toujours dans la journalisation.
- Règlement d’exécution (UE) 2024/2977 de la Commission du 28 novembre 2024, données d’identification personnelle et attestations électroniques d’attributs délivrées aux portefeuilles européens d’identité numérique.
- Règlement d’exécution (UE) 2024/2979 de la Commission du 28 novembre 2024, intégrité et fonctionnalités essentielles des portefeuilles européens d’identité numérique.
- Règlement d’exécution (UE) 2026/1731 de la Commission du 15 juillet 2026, modifiant les règlements d’exécution 2024/2977, 2024/2979, 2024/2980 et 2024/2982 en ce qui concerne les normes et spécifications applicables.
🐝 Ce qui arrive si on s’en passe
Section intitulée « 🐝 Ce qui arrive si on s’en passe »Sans condensé salé par attribut, une attestation signée est indivisible : la présenter pour prouver un seul champ en révèle tous les autres, et le vérificateur se retrouve dépositaire de données qu’il n’a pas demandées et qu’il devra protéger. Sans sel distinct par attribut, le condensé d’un attribut omis se retrouve par énumération des valeurs plausibles, et la divulgation sélective ne cache plus rien. Sans granularité à l’attribut, le regroupement par commodité d’implémentation force à révéler trois champs pour en justifier un. Sans attribut dédié ni preuve de prédicat, un service qui a besoin de connaître un seuil d’âge reçoit la date de naissance complète, et la minimisation échoue précisément là où elle était le plus facile. Sans délivrance par lots ni attestations éphémères, la même attestation présentée à deux services différents les autorise à rapprocher deux visites, quels que soient les attributs révélés. Et sans preuve de détention de clé par le porteur, une présentation capturée se rejoue telle quelle.
🦫 Explication de la marmotte 🍫
Section intitulée « 🦫 Explication de la marmotte 🍫 »Une pièce d’identité numérique est un fichier signé par une administration. La signature garantit que le contenu n’a pas été modifié, mais elle a un effet secondaire désagréable : on ne peut rien enlever du fichier sans casser la signature. Montrer sa carte d’identité numérique pour prouver son prénom reviendrait donc à montrer aussi son adresse, sa date de naissance et son lieu de naissance.
La divulgation sélective résout cela en changeant ce que l’administration signe. Au lieu de signer les informations, elle signe une empreinte de chaque information prise séparément, chaque empreinte étant brouillée par un nombre aléatoire tiré pour elle. Le porteur reçoit tout. Quand il se présente quelque part, il transmet la signature entière, la liste des empreintes, et, uniquement pour les informations qu’il accepte de montrer, leur valeur et le nombre aléatoire correspondant. Le vérificateur peut recalculer les empreintes de ce qu’on lui a montré, constater qu’elles figurent dans la liste signée, et vérifier la signature. Les autres informations restent des empreintes, c’est-à-dire du bruit.
Le portefeuille européen d’identité numérique impose ce mécanisme, et les textes européens désignent deux formats précis : l’un issu du monde des jetons signés en JSON, l’autre issu de la norme du permis de conduire mobile. Ils exigent que chaque information soit révélable séparément, et pas par groupes.
Attention à la limite, qui n’est pas intuitive. Ne pas montrer sa date de naissance ne prouve pas qu’on est majeur : cela ne prouve rien du tout. Pour prouver une majorité sans montrer la date, il faut soit que l’administration ait prévu une information séparée qui dit simplement « oui, cette personne a plus de dix-huit ans », soit un procédé mathématique plus avancé qui démontre une propriété sans révéler la valeur. Les deux formats imposés aujourd’hui font la première chose, pas la seconde.
Dernier point : montrer moins d’informations ne suffit pas à empêcher qu’on vous suive. Si le même fichier signé est présenté à deux commerçants, ils peuvent rapprocher vos deux visites, même sans connaître votre nom. C’est pourquoi les textes demandent de remettre au porteur plusieurs exemplaires équivalents, ou des exemplaires à durée de vie courte.
À lire aussi
- Niveaux d'assurance d'authentification : ce qu'il faut pour monter d'un cranUn facteur, deux facteurs, matériel non exportable : ce que la résistance à l'hameçonnage exige techniquement, les types d'authentificateurs admis à chaque niveau, et les durées de session imposées.
- Authentification défi-réponse, rejeu, relais et attaque hors ligneComment l'authentification par défi-réponse prouve la connaissance d'un secret sans le transmettre dans CHAP, NTLM, Kerberos et FIDO2, et pourquoi le rejeu, le relais et l'attaque hors ligne restent possibles.
- Vérifier à distance qu'une personne est bien celle qu'elle prétend êtreRésolution, validation, vérification : les quatre types de parcours, les six méthodes de vérification admises par le NIST, celle qu'il interdit, et la menace des médias forgés injectés.
- Gouverner les facteurs d’authentification en entreprisePolitique de choix des facteurs, déploiement progressif du passwordless, vérification d’identité et récupération de compte dans un parc hétérogène.
Pages voisines
La citent
Divulgation sélective : prouver qu'on est majeur sans montrer sa date de naissance
Elle cite
- Lien dans les deux sens :Assertion fédérée injectée : pourquoi une assertion valide ne suffit pas
- Lien dans les deux sens :Enregistrer les vérificateurs d'identité : empêcher qu'on demande plus que nécessaire
- Les clés d'un portefeuille d'identité : où elles vivent et pourquoi elles ne sortent pas
- Anonymisation ou pseudonymisation en cas de fuite
- Comment minimiser la collecte de données sensibles
- Condensés cryptographiques : propriétés, constructions et familles
- Déployer WebAuthn FIDO2 passwordless sur une application web
- JWS : signer et sécuriser vos échanges JSON
- Prouver sans révéler : ZK et identification
: les deux pages se citent l’une l’autre.