
Clé publique
Gestion des clés
Moitié diffusable d'une paire de clés asymétriques. Selon l'algorithme, elle sert à chiffrer des données que seule la clé privée associée pourra déchiffrer, à vérifier les signatures produites par cette clé privée, ou à établir une clé commune avec son détenteur. On peut la publier partout, c'est même tout l'intérêt.
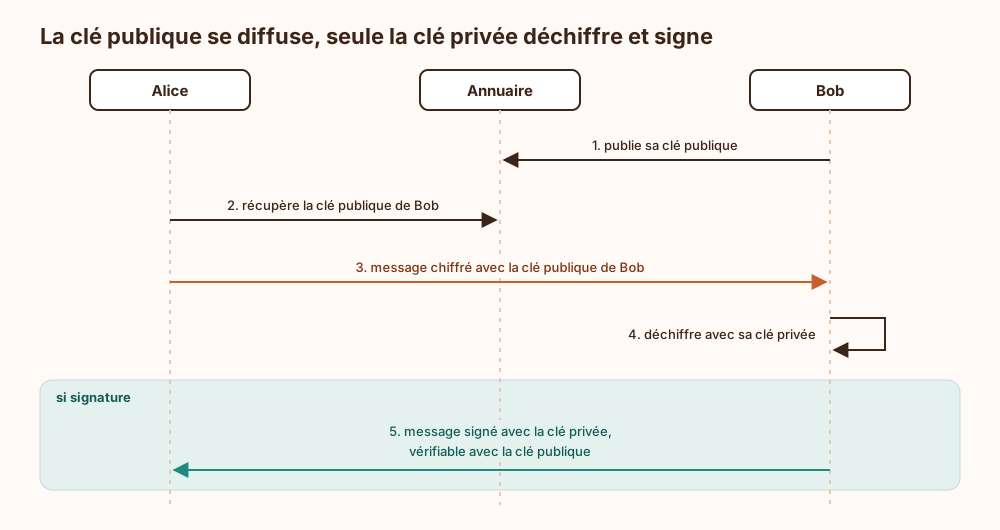
Ce qu'elle permet : Chiffrer à l'intention du détenteur de la clé privée, vérifier qu'une signature vient bien de lui, ou établir avec lui une clé commune (Diffie-Hellman, KEM). Dans les trois cas elle ne permet jamais l'inverse : on ne déchiffre ni ne signe avec une clé publique, et les courbes elliptiques ne chiffrent en général aucun message directement.
Pourquoi on peut la publier : Retrouver la clé privée à partir de la clé publique repose sur un problème mathématique jugé infaisable en pratique : factorisation de grands entiers pour RSA, logarithme discret sur courbe elliptique pour ECDSA ou Ed25519.
Le vrai problème : l'authenticité : Une clé publique ne dit pas à qui elle appartient ; il faut un certificat, une PKI ou une empreinte vérifiée hors bande pour l'attester. Aucune clé publique n'a jamais fui, par construction : c'est la question « à qui est-elle, au juste ? » qui finit en incident, généralement une fois la mise en production faite.
Formats courants : On la croise en PEM, dans un fichier authorized_keys SSH, en JWK dans un JWKS ou encapsulée dans un certificat X.509.
Ce qui arrive si on s'en passe
Sans clé publique diffusée, la cryptographie asymétrique perd son point d'appui : aucun tiers ne peut vérifier une signature, donc un paquet, un commit ou un certificat modifié ne se distingue plus de l'original, et l'origine d'un message ne peut plus être démontrée. Pour chiffrer à l'intention d'un destinataire, il faut alors un secret partagé à l'avance et transmis par un canal lui-même protégé ; chaque nouveau correspondant ajoute une copie de ce secret, et une seule copie compromise expose tout ce qu'il protège. Une clé publique récupérée sans contrôle de son empreinte ou de sa chaîne de confiance ouvre aussi la porte à la substitution : un attaquant qui glisse sa propre clé à la place de la vraie lit les données chiffrées pour la victime et signe en son nom des contenus jugés authentiques.
Explication de la marmotte
Imagine que tu distribues à tout le monde des cadenas ouverts, tous identiques, mais que toi seul gardes la petite clé qui les ouvre. N'importe qui peut glisser un mot dans une boîte, la fermer avec ton cadenas et te l'envoyer. Une fois le cadenas refermé, même la personne qui a écrit le mot ne peut plus rouvrir la boîte : il n'y a que toi. Le cadenas ouvert, c'est la clé publique : on peut le donner à la Terre entière sans aucun risque. La petite clé, c'est la clé privée, et celle-là, tu ne la prêtes jamais.
Où ce terme est utilisé
- WireGuard et VPN maillés, fonctionnement, AllowedIPs et limites (14 occurrences)
- Courbes elliptiques : compacité, validation et pièges (10 occurrences)
- Relier une clé à une identité: certificats et PKI (10 occurrences)
- Établir une clé : Diffie-Hellman, KEM et HPKE (9 occurrences)
- Les problèmes difficiles qui rendent la clé publique possible (9 occurrences)
- Signer numériquement : preuve publique, politiques de vérification (9 occurrences)
- Certificate pinning : risques et rotation des certificats (8 occurrences)
- Récolter maintenant, déchiffrer plus tard (8 occurrences)
- Signer et vérifier les artefacts de build (7 occurrences)
- Valider un certificat serveur sur mobile et embarqué (7 occurrences)