
Kali Linux pour les tests d'intrusion, usages, limites et détection
Kali Linux pour les tests d’intrusion, usages, limites et détection
Section intitulée « Kali Linux pour les tests d’intrusion, usages, limites et détection »Kali Linux est une distribution dérivée de Debian qui embarque, déjà installés et rangés, plusieurs centaines d’outils offensifs. Ce n’est pas un outil d’attaque : c’est l’établi sur lequel les outils sont posés. La nuance décide de ce qu’on peut en attendre, de la façon de s’en servir sans se faire mal, et de ce qu’un défenseur peut en tirer.
→ Lire l’explication complète de la marmotte
À quoi sert Kali Linux et ce que la distribution contient
Section intitulée « À quoi sert Kali Linux et ce que la distribution contient »Kali sert à disposer, en quelques minutes, d’un environnement d’audit cohérent : les outils sont empaquetés, testés ensemble et mis à jour par le même dépôt. La valeur est dans l’intégration, pas dans les outils eux-mêmes, qui existent tous ailleurs. Installer à la main un cadre d’exploitation, ses dépendances, un pilote Wi-Fi capable d’injection et quinze scripts aux versions de bibliothèques incompatibles occupe une journée ; Kali la rend.
Le menu range l’outillage par étape d’un test :
- Reconnaissance : découverte d’hôtes et de services, avec Nmap en tête de gondole.
- Analyse de vulnérabilités : scanners qui confrontent les services trouvés à des failles connues.
- Web : proxy d’interception (Burp Suite en édition communautaire), sqlmap pour les injections dans les bases de données.
- Mots de passe : John the Ripper et Hashcat pour le cassage hors ligne, Hydra pour les essais en ligne.
- Sans-fil : la suite Aircrack-ng, appuyée sur un noyau modifié pour l’injection de trames.
- Exploitation : Metasploit Framework.
- Forensique (analyse après incident) : Autopsy, binwalk, outils de copie de disque.
- Capture et analyse de trafic : Wireshark.
Le public visé : testeurs d’intrusion, équipes de sécurité internes, étudiants, et joueurs de CTF (Capture The Flag), ces compétitions où l’on attaque des cibles prévues pour cela. Les défenseurs en font partie, on y revient plus bas.
Éditeur, licence et modèle de mise à jour de Kali Linux
Section intitulée « Éditeur, licence et modèle de mise à jour de Kali Linux »Kali est maintenue par OffSec, société anciennement nommée Offensive Security, qui vit de formations et de certifications en sécurité offensive. La distribution est gratuite. Elle succède à BackTrack, reconstruite sur une base Debian en 2013.
Il n’existe pas de « licence Kali » unique. La distribution est un assemblage : le noyau et une grande partie des outils sont sous GPL (General Public License), d’autres sous leurs licences propres, et les sections contrib et non-free du dépôt sont activées par défaut, ce qui signifie que certains composants fournis ne sont pas des logiciels libres. Le nom et le logo sont des marques d’OffSec. Conséquence pratique : redistribuer une image dérivée oblige à vérifier la licence paquet par paquet, et à ne pas l’appeler Kali.
Côté technique, Kali suit la branche de test de Debian et se met à jour en continu (branche kali-rolling) par APT (Advanced Package Tool), le gestionnaire de paquets de Debian. Ce modèle a un prix : une mise à jour peut modifier le comportement d’un outil du jour au lendemain. Mettre à jour au milieu d’une mission, c’est changer les pneus sur l’autoroute, avec la sérénité qu’on imagine.
Quand sortir Kali Linux, et pourquoi pas comme poste de travail
Section intitulée « Quand sortir Kali Linux, et pourquoi pas comme poste de travail »On sort Kali pour une tâche délimitée dans le temps : un test d’intrusion, la validation d’une règle de détection, une formation, un CTF. On la range ensuite. Le compromis central tient en une ligne : on gagne un outillage complet et immédiat, on paie une surface logicielle énorme et des réglages pensés pour attaquer, pas pour vivre.
Trois raisons techniques de ne pas en faire un système de tous les jours :
- L’outillage offensif est installé d’office. Des centaines de paquets, dont beaucoup analysent des données hostiles (trafic capturé, réponses de serveurs piégés, fichiers suspects) avec des droits élevés, puisque la capture brute et l’injection exigent les privilèges d’administrateur. Chaque analyseur est une cible potentielle.
- Les choix par défaut visent l’audit. Les services réseau ne démarrent pas d’office, le noyau est modifié pour le sans-fil, et les images prêtes à l’emploi livrent un compte
kaliau mot de passekali, connu de la planète entière. - Le dépôt ne tolère pas le mélange. Ajouter des dépôts tiers pour installer une suite bureautique ou un pilote graphique récent finit par casser les dépendances. La documentation de Kali déconseille elle-même d’en faire son système principal, ce qui est rare chez un éditeur et mérite d’être cru.
La recommandation tranchée : Kali vit dans une machine virtuelle jetable, sur une machine d’audit dédiée ou sur une clé, jamais sur le poste qui lit le courrier et ouvre la console d’administration.
Prérequis de plateforme : un hyperviseur ou un matériel dédié, quelques gigaoctets de mémoire vive et plusieurs dizaines de gigaoctets de disque pour une installation complète, un accès aux miroirs de Kali pour les mises à jour, et, pour l’audit sans-fil, une carte dont le jeu de composants accepte le mode moniteur et l’injection (ce qui exclut une bonne part des cartes intégrées aux ordinateurs portables).
Modes d’utilisation de Kali Linux sans en faire son poste de travail
Section intitulée « Modes d’utilisation de Kali Linux sans en faire son poste de travail »Quatre modes couvrent presque tous les besoins : la machine virtuelle, la clé USB (Universal Serial Bus) en mode live, le conteneur, et WSL (Windows Subsystem for Linux), le sous-système Linux de Windows. Le schéma se lit comme un arbre de décision : la contrainte entre crochets désigne le mode.
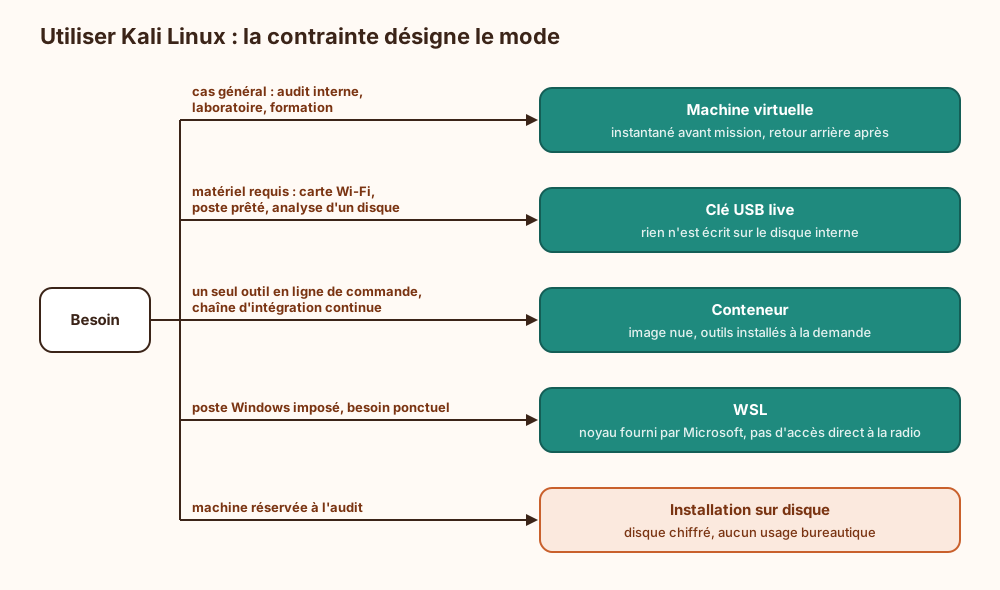
La machine virtuelle est le choix par défaut : les instantanés donnent un état propre avant chaque mission, et la carte réseau virtuelle se bascule entre réseau isolé et réseau ponté selon la phase. Limite : une carte Wi-Fi interne n’est pas accessible, il faut un adaptateur USB passé à la machine virtuelle.
La clé live démarre le système en mémoire. Deux variantes comptent : la persistance, qui conserve des données sur la clé (à chiffrer, sinon une clé perdue livre la mission entière), et le mode forensique, qui ne monte aucun disque automatiquement et n’utilise pas la partition d’échange, pour ne pas altérer la machine examinée.
Le conteneur officiel (kalilinux/kali-rolling) est livré sans aucun outil : on installe ce qu’il faut. Il partage le noyau de l’hôte, donc pas d’injection sans-fil ni de pilote spécifique.
WSL dépanne sur un poste Windows. Par défaut le réseau passe par une traduction d’adresses, ou NAT (Network Address Translation), ce qui fausse certains balayages et complique les connexions entrantes ; le noyau n’est pas celui de Kali.
Ce que Kali Linux montre et ce qu’elle ne montre pas
Section intitulée « Ce que Kali Linux montre et ce qu’elle ne montre pas »Kali montre ce qu’un attaquant moyennement outillé obtient avec du logiciel public : services exposés, versions vulnérables connues, mots de passe faibles, configurations par défaut. C’est déjà beaucoup, et c’est le niveau de menace le plus fréquent.
Elle ne montre pas le reste. Un scanner qui ne remonte rien ne prouve pas l’absence de faille : il prouve que cet outil, avec ces réglages, depuis ce point du réseau, n’a rien vu. Les défauts de logique métier (un virement validé sans contrôle, un droit hérité à tort) échappent à l’automatisation. Un attaquant ciblé écrit ses propres outils, et aucun menu ne les contient.
Surtout, Kali ne fournit ni méthode, ni périmètre, ni rapport. Savoir lancer un outil ne dit pas lequel lancer, dans quel ordre, quoi déduire d’une réponse ambiguë, ni comment formuler un constat exploitable par celui qui corrige. Savoir se servir de Kali ne fait pas un testeur d’intrusion, pas plus que posséder un stéthoscope ne fait un cardiologue ; le secteur produit pourtant chaque année sa promotion de profils dont la compétence principale est un fond d’écran avec un dragon. Pour commander un test et en exploiter le résultat, la page commander, cadrer et exploiter un test d’intrusion est le bon point d’entrée.
Exemple : trois usages concrets de Kali Linux
Section intitulée « Exemple : trois usages concrets de Kali Linux »Un conteneur pour un outil, sans installer la distribution. L’image officielle est nue, ce qui est une qualité : on n’y met que le nécessaire.
# Démarrer un conteneur Kali jetable (supprimé à la sortie)docker run --tty --interactive --rm kalilinux/kali-rolling
# Dans le conteneur : rafraîchir l'index, puis installer un jeu réduit d'outilsapt update && apt install -y kali-tools-top10
# Voir les autres métapaquets d'outillage, rangés par catégorieapt-cache search kali-tools
Une machine virtuelle remise à niveau avant une mission, figée pendant.
# Mise à jour complète, à faire AVANT la mission, suivie d'un instantanésudo apt update && sudo apt full-upgrade -y
# Remplacer le mot de passe par défaut du compte kalipasswd
# Remplacer le nom d'hôte par défautsudo hostnamectl set-hostname audit-lab-01
Sous Windows, l’installation par WSL tient en une commande :
# Installer Kali dans le sous-système Linux de Windowswsl --install -d kali-linuxRejouer une attaque en laboratoire pour valider une détection. C’est l’usage le plus rentable pour une équipe de défense. Dans la topologie ci-dessous, regarder deux choses : aucune route ne mène à la production, et la sonde reçoit une copie de tout le trafic échangé entre Kali et la cible.
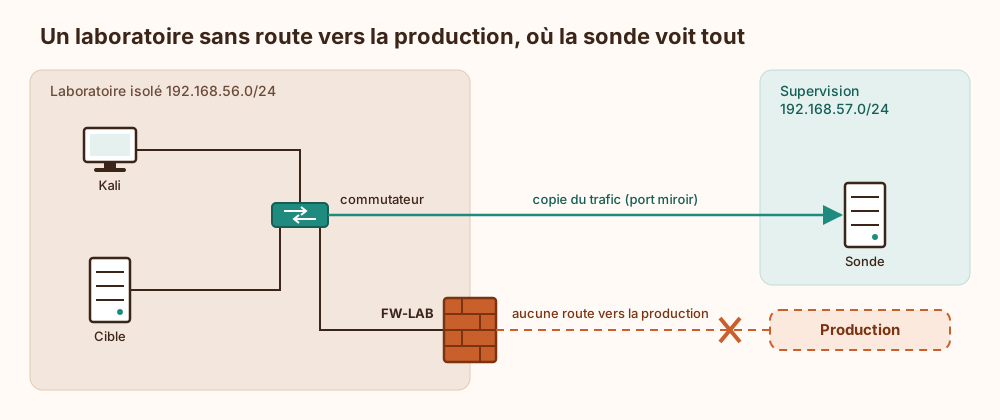
On lance l’attaque depuis Kali, on vérifie que l’alerte attendue se déclenche, on corrige la règle si elle se tait, on restaure l’instantané de la cible. Une règle de détection jamais confrontée à l’outil qu’elle prétend repérer est une hypothèse, pas un contrôle.
Surface d’attaque et conditions d’exploitation d’une Kali d’audit
Section intitulée « Surface d’attaque et conditions d’exploitation d’une Kali d’audit »Une Kali en mission est une cible de choix : elle concentre les identifiants récupérés, les empreintes de mots de passe, les captures réseau et la cartographie des faiblesses du système audité. Compromettre l’auditeur, c’est hériter de son travail sans la fatigue.
Les vecteurs connus et leurs parades :
- Identifiants par défaut. Le couple
kali/kaliest le premier essai de tout attaquant dès qu’un service d’accès distant comme SSH (Secure Shell) est activé. Changer le mot de passe avant d’activer quoi que ce soit, et préférer une authentification par clé. - Services d’écoute des outils. Un cadre d’exploitation ou un serveur de fichiers improvisé ouvrent des ports sur la machine d’audit. Les lier à l’interface voulue, les fermer en fin de session.
- Données hostiles analysées avec des privilèges. Un serveur piégé peut viser l’analyseur qui lit sa réponse. Garder l’outillage à jour (avant mission) et cloisonner : une machine virtuelle par mission.
- Vol ou perte du support. Chiffrement intégral du disque ou de la persistance, sans exception.
Conditions d’exploitation à tenir :
- Secrets. Rien de ce qui est collecté ne survit à la mission hors d’un stockage chiffré prévu au contrat ; la machine virtuelle est détruite ou restaurée à l’instantané propre.
- Clé de signature du dépôt. APT vérifie les paquets avec la clé d’archive de Kali. Une image restée des mois sans mise à jour peut porter une clé périmée : la mise à jour échoue tant que le paquet
kali-archive-keyringn’est pas remis à niveau depuis une source vérifiée. Ne jamais contourner l’erreur en désactivant la vérification. - Sauvegarde et reprise. Instantané avant mission, export des preuves et du journal de commandes au fil de l’eau ; une machine virtuelle corrompue au troisième jour ne doit coûter qu’une restauration.
- Traçabilité. Horodater les actions offensives et noter l’adresse IP (Internet Protocol) source, pour que la défense puisse distinguer le test d’un incident réel survenu la même semaine.
Limites de Kali Linux et alternatives : Parrot Security, BlackArch, Debian
Section intitulée « Limites de Kali Linux et alternatives : Parrot Security, BlackArch, Debian »Les limites tiennent au modèle. Tout installer, c’est maintenir tout : la surface logicielle dépasse de loin le besoin d’une mission donnée. La mise à jour continue rend la reproductibilité fragile, deux auditeurs à une semaine d’écart n’ont pas les mêmes versions. Et les réglages par défaut des outils sont les plus bruyants et les plus reconnaissables du marché.
Trois alternatives :
- Parrot Security : dérivée de Debian elle aussi, avec une édition pensée pour un usage plus quotidien et un accent sur la vie privée.
- BlackArch : construite sur Arch Linux, catalogue d’outils très large, public à l’aise avec Arch.
- Une Debian ordinaire sur laquelle on installe seulement les outils nécessaires.
Le choix dépend d’une question : faut-il tout l’outillage, ou cinq outils ? Pour une mission d’audit complète ou une formation, Kali reste le standard de fait, et sa documentation abondante compte. Pour une équipe de défense qui utilise un scanner de ports, un analyseur de trafic et un proxy web, une Debian stable avec ces trois paquets offre une surface réduite, un cycle de mise à jour prévisible, et aucune discussion gênante avec l’équipe qui administre le parc. Kali Purple, la variante orientée défense publiée par OffSec, répond à un autre besoin : monter un laboratoire de supervision, pas remplacer un poste.
Kali Linux côté défenseur : détecter son usage sur un réseau
Section intitulée « Kali Linux côté défenseur : détecter son usage sur un réseau »Pour celui qui protège, Kali a deux intérêts. Elle fixe le niveau plancher : tout ce que ses outils trouvent sans effort sera trouvé par n’importe qui, la rubrique menaces détaille les profils concernés. Et elle permet de rejouer une attaque pour mesurer ce que la supervision voit réellement.
Une Kali laissée dans son état d’origine se repère par plusieurs signaux :
- Nom d’hôte. La machine s’annonce
kaliau serveur DHCP (Dynamic Host Configuration Protocol), le service qui distribue les adresses. Les journaux d’attribution le conservent. - Mises à jour. Des résolutions DNS (Domain Name System) vers
http.kali.orgoukali.downloadn’ont aucune raison d’exister sur un réseau bureautique. - Empreintes des outils. En-têtes HTTP (Hypertext Transfer Protocol) par défaut : les scripts de Nmap, sqlmap et Nikto s’y nomment en toutes lettres. Les balayages de ports ont un motif reconnaissable (un hôte, des centaines de ports ou d’adresses en quelques secondes).
- Indices de contexte. Sur un segment de postes Windows, une machine dont les paquets partent avec un TTL (Time To Live, compteur de sauts) initial de 64 au lieu de 128 est un Linux ; une adresse MAC (Media Access Control) au préfixe d’un éditeur d’hyperviseur signale une machine virtuelle pontée.
Le schéma montre la logique : aucun signal isolé ne suffit, c’est la corrélation sur une même adresse qui déclenche, puis le rapprochement avec les tests déclarés.
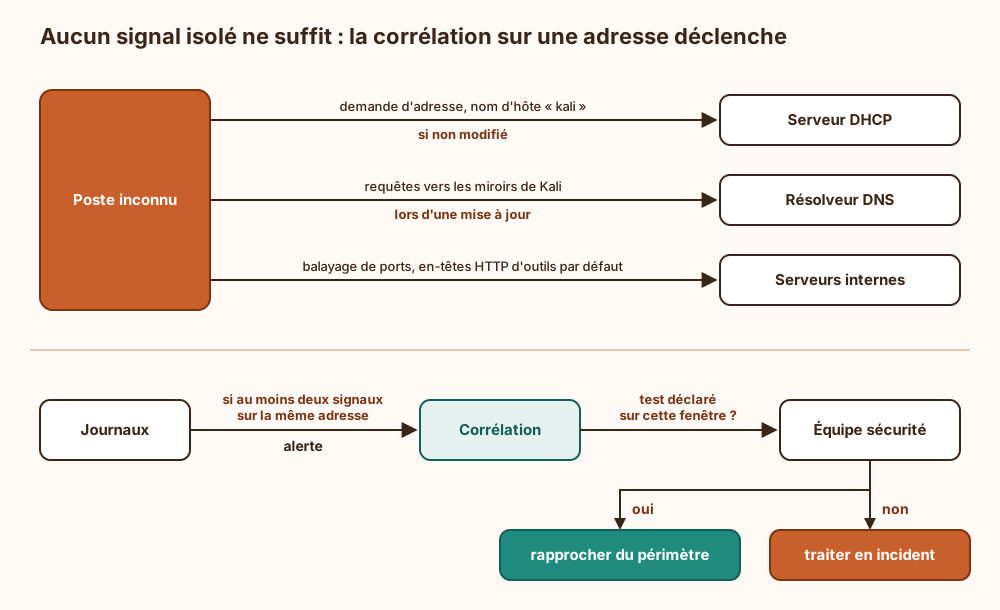
La limite est nette : chacun de ces signaux se change en une commande. Détecter le nom kali attrape l’auditeur pressé, l’étudiant curieux et l’attaquant paresseux, ce qui fait déjà du monde, mais pas l’adversaire appliqué. La détection durable vise les comportements (balayage, essais d’authentification en rafale, mouvements latéraux), qui ne dépendent pas de la distribution. La segmentation, traitée dans la rubrique réseaux, limite ce qu’un poste inconnu peut atteindre avant même d’être repéré.
Cadre légal des tests d’intrusion avec Kali Linux
Section intitulée « Cadre légal des tests d’intrusion avec Kali Linux »Télécharger et utiliser Kali sur ses propres machines est licite. Ce qui ne l’est pas, c’est de viser un système sans autorisation. On ne scanne, n’écoute et ne casse que ce qu’on a le droit de tester.
En France, le code pénal encadre le sujet aux articles 323-1 et suivants :
- 323-1 : accès ou maintien frauduleux dans un système de traitement automatisé de données. Aucun dégât n’est requis.
- 323-2 : entrave ou faussement du fonctionnement du système.
- 323-3 : introduction, extraction, modification ou suppression frauduleuse de données.
- 323-3-1 : détention ou mise à disposition, sans motif légitime (le texte cite la recherche et la sécurité informatique), d’outils conçus pour commettre ces infractions.
- 323-7 : la tentative est punie comme l’infraction.
Les peines figurent dans les articles eux-mêmes, à lire sur Légifrance plutôt que dans un résumé. En pratique, un test repose sur un accord écrit, signé par une personne ayant autorité sur le système, qui fixe le périmètre (adresses, applications, comptes), les dates, les techniques exclues et un contact d’urgence. Un système hébergé chez un tiers implique aussi les conditions de l’hébergeur. « C’était pour aider » n’a jamais constitué une autorisation, et la bonne foi se plaide nettement mieux avec un document daté.
Faut-il installer Kali Linux pour apprendre la sécurité offensive ?
Section intitulée « Faut-il installer Kali Linux pour apprendre la sécurité offensive ? »Non. Une machine virtuelle suffit et évite de sacrifier un disque. Pour débuter, une Debian ordinaire avec deux ou trois outils oblige à comprendre ce qu’on installe, ce qui forme mieux qu’un menu de six cents entrées dont on ignore l’usage. Kali devient rentable quand le besoin d’outillage s’élargit.
Kali Linux est-elle plus sûre qu’une autre distribution ?
Section intitulée « Kali Linux est-elle plus sûre qu’une autre distribution ? »Non, et ce n’est pas son objectif. Elle est construite pour attaquer, pas pour résister : beaucoup de logiciels, des privilèges élevés à l’usage, un compte par défaut connu sur les images prêtes à l’emploi. Sa sécurité dépend entièrement de la façon dont elle est isolée, mise à jour et détruite après usage.
Bloquer Kali Linux sur un réseau d’entreprise est-il possible ?
Section intitulée « Bloquer Kali Linux sur un réseau d’entreprise est-il possible ? »On peut bloquer les signes d’une Kali non modifiée (nom d’hôte, accès aux miroirs), pas la distribution elle-même, qui n’est qu’un Linux avec des paquets. Le contrôle d’accès au réseau, qui refuse tout poste non identifié, traite le problème à la racine : la question n’est plus de savoir si c’est une Kali, mais si cette machine a le droit d’être là.
🐝 Ce qui arrive si on s’en passe
Section intitulée « 🐝 Ce qui arrive si on s’en passe »Sans environnement offensif dédié, l’outillage ne disparaît pas : il s’installe au fil de l’eau sur les postes d’administration, à côté des accès de production, et les traces d’audit se mélangent aux fichiers de travail. Faute d’instantané, aucun retour à un état propre n’existe entre deux missions, et les données d’une cible voyagent chez la suivante. Côté défense, les règles de détection ne sont jamais confrontées à l’outillage réel : elles restent validées sur le papier, et le premier balayage ou le premier outil d’extraction de mots de passe exécuté sur le réseau est celui d’un attaquant. Enfin, sans base commune, deux auditeurs travaillent avec deux jeux de versions différents, et un constat devient impossible à rejouer.
🦫 Explication de la marmotte 🍫
Section intitulée « 🦫 Explication de la marmotte 🍫 »Kali Linux est un système d’exploitation complet, c’est-à-dire le logiciel de base qui fait fonctionner un ordinateur, construit à partir d’un autre système libre nommé Debian. Une entreprise, OffSec, y ajoute plusieurs centaines de programmes servant à chercher les faiblesses d’un réseau, d’un site ou d’un mot de passe, puis les range par famille et les met à jour en continu. Le système ne trouve rien tout seul : une personne choisit un programme, le lance contre une cible, lit le résultat et décide de la suite. Sans méthode, le résultat est une liste que personne ne sait interpréter. Ces programmes étant puissants et nombreux, on ne s’en sert pas pour ses courriels ou ses achats : on démarre Kali dans un ordinateur simulé à l’intérieur du vrai, ou depuis une clé amovible, puis on l’efface quand le travail est fini, car elle contient alors des informations sensibles sur les machines testées. Ceux qui défendent un réseau s’en servent aussi : ils rejouent une attaque dans un réseau séparé pour vérifier que leurs alertes se déclenchent. Une Kali laissée telle quelle se repère par son nom et par la signature de ses programmes, mais un attaquant sérieux change les deux. Enfin, tout test exige l’accord écrit du propriétaire : sans lui, la loi française punit l’intrusion, même quand rien n’est cassé.
À lire aussi
- Durcir les postes de développeurs contre le vol de code et secretsLes postes de développeurs constituent une cible souvent oubliée du durcissement, alors qu’ils concentrent code source, identités, secrets et accès de production.
- Interfaces, pilotes et démarrage par le réseauRelier carte réseau, pilote, système d’exploitation et pile protocolaire pour comprendre comment une machine émet et reçoit du trafic.
- Inventorier les objets IoT oubliés sur le réseauMéthode d’identification, de confinement et d’exploitation des objets connectés non inventoriés.
- Suivre un flux de bout en boutApprendre à raconter un échange complet depuis une action utilisateur jusqu’au service distant, en distinguant nom, adresse, chemin, transport, chiffrement et réponse applicative.
Pages voisines
La citent
Kali Linux pour les tests d'intrusion, usages, limites et détection
Elle cite
- Lien dans les deux sens :Debian stable sur serveur, mises à jour de sécurité et rétroportages
- Nmap pour cartographier un réseau, des hôtes aux services exposés
- Wireshark, capturer et lire des trames réseau avec filtres et TLS
- Installer WSL 2 sous Windows 10 et 11, configuration et sécurité
- Pourquoi les CTF créent des compétences offensives réutilisables
- Test d'intrusion : commander, cadrer et exploiter un pentest
: les deux pages se citent l’une l’autre.