
Pare-feu, architectures et NAT en une page
Le NAT a la réputation d’un vigile ; c’est un standardiste, qui change les numéros et transmet les appels, et que personne n’a jamais chargé de refuser qui que ce soit.
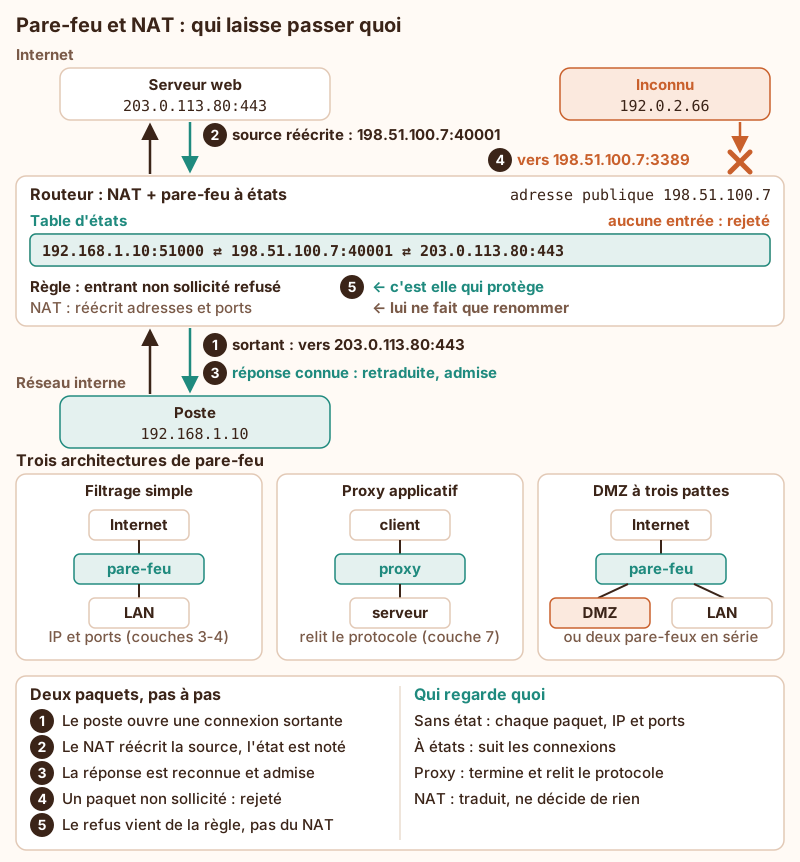
L’essentiel
Section intitulée « L’essentiel »- Un filtre sans état juge chaque paquet isolément, sur ses adresses, son protocole et ses ports (couches 3 et 4). Pour laisser revenir les réponses, il faut ouvrir largement les ports de retour, ce qui ouvre aussi la porte à ce qui n’est pas une réponse.
- Un pare-feu à états garde la trace des connexions ouvertes. Une réponse qui correspond à une connexion connue passe ; un paquet entrant que personne n’a sollicité est refusé par défaut. C’est ce mécanisme qui protège un réseau domestique.
- Un proxy applicatif termine la connexion du client et en ouvre une autre vers le serveur : il voit le protocole (couche 7), peut filtrer des adresses web ou des commandes, et ne voit le contenu d’un flux TLS que s’il le déchiffre.
- Le NAT réécrit des adresses, et des ports dans sa forme la plus courante (NAPT). Il permet à tout un réseau privé de sortir derrière une seule adresse publique ; il ne décide pas de ce qui est permis.
- Une DMZ isole les serveurs exposés à Internet : Internet peut joindre la DMZ sur les seuls services publiés, la DMZ ne peut presque rien ouvrir vers le réseau interne. On la construit avec un pare-feu à trois pattes ou deux pare-feux en série.
- Publier un service, c’est ajouter une traduction entrante (redirection de port) et une règle qui l’autorise : le serveur publié devient joignable par tout Internet, et sa sécurité ne dépend plus que de lui.
- Le danger entre aussi par les flux sortants : un poste piégé appelle lui-même son serveur de commande, et la table d’états admet poliment les réponses.
Pour aller plus loin : NAT, translations et publication de services · Filtrage, segmentation, NAC et Zero Trust · Topologies, composants d’interconnexion et LAN sécurisé · UDP, TCP et comportements de transport · IPv6 sans NAT · DMZ industrielle pour protéger le réseau de production · Comment limiter le mouvement latéral après compromission · L’adressage IP en une page · La poignée de main TLS 1.3 en une page.
À lire aussi
- Cloud networking, VPC/VNet, CDN et équilibrageExpliquer les objets réseau cloud comme composants pratiques : VPC/VNet, subnets, routes, gateways, security groups, NACL, load balancers, endpoints privés, CDN et journaux.
- IPv4, CIDR et plans d’adressageApprendre à lire, calculer et concevoir un adressage IPv4 cohérent pour LAN, DMZ, VPN, cloud, laboratoires et environnements multi-sites.
- IPv6, autoconfiguration et coexistencePrésenter IPv6 comme un protocole de production à gérer explicitement : adressage, portées, autoconfiguration, cohabitation avec IPv4, tunnels et sécurité.
- WireGuard et VPN maillés, fonctionnement, AllowedIPs et limitesCe que WireGuard garantit, ce qu'il laisse volontairement de côté, et ce que les réseaux maillés bâtis dessus changent pour l'architecture et la confiance.
Pages voisines
Pare-feu, architectures et NAT en une page
Elle cite
- Lien dans les deux sens :La poignée de main TLS 1.3 en une page
- L'adressage IP en une page
- Comment limiter le mouvement latéral après compromission
- DMZ industrielle pour protéger le réseau de production
- Filtrage, segmentation, NAC et Zero Trust
- IPv6 sans NAT
- NAT, translations et publication de services
- Topologies, composants d’interconnexion et LAN sécurisé
- UDP, TCP et comportements de transport
: les deux pages se citent l’une l’autre.