
L'adressage IP en une page
Une adresse IP n’est qu’un nombre de 32 bits auquel on a appris à se tenir en quatre morceaux, et c’est déjà plus de discipline qu’on n’en exige de la plupart des réseaux d’entreprise.
L’essentiel
Section intitulée « L’essentiel »- Le préfixe (
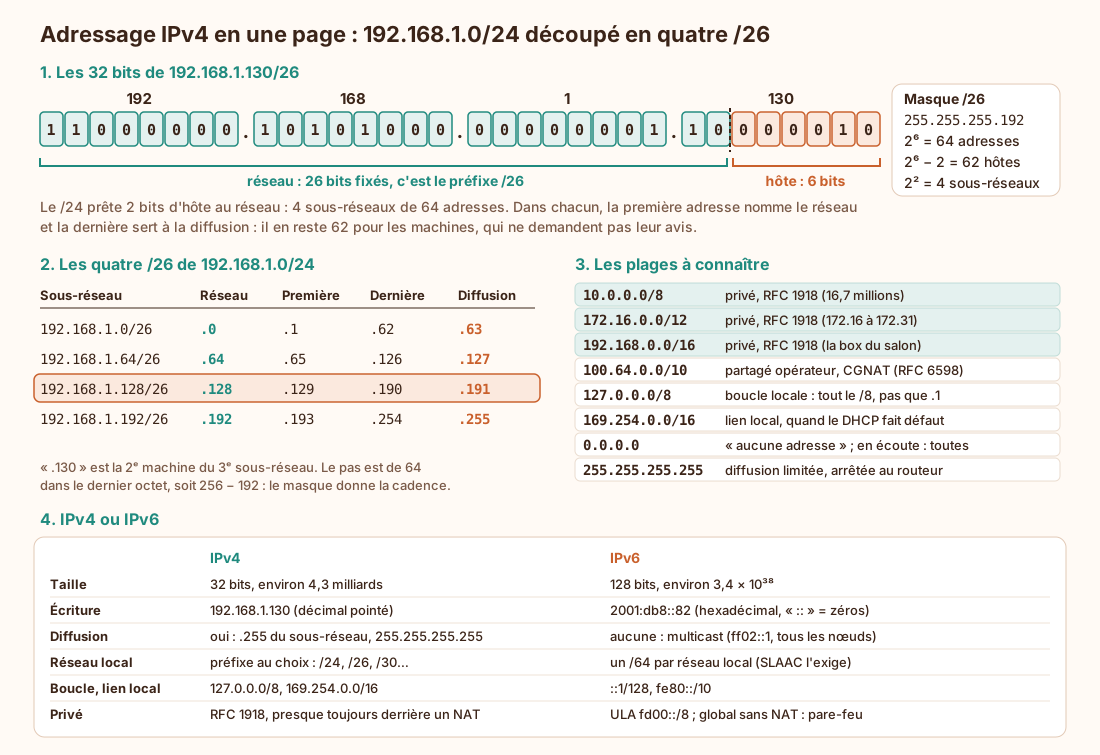
/26) dit combien de bits, à gauche, désignent le réseau ; le reste désigne la machine. Le masque (255.255.255.192) dit la même chose en plus long. - Un bloc de n bits d’hôte contient 2ⁿ adresses. Sur un réseau local classique, la première nomme le réseau et la dernière sert à la diffusion : il reste 2ⁿ − 2 machines.
- Découper, c’est emprunter des bits à l’hôte : deux bits pris au /24 donnent quatre /26, qui avancent de 64 en 64 dans le dernier octet.
- Les plages privées (RFC 1918) ne sont pas routées sur Internet ; pour sortir, elles passent par une traduction d’adresses, souvent doublée chez l’opérateur par le CGNAT de
100.64.0.0/10. - Une adresse en
169.254.x.xne signale presque jamais un réseau original, mais un DHCP qui n’a pas répondu. - IPv6 n’est pas « IPv4 en plus grand » : pas de diffusion, du multicast à la place, une adresse de lien local toujours présente et un /64 par réseau local, quel que soit le nombre de machines.
Pour aller plus loin : IPv4, CIDR et plans d’adressage · IPv6, autoconfiguration et coexistence · NAT, translations et publication de services · Décision de chemin et routage · Couches et vocabulaire de paquets.
À lire aussi
- Pare-feu, architectures et NAT en une pageFiltrage sans état, pare-feu à états, proxy applicatif, DMZ et NAT : ce qui laisse passer un paquet, ce qui le refuse, et pourquoi le NAT n'y est pour rien, sur un schéma animé.
- IPv6 sans NATAvec IPv6, chaque appareil d'un réseau domestique ou d'une petite structure reçoit une adresse joignable depuis internet, et la traduction d'adresses qui tenait lieu de protection disparaît. Le NAT n'a jamais été un pare-feu, mais il en tenait le rôle par accident : cet éditorial explique ce qui le remplace vraiment, ce que les adresses temporaires protègent et ne protègent pas, et ce qu'il faut vérifier sur sa box.
- Cloud networking, VPC/VNet, CDN et équilibrageExpliquer les objets réseau cloud comme composants pratiques : VPC/VNet, subnets, routes, gateways, security groups, NACL, load balancers, endpoints privés, CDN et journaux.
- WireGuard et VPN maillés, fonctionnement, AllowedIPs et limitesCe que WireGuard garantit, ce qu'il laisse volontairement de côté, et ce que les réseaux maillés bâtis dessus changent pour l'architecture et la confiance.