
MITRE ATT&CK : les quinze tactiques de l'attaquant
MITRE ATT&CK : les quinze tactiques de l’attaquant
Section intitulée « MITRE ATT&CK : les quinze tactiques de l’attaquant »« On a mappé sur le MITRE. » La phrase se prononce en réunion de sécurité avec le sérieux de celui qui vient de terminer un travail considérable, et elle contient deux approximations : MITRE est l’organisme, pas le référentiel, et « mapper » ne veut rien dire si l’on ne précise ni la matrice, ni sa version. Cette page décrit ce qu’est réellement ATT&CK, ce qu’il contient, et ce qu’on peut légitimement en faire.
→ Lire l’explication complète de la marmotte
Ce qu’ATT&CK est, et ce qui le distingue
Section intitulée « Ce qu’ATT&CK est, et ce qui le distingue »ATT&CK (pour Adversarial Tactics, Techniques, and Common Knowledge) est une base de connaissances publiée par le MITRE, qui décrit ce que font réellement les attaquants, tel qu’on l’a observé dans de vraies intrusions.
Cette dernière précision n’est pas un argument publicitaire, c’est le critère d’entrée : une technique n’est documentée que si elle a été constatée dans une opération réelle, et chaque entrée cite les groupes d’attaquants, les logiciels malveillants et les campagnes où elle a été vue. Ce n’est donc ni un modèle théorique de l’attaque, ni une liste de risques hypothétiques, ni un catalogue de failles. Les faiblesses du code sont ailleurs : c’est le rôle du Top 25 du CWE ; les risques à prioriser par surface applicative sont ailleurs encore, c’est le rôle des Top 10 de l’OWASP. ATT&CK commence là où ces deux-là s’arrêtent : une fois que c’est arrivé.
Comment c’est structuré
Section intitulée « Comment c’est structuré »Trois niveaux, et le vocabulaire a son importance.
Une tactique répond à la question « pourquoi » : quel objectif l’attaquant poursuit à cet instant. Obtenir un accès, rester, s’élever, se cacher, voler des identifiants, partir avec les données. Il y en a quinze dans la matrice Enterprise, chacune identifiée par un code de la forme TA0001.
Une technique répond à « comment » : par quel moyen cet objectif est atteint. L’hameçonnage, l’exploitation d’un service exposé, l’abus d’un outil d’administration légitime. Les codes sont de la forme T1566. Les techniques se déclinent en sous-techniques, notées T1566.001, qui descendent au niveau du geste précis.
À la version courante (Enterprise v20, publiée le 13 octobre 2026), la matrice compte 15 tactiques, 227 techniques et 479 sous-techniques. Une même technique appartient souvent à plusieurs tactiques, parce qu’un même geste sert plusieurs objectifs : c’est une propriété de la matrice, pas une erreur de rangement.
Trois domaines se partagent le référentiel, et il faut dire lequel on emploie : Enterprise, le plus utilisé, qui couvre les systèmes d’information d’entreprise, du poste de travail au nuage ; Mobile, pour les terminaux Android et iOS ; et ICS, pour les systèmes industriels, où les objectifs d’un attaquant ne sont pas les mêmes puisque la cible n’est pas une donnée mais un procédé physique.
Ce qui a changé, et pourquoi la documentation en ligne vous perdra
Section intitulée « Ce qui a changé, et pourquoi la documentation en ligne vous perdra »Voici le point qui justifie à lui seul de lire cette page avant de reprendre un cours trouvé sur Internet.
Jusqu’à la version 18, publiée en octobre 2025, la matrice Enterprise comptait quatorze tactiques, dont une nommée Defense Evasion (l’évasion des défenses), qui était la plus grosse de toutes et mélangeait deux intentions très différentes : se cacher, et casser les défenses. La version 19, publiée le 28 avril 2026, a scindé cette tactique en deux :
- Stealth (
TA0005), la furtivité : l’attaquant cherche à dissimuler ses actions et à passer pour une activité normale ; - Defense Impairment (
TA0112), la dégradation des défenses : l’attaquant cherche à casser les mécanismes de sécurité, les chaînes de traitement et l’outillage, pour que les défenseurs ne voient plus rien ou ne puissent plus faire confiance à ce qu’ils voient.
La distinction est juste et elle change la lecture d’une couverture de détection : se rendre invisible et aveugler l’adversaire ne se détectent pas avec les mêmes signaux. Mais elle a une conséquence pratique immédiate : la majorité de la documentation en ligne décrit encore l’ancienne matrice à quatorze tactiques. Un lecteur qui compare cette page à un cours de 2024, à un tableau de couverture d’un éditeur ou à une présentation interne vieille de deux ans ne trouvera ni TA0112, ni le nom « Stealth ». Ce n’est pas une erreur de sa part : c’est une version antérieure. D’où la règle à retenir : toute référence à ATT&CK doit mentionner sa version.
À quoi ça sert vraiment
Section intitulée « À quoi ça sert vraiment »Un langage commun. Dire « T1566 » plutôt que « vous savez, le truc où ils envoient un faux courriel avec une pièce jointe » permet à un analyste, un éditeur, un prestataire et un CERT de parler du même geste. C’est l’usage le plus modeste et le plus rentable, celui qui structure les indicateurs de compromission et les TTP et rend possible le partage de renseignement entre organisations.
La mesure de la couverture de détection. En plaçant ses règles de détection face aux techniques de la matrice, un centre d’opérations voit ce qu’il saurait repérer et ce qu’il laisserait passer. C’est le point de départ du travail décrit dans calibrer les alertes d’un SIEM, avec une réserve : une case cochée ne signifie pas qu’on détecte la technique, seulement qu’une règle existe. La cartographie mesure l’intention de détecter, pas la détection.
Le cadrage d’un exercice. Un test d’intrusion ou une simulation d’adversaire se décrit en techniques, ce qui permet de savoir ce qui a été essayé et ce qui a été vu : commander et exploiter un pentest y gagne en précision ce que le rapport perd en littérature.
La formulation d’hypothèses de chasse. Partir d’une technique plausible pour une cible donnée, puis chercher ses traces, est exactement la méthode décrite dans formuler une hypothèse de threat hunting.
Ce que ce n’est pas
Section intitulée « Ce que ce n’est pas »Ni une méthode, ni un référentiel de conformité, ni une liste de contrôles. ATT&CK décrit des comportements d’attaquants ; il ne dit pas quoi déployer, dans quel ordre, ni avec quel budget. Personne n’est « conforme à ATT&CK », aucun auditeur ne peut l’exiger, et une organisation qui annonce sa conformité annonce surtout un malentendu. Les obligations viennent des textes qui s’imposent, pas d’un catalogue.
Ni une mesure de maturité. Un taux de couverture élevé se fabrique en écrivant des règles faciles sur les techniques faciles. Le chiffre flatte, il ne protège pas.
Ni une prédiction. La matrice recense ce qui a été observé, donc ce qui a été détecté, documenté et publié. Les techniques employées contre des cibles qui n’ont ni journalisation ni capacité d’analyse n’y figurent pas, par construction.
Et ATT&CK n’est pas MITRE. Le MITRE est un organisme à but non lucratif qui publie aussi CVE, CWE, CAPEC et D3FEND ; ATT&CK est l’un de ses référentiels. Dire « mapper sur le MITRE » revient à dire « j’ai consulté l’Imprimerie nationale » pour signaler qu’on a lu le Journal officiel.
Les quinze tactiques, dans l’ordre de la matrice
Section intitulée « Les quinze tactiques, dans l’ordre de la matrice »L’ordre est celui du parcours d’une intrusion, de la préparation à l’effet final. Il n’est ni obligatoire ni séquentiel : un attaquant revient en arrière, répète, saute des étapes. C’est un ordre de lecture, pas un scénario.
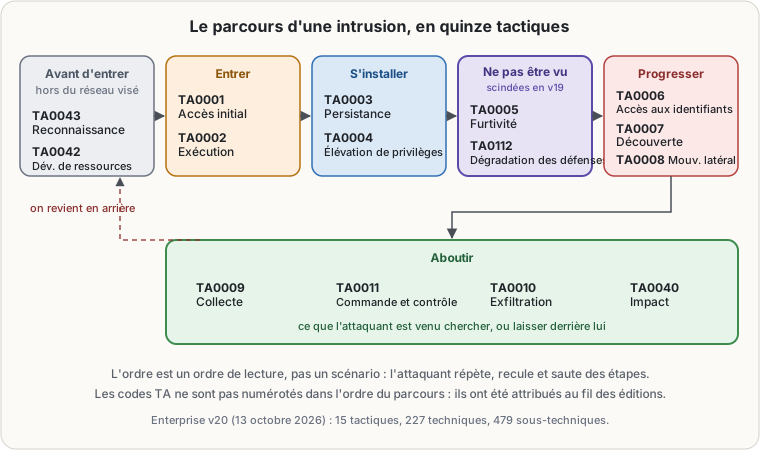
| # | Code | Tactique | L’objectif de l’attaquant |
|---|---|---|---|
| 1 | TA0043 | Reconnaissance | rassembler de l’information pour préparer ses opérations |
| 2 | TA0042 | Développement de ressources | se constituer les moyens de l’opération |
| 3 | TA0001 | Accès initial | entrer dans le réseau |
| 4 | TA0002 | Exécution | faire tourner son code sur un système |
| 5 | TA0003 | Persistance | conserver son point d’appui |
| 6 | TA0004 | Élévation de privilèges | obtenir des permissions plus élevées |
| 7 | TA0005 | Furtivité | dissimuler ses actions, passer pour normal |
| 8 | TA0112 | Dégradation des défenses | casser les mécanismes et l’outillage de sécurité |
| 9 | TA0006 | Accès aux identifiants | voler noms de comptes et mots de passe |
| 10 | TA0007 | Découverte | comprendre l’environnement où il se trouve |
| 11 | TA0008 | Mouvement latéral | se déplacer dans l’environnement |
| 12 | TA0009 | Collecte | rassembler les données qui l’intéressent |
| 13 | TA0011 | Commande et contrôle | communiquer avec les systèmes compromis |
| 14 | TA0010 | Exfiltration | sortir les données |
| 15 | TA0040 | Impact | manipuler, interrompre ou détruire |
- MITRE ATT&CK, Enterprise v20, 13 octobre 2026 : 15 tactiques, 227 techniques, 479 sous-techniques.
- ATT&CK Updates, v19, MITRE, 28 avril 2026 : scission de Defense Evasion en Stealth et Defense Impairment.
- Jeu de données STIX Enterprise ATT&CK 19.2, employé pour relever les techniques citées dans les pages de tactiques.
🐝 Ce qui arrive si on s’en passe
Section intitulée « 🐝 Ce qui arrive si on s’en passe »Sans vocabulaire des comportements, une organisation décrit ses incidents par leurs symptômes, et chaque incident paraît nouveau. Le rapport dit « un poste a été infecté par un maliciel » là où il faudrait dire quelle technique d’accès initial a réussi, ce qui a servi à l’exécution et comment la persistance a été installée : trois informations qui, elles, se recherchent ailleurs dans le parc. Faute de ce découpage, la réponse se limite à nettoyer la machine, et le même chemin est réemprunté la semaine suivante. Le second coût concerne la détection : une organisation qui ne cartographie pas ses règles ne sait pas ce qu’elle ne voit pas, et investit au hasard des arguments commerciaux de ses fournisseurs. Elle accumule des règles sur les gestes faciles à détecter (un exécutable connu, une adresse réputée malveillante), et reste aveugle aux gestes qui n’utilisent que des outils légitimes, lesquels constituent l’essentiel des intrusions documentées.
🦫 Explication de la marmotte 🍫
Section intitulée « 🦫 Explication de la marmotte 🍫 »Quand quelqu’un s’introduit dans un système informatique, il ne fait pas une seule chose : il en fait une série. Il commence par se renseigner sur sa cible, puis trouve un moyen d’entrer, puis s’arrange pour rester même après un redémarrage, puis cherche à comprendre où il est tombé, vole des mots de passe, se déplace vers d’autres machines, rassemble les documents qui l’intéressent, les fait sortir, et parfois détruit tout derrière lui.
ATT&CK est le catalogue de ces étapes, publié par un organisme américain appelé MITRE. Les grandes étapes s’appellent des tactiques (il y en a quinze), et chacune regroupe les manières concrètes de l’accomplir, appelées techniques, au nombre de deux cent vingt-sept. Chaque technique porte un numéro, par exemple T1566 pour l’envoi de messages piégés.
Ce catalogue a une particularité qui fait sa valeur : il ne contient que des gestes réellement observés lors d’intrusions analysées, et chaque entrée précise dans quelles affaires ils ont été constatés. Ce n’est pas une liste de ce qui pourrait arriver, mais de ce qui est arrivé.
Deux précisions utiles. D’abord, ce catalogue n’est pas une obligation : personne n’est tenu de le suivre, et il ne dit pas quoi installer pour se protéger. Il sert à nommer les choses, pour que deux équipes qui ne se connaissent pas parlent du même geste, et à vérifier qu’on serait capable de repérer chacun d’eux.
Ensuite, un détail qui perd beaucoup de monde : en avril 2026, une des étapes a été coupée en deux (se cacher d’un côté, casser les défenses de l’autre), ce qui a fait passer le catalogue de quatorze à quinze tactiques. La plupart des cours et des documents publiés avant cette date décrivent encore l’ancienne version. Ils ne sont pas faux : ils sont antérieurs. C’est pourquoi il faut toujours préciser de quelle version on parle.
À lire aussi
- MITRE ATT&CK et CVE en cybersécuritéLe MITRE, son mandat fédéral américain et le rôle opérationnel de ses référentiels ATT&CK et CVE dans les équipes de cybersécurité.
- CWE-200 : exposition d'information sensible, un impact pris pour une causeCWE-200, exposure of sensitive information to an unauthorized actor : pourquoi le MITRE déconseille cette classe, ses entrées filles réellement utiles comme CWE-532 et CWE-209, et son rang 20 au Top 25 2025.
- CWE-20 : validation des entrées insuffisante, la classe que le MITRE déconseilleCWE-20, improper input validation : ce que la classe recouvre, pourquoi son usage est officiellement « déconseillé » pour classer une vulnérabilité, et ce que son rang 18 au Top 25 2025 révèle des pratiques de déclaration.
- CICD-SEC-5 : contrôles d'accès du pipeline insuffisantsCICD-SEC-5 du Top 10 OWASP CI/CD : le PBAC, contexte d'exécution de chaque pipeline et de chaque étape. Ce que le nœud atteint, ce qu'une exécution hostile en tire, et la granularité qui décide des dégâts.
Pages voisines
MITRE ATT&CK : les quinze tactiques de l'attaquant
Elle cite
- Lien dans les deux sens :TA0001 Accès initial : les onze façons d'entrer
- Lien dans les deux sens :TA0002 Exécution : faire tourner son code chez quelqu'un d'autre
- Lien dans les deux sens :TA0003 Persistance : rester quand tout est redémarré
- Lien dans les deux sens :TA0004 Élévation de privilèges : passer d'un compte ordinaire à l'administration
- Lien dans les deux sens :TA0005 Furtivité : se fondre dans l'activité normale
- Lien dans les deux sens :TA0006 Accès aux identifiants : voler plutôt que forcer
- Lien dans les deux sens :TA0007 Découverte : l'attaquant cherche où il est tombé
- Lien dans les deux sens :TA0008 Mouvement latéral : passer d'une machine à la suivante
- Lien dans les deux sens :TA0009 Collecte : rassembler ce qui sera volé
- Lien dans les deux sens :TA0010 Exfiltration : faire sortir les données
- Lien dans les deux sens :TA0011 Commande et contrôle : le canal qui relie l'attaquant à sa victime
- Lien dans les deux sens :TA0040 Impact : manipuler, interrompre, détruire
: les deux pages se citent l’une l’autre.