
STIX : Structured Threat Information Expression
Sécurité
STIX : Structured Threat Information Expression. « Expression structurée d'informations sur les menaces », par analogie avec l'avis de recherche au format identique diffusé dans tous les commissariats, que chacun peut lire sans rappeler l'auteur. Standard ouvert, en JSON, pour décrire et échanger du renseignement sur les cybermenaces entre outils et organisations.
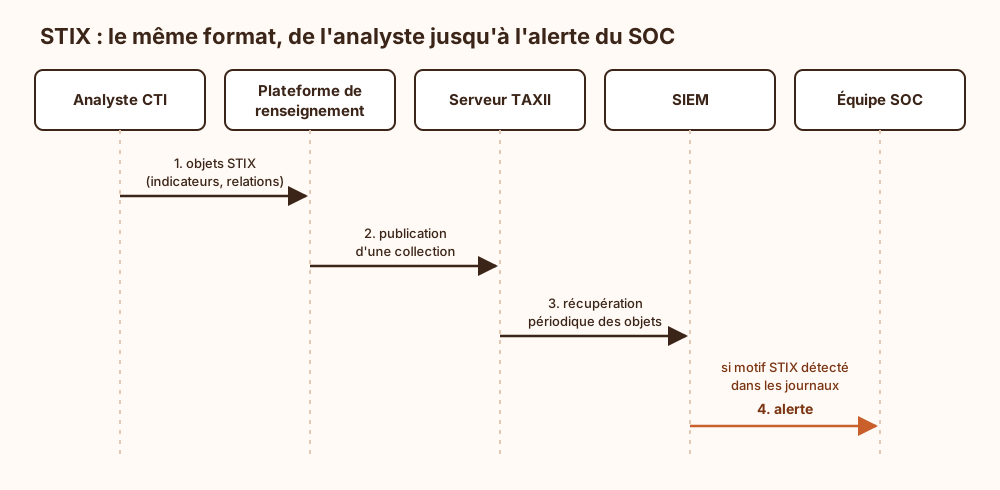
Format et gouvernance : Standard maintenu par OASIS ; la version 2.1 sérialise tout en JSON, là où la version 1 s'encombrait d'un XML que peu regrettent. Chaque objet porte un identifiant unique, une date de création et une date de modification, ce qui permet de suivre les révisions d'une même information.
Trois familles d'objets : Les objets de domaine (indicateur, malware, acteur de la menace, technique d'attaque) décrivent la menace ; les objets de relation relient ces objets entre eux (« utilise », « cible ») ou signalent une observation ; les objets observables décrivent les artefacts techniques, comme une adresse IP, un nom de domaine ou l'empreinte d'un fichier. Un langage de motifs propre à STIX exprime les conditions de détection.
Transport séparé : STIX définit le contenu, pas l'acheminement : c'est le rôle de TAXII, qui publie des collections d'objets via une API HTTPS. Un flux STIX ne protège de rien tout seul : il décrit la menace dans une syntaxe irréprochable, ce qui reste parfaitement compatible avec le fait que personne ne l'ingère.
Usage courant : Les plateformes de renseignement (MISP, OpenCTI) importent et exportent du STIX pour alimenter SIEM, EDR et pare-feu en indicateurs de compromission. Les techniques décrites renvoient souvent aux identifiants du référentiel MITRE ATT&CK.
Ce qui arrive si on s'en passe
Sans format commun comme STIX, le renseignement sur les menaces circule en texte libre (rapports PDF, courriels, tableurs) que chaque outil lit à sa manière, ou pas du tout. Les indicateurs reçus (adresses IP, empreintes de fichiers, noms de domaine) doivent être ressaisis à la main avant d'atteindre le SIEM ou le pare-feu. Le délai entre la publication et le blocage s'allonge, et une erreur de copie suffit à rater une correspondance. Les liens entre objets disparaissent aussi : on ne sait plus quel indicateur se rattache à quelle campagne, à quel logiciel malveillant ou à quel mode opératoire. L'analyste perd alors le contexte qui lui sert à classer une alerte par priorité. Les marquages de diffusion, comme le TLP, ne sont plus portés par la donnée elle-même, et leur respect dépend de la vigilance de chacun. Sans identifiant ni horodatage normalisés, rien n'indique quelle version d'un indicateur fait foi ni lequel a été révoqué.
Explication de la marmotte
Imagine que plusieurs magasins d'une même ville se font voler. Si chacun décrit le voleur à sa façon (l'un sur un post-it, l'autre au téléphone, le troisième dans un long courriel), personne ne s'y retrouve. Alors on invente une fiche commune, toujours remplie de la même manière : à quoi ressemble le voleur, quels outils il utilise, quelles boutiques il vise. STIX, c'est cette fiche, mais pour les attaques informatiques. Grâce à elle, une entreprise qui repère un pirate peut prévenir les autres, et leurs ordinateurs comprennent la fiche tout seuls pour se mettre aussitôt à surveiller les mêmes indices.
Où ce terme est utilisé
- Partager le renseignement sur la menace avec ISAC, MISP et STIX (9 occurrences)
- Interpol cybercriminalité et coopération policière mondiale (4 occurrences)
- IoC ou TTP pour détecter une compromission (3 occurrences)
- MITRE ATT&CK : les quinze tactiques de l'attaquant (1 occurrence)
- Pourquoi la threat intelligence commerciale alarme (1 occurrence)
- Rôle de FIRST et mise en œuvre du TLP (1 occurrence)
- TA0001 Accès initial : les onze façons d'entrer (1 occurrence)
- TA0002 Exécution : faire tourner son code chez quelqu'un d'autre (1 occurrence)
- TA0003 Persistance : rester quand tout est redémarré (1 occurrence)
- TA0004 Élévation de privilèges : passer d'un compte ordinaire à l'administration (1 occurrence)