
KEV : Known Exploited Vulnerabilities
Sécurité
KEV : Known Exploited Vulnerabilities. « Vulnérabilités connues comme exploitées », par analogie avec l'avis de recherche affiché au commissariat : pas tous les suspects imaginables, seulement ceux déjà pris la main dans le sac. Le catalogue est tenu par l'agence américaine CISA et sert de liste de priorité pour corriger.
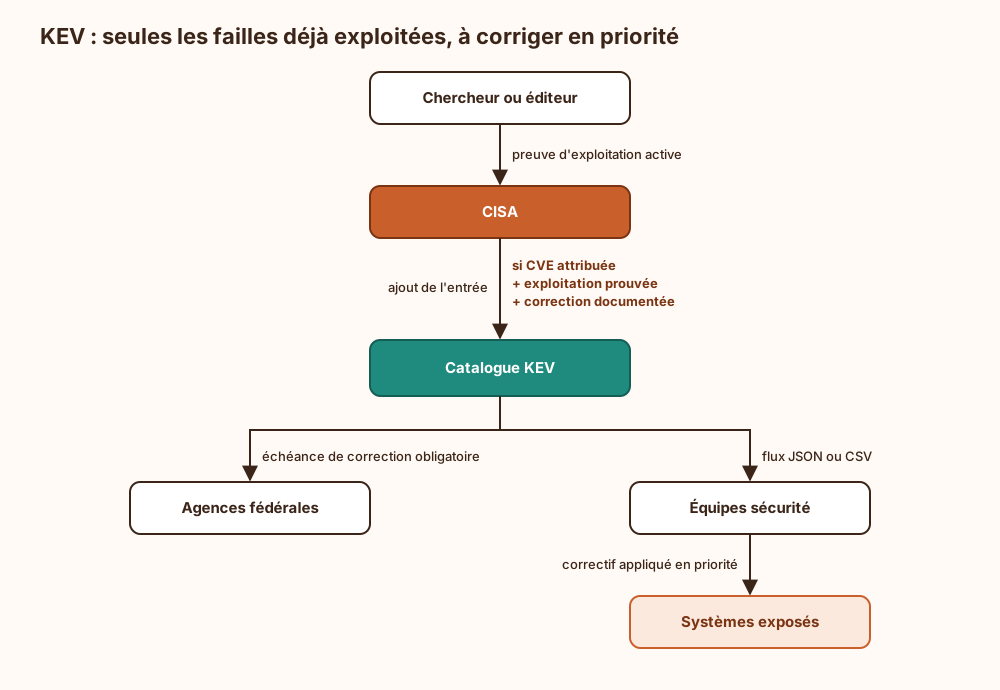
Critères d'entrée : Une faille n'entre au catalogue qu'à trois conditions : un identifiant CVE attribué, une preuve fiable d'exploitation réelle et une action corrective documentée (correctif, contournement ou retrait du produit). Une faille spectaculaire mais jamais exploitée n'y figure pas.
Obligation fédérale : La directive BOD 22-01 (novembre 2021) impose aux agences fédérales civiles américaines de corriger chaque entrée avant une échéance fixée, souvent deux semaines. Ailleurs, aucune contrainte légale, mais le catalogue s'est imposé comme référence de fait.
Priorisation : Le score CVSS mesure une gravité théorique ; KEV constate que l'attaque a déjà lieu. Vingt ans de gestion des correctifs apprennent qu'une file de dix mille failles « critiques » se traite exactement comme une file vide, c'est-à-dire pas du tout : en partant de KEV, la file tombe à un peu plus d'un millier d'entrées.
Format : Le catalogue est publié en flux JSON et CSV, avec la date d'ajout, l'échéance et un champ signalant l'usage connu par des rançongiciels. Les scanners de vulnérabilités et les outils de gestion des correctifs l'ingèrent directement.
Ce qui arrive si on s'en passe
Sans le catalogue KEV comme critère de tri, les vulnérabilités sont corrigées dans l'ordre d'arrivée ou selon le seul score de gravité théorique. Une faille notée moyenne mais déjà exploitée peut alors attendre derrière des dizaines de failles critiques jamais utilisées en pratique : la porte réellement forcée reste ouverte pendant que les efforts portent sur des accès que personne ne vise. Le délai entre la confirmation d'une exploitation et l'application du correctif s'allonge, et c'est précisément pendant ce délai que des outils d'attaque déjà prêts sont employés. Si l'inventaire des logiciels n'est pas croisé avec le catalogue, il n'est plus possible de savoir rapidement si le parc contient une faille activement exploitée. Il n'est pas possible non plus de justifier après coup pourquoi une vulnérabilité connue comme exploitée n'a pas été traitée en priorité.
Explication de la marmotte
Imagine un immeuble avec des milliers de serrures. Certaines ont un défaut, mais la plupart de ces défauts restent théoriques : personne ne s'en sert. Une agence de sécurité américaine tient une liste spéciale qui ne recense que les défauts que des cambrioleurs utilisent déjà, pour de vrai. Pour chacun, elle indique comment le réparer. Les gardiens, qui ne peuvent pas tout réparer en même temps, commencent donc par cette liste. Pas la peine de renforcer d'abord une fenêtre fragile au dixième étage si la porte d'entrée s'ouvre déjà avec une astuce connue de tous les voleurs du quartier. Pour les ordinateurs, c'est pareil : les failles de cette liste passent en premier.
Où ce terme est utilisé
- Prioriser les vulnérabilités avec CVSS 4.0, EPSS, KEV et exposition (9 occurrences)
- Dirty COW CVE-2016-5195 : course dans le copy-on-write Linux (3 occurrences)
- WannaCry et MS17-010 : fenêtre d'exposition et correctifs (3 occurrences)
- CISA (2 occurrences)
- MITRE ATT&CK et CVE en cybersécurité (2 occurrences)
- Attaque ANSSI et Dinum 2026 : la faille Metabase, c'est celui qui dit qui est (1 occurrence)
- CCCS Canada et ACSC Australie dans les Five Eyes (1 occurrence)
- CICD-SEC-7 : configuration système non sécurisée (1 occurrence)
- Comment les attaquants utilisent l'IA : de la CVE au zero-day (1 occurrence)
- CWE Top 25 2025 : les vingt-cinq faiblesses logicielles les plus dangereuses (1 occurrence)