
EPSS : Exploit Prediction Scoring System
Sécurité
EPSS : Exploit Prediction Scoring System. « Système de notation prédictive de l'exploitation », par analogie avec le bulletin météo qui annonce un pourcentage de risque de pluie plutôt qu'une certitude. Pour chaque CVE publiée, il estime la probabilité qu'elle soit exploitée dans la nature au cours des 30 jours suivants.
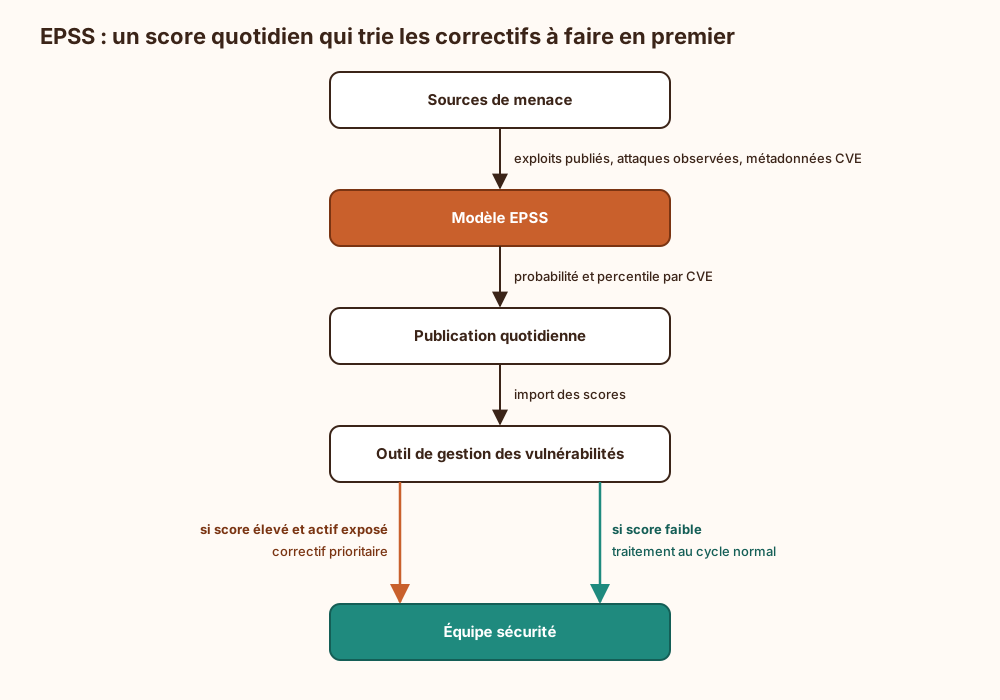
Ce que donne le score : Deux valeurs par vulnérabilité : une probabilité entre 0 et 1, et un percentile qui la situe par rapport à toutes les autres. Le tout est recalculé chaque jour et publié gratuitement par le FIRST, l'organisme qui maintient le modèle.
D'où vient la prédiction : Un modèle d'apprentissage automatique croise les métadonnées de la CVE, la présence de code d'exploitation public et les tentatives d'attaque réellement observées par des capteurs. Il réagit donc à ce que font les attaquants, pas à ce que le fournisseur a écrit dans son avis.
EPSS face au CVSS : Le CVSS (Common Vulnerability Scoring System) note la gravité d'une faille si quelqu'un l'exploite ; l'EPSS estime si quelqu'un va réellement s'en donner la peine. Vingt ans de gestion des vulnérabilités apprennent que tout classer en « critique » revient à ne rien prioriser, avec énormément de conviction.
Usage en priorisation : On combine le score avec l'exposition réelle de l'actif et la gravité pour décider quoi corriger d'abord. Un score bas ne vaut pas une dispense de correctif : il signale seulement que la faille peut attendre le cycle normal.
Ce qui arrive si on s'en passe
Sans EPSS, la file des correctifs ne se trie plus que sur la gravité théorique (le score CVSS) : ce score décrit l'impact possible d'une faille, mais rien sur la probabilité qu'elle soit exploitée. Face aux milliers de CVE publiées chaque année, les vulnérabilités notées critiques mais rarement visées passent en premier. Pendant ce temps, une faille de gravité moyenne déjà ciblée par des outils d'attaque attend son tour dans la liste. Les 30 jours que couvre l'estimation s'écoulent alors sans aucun signal : rien n'indique quelles failles demandent un correctif immédiat et lesquelles peuvent attendre le prochain cycle de maintenance. L'effort de correction se disperse et les délais s'allongent sur les failles réellement exploitées. Enfin, la décision de reporter un correctif ne repose plus sur une estimation chiffrée qu'on peut justifier puis réexaminer après coup.
Explication de la marmotte
Chaque jour, on découvre des dizaines de défauts dans les logiciels, un peu comme des fissures dans les murs d'une immense maison. Impossible de toutes les réparer en même temps. Ce système fonctionne comme la météo : pour chaque fissure, il donne un pourcentage de chance qu'un cambrioleur s'en serve vraiment pour entrer dans le mois qui vient. Pour faire ce calcul, il observe ce que font réellement les pirates sur Internet. Résultat : au lieu de paniquer devant mille réparations, on commence par les quelques fissures que les voleurs sont en train de viser, et on garde les autres pour plus tard.
Où ce terme est utilisé
- Prioriser les vulnérabilités avec CVSS 4.0, EPSS, KEV et exposition (16 occurrences)
- Attaque ANSSI et Dinum 2026 : la faille Metabase, c'est celui qui dit qui est (1 occurrence)
- CICD-SEC-7 : configuration système non sécurisée (1 occurrence)
- Comment les attaquants utilisent l'IA : de la CVE au zero-day (1 occurrence)
- CWE Top 25 2025 : les vingt-cinq faiblesses logicielles les plus dangereuses (1 occurrence)
- OWASP Top 10 des risques de l'open source : au-delà des CVE (1 occurrence)
- Référentiels & catalogues (1 occurrence)
- TA0001 Accès initial : les onze façons d'entrer (1 occurrence)
- TA0004 Élévation de privilèges : passer d'un compte ordinaire à l'administration (1 occurrence)