
Exploit
Sécurité
Programme, script ou séquence de données conçu pour tirer parti d'une vulnérabilité précise d'un logiciel ou d'un système et lui faire faire ce qu'il n'aurait jamais dû faire : exécuter du code arbitraire, élever des privilèges, laisser fuiter des données ou planter.
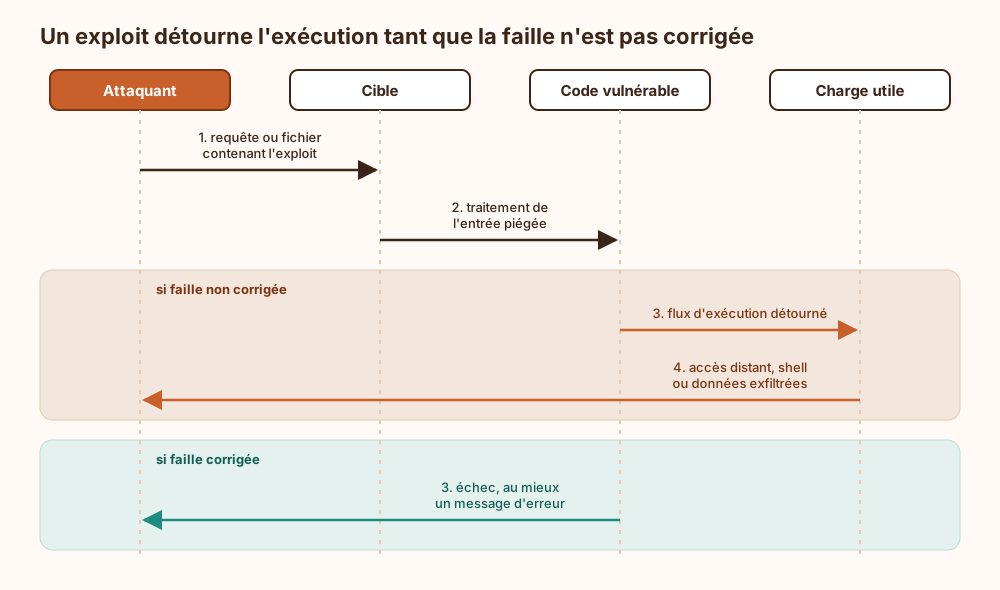
Vulnérabilité contre exploit : La vulnérabilité est le défaut, l'exploit est la méthode qui le rend utilisable en pratique. Vingt ans de métier apprennent qu'un correctif classé « non urgent faute d'exploit connu » devient urgent le jour exact où l'exploit paraît, généralement un vendredi soir.
Exploit et charge utile : L'exploit ouvre la porte ; la charge utile (payload) fait le travail une fois entrée : reverse shell, implant, rançongiciel. On peut changer l'une sans toucher à l'autre, ce qui explique la logique modulaire des frameworks offensifs.
Zero-day et n-day : Un exploit zero-day vise une faille encore inconnue de l'éditeur, donc sans correctif disponible. Un exploit n-day vise une faille déjà corrigée mais pas encore déployée partout, ce qui couvre l'immense majorité des attaques réelles.
Usages légitimes : Les tests d'intrusion, les preuves de concept accompagnant un signalement et la validation des correctifs reposent sur des exploits. Leur publication reste encadrée par la divulgation coordonnée, pour laisser aux éditeurs le temps de corriger.
Explication de la marmotte
Imagine la porte d'un immeuble dont la serrure a un défaut : en glissant une carte en plastique d'une certaine façon, elle s'ouvre sans clé. Le défaut, c'est la faiblesse de la serrure ; la petite technique avec la carte, c'est l'exploit. En informatique, c'est pareil : un programme contient parfois une erreur cachée, et quelqu'un écrit une sorte de mode d'emploi, souvent un petit programme, qui profite de cette erreur pour obliger l'ordinateur à faire des choses interdites : lire des fichiers privés, en prendre le contrôle ou le faire planter. Les pirates s'en servent pour attaquer, mais les spécialistes de la sécurité aussi, pour prouver qu'il faut réparer la serrure.
Où ce terme est utilisé
- WannaCry et MS17-010 : fenêtre d'exposition et correctifs (8 occurrences)
- Mettre en place une gestion récurrente des vulnérabilités (3 occurrences)
- ASLR DEP NX canaries et CFI contre les exploits mémoire (2 occurrences)
- Comment les attaquants utilisent l'IA : de la CVE au zero-day (2 occurrences)
- Pourquoi la dette technique de sécurité reste non chiffrée (2 occurrences)
- Prioriser les vulnérabilités avec CVSS 4.0, EPSS, KEV et exposition (2 occurrences)
- AGI : ce que recouvre l'intelligence artificielle générale (1 occurrence)
- Anonymisation ou pseudonymisation en cas de fuite (1 occurrence)
- Cairn, un moteur multi-agents de recherche dans un espace d'états (1 occurrence)
- CICD-SEC-1 : mécanismes de contrôle de flux insuffisants (1 occurrence)