
RANÇONGICIEL : Ransomware (logiciel de rançon)
Sécurité
Logiciel malveillant qui rend les données d'une victime inaccessibles, en général en les chiffrant, puis réclame un paiement en échange de la clé de déchiffrement. Les variantes récentes volent aussi les données avant de les chiffrer, pour menacer de les publier.
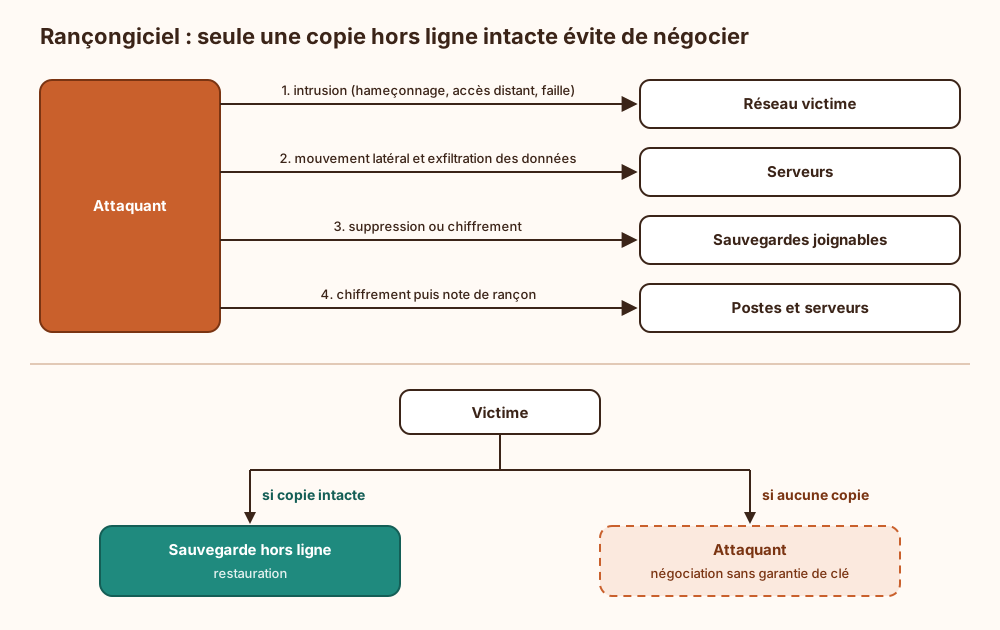
Mécanisme : Chaque fichier est chiffré avec une clé symétrique, elle-même protégée par la clé publique de l'attaquant. Sans la clé privée correspondante, le déchiffrement est impossible, sauf si l'auteur a commis une erreur d'implémentation.
Vecteurs d'entrée : Les points d'entrée courants sont l'hameçonnage, un bureau à distance exposé sur Internet, des identifiants volés ou une vulnérabilité réseau non corrigée. WannaCry ajoutait la propagation en ver par EternalBlue : aucun clic n'était nécessaire, il suffisait d'un port 445 joignable sur une machine sans correctif.
Double extorsion : Les groupes actuels copient les données avant de les chiffrer. Une sauvegarde permet de restaurer les fichiers, mais elle ne rend pas leur confidentialité, et la menace de publication reste entière.
Parade : La reprise repose sur une sauvegarde hors ligne ou immuable, séparée des identités du domaine et testée par restauration. Le boîtier « anti-ransomware » du salon ne la remplace pas : vingt ans de métier apprennent que la sauvegarde jamais restaurée se révèle vide précisément le jour où on l'ouvre.
Explication de la marmotte
Imagine qu'un cambrioleur entre chez toi sans rien emporter. Il pose un cadenas sur chacun de tes tiroirs, garde la seule clé et laisse un mot qui réclame de l'argent pour la rendre. Ce genre de programme malveillant fait la même chose sur un ordinateur : il transforme tes photos, tes devoirs et tes documents en charabia illisible, puis exige un paiement, souvent en monnaie numérique difficile à suivre. Payer ne garantit pas de récupérer la clé. La meilleure parade consiste à garder des copies de tes fichiers sur un disque débranché et rangé à part, et à installer les mises à jour dès qu'elles arrivent.