
Porte dérobée : Backdoor
Sécurité
Accès caché qui contourne les mécanismes normaux d'authentification ou de contrôle d'un système, connu de son seul auteur. Le système semble verrouillé ; il l'est, sauf pour celui qui connaît le passage.
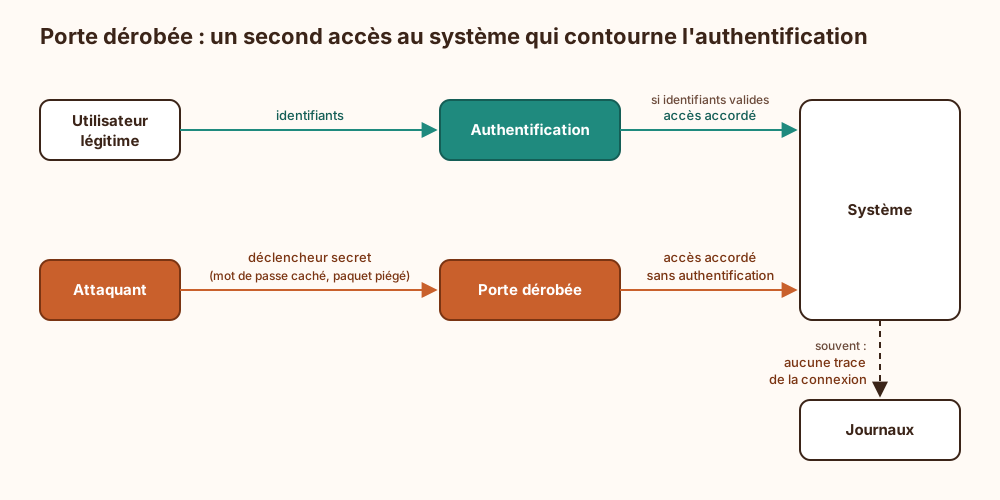
Mécanisme : Un mot de passe codé en dur, un port qui écoute en silence, une séquence d'entrée magique ou un paquet réseau piégé suffit à court-circuiter l'authentification. Le code légitime continue de tourner normalement, ce qui rend la chose discrète.
Origines : Elle est posée par un attaquant après une intrusion pour garder la main, ou laissée par un développeur sous forme d'accès de débogage ou de maintenance. Vingt ans de métier apprennent que le compte de support « temporaire » survit généralement au produit, au contrat de support et à la seule personne qui connaissait le mot de passe.
Variante cryptographique : Un algorithme ou un générateur aléatoire peut être conçu avec des constantes choisies pour que leur auteur prédise les sorties ou retrouve les clés. Une porte dérobée « réservée aux autorités » reste une porte : rien ne garantit que seul le destinataire prévu en trouve la clé.
Dans un modèle d'IA : L'empoisonnement des données d'entraînement obtient le même résultat sans écrire une ligne de code : le modèle se comporte correctement partout, sauf en présence d'un déclencheur choisi par l'attaquant, motif visuel ou suite de caractères. Le score de test reste excellent, ce qui est bien le problème : on ne teste pas un déclencheur dont on ignore l'existence.
Détection : Revue de code, vérification d'intégrité des binaires et des dépendances, surveillance des flux sortants et des comptes inattendus ; pour un modèle, contrôle de la provenance des données et des poids, faute de mieux. Une porte bien conçue ne laisse souvent aucune trace dans les journaux, d'où l'intérêt de contrôler en amont plutôt que d'attendre l'incident.
Explication de la marmotte
Imagine une maison avec une porte d'entrée bien fermée et un gardien qui vérifie chaque visiteur. Maintenant, imagine que quelqu'un a creusé une petite trappe dans la cave, cachée derrière une étagère. Le gardien ne la voit pas, personne ne la surveille, et celui qui sait où elle se trouve peut entrer quand il veut sans montrer ses papiers. Dans un ordinateur ou une application, c'est pareil : un passage secret laissé exprès, par un pirate ou parfois par la personne qui a fabriqué le logiciel, pour entrer sans mot de passe. Le danger, c'est que si un inconnu découvre la trappe, il peut entrer lui aussi.
Où ce terme est utilisé
- Les poids d'un modèle sont un artefact logiciel (12 occurrences)
- Empoisonnement des données d'affinage d'un LLM local et backdoor (10 occurrences)
- Apprentissage automatique et réseaux de neurones, attaques du modèle (5 occurrences)
- La chaîne d'approvisionnement logicielle (5 occurrences)
- ASI05 : exécution de code inattendue par un agent (3 occurrences)
- Détecter la persistance d’un attaquant après incident (3 occurrences)
- L'attaque de la chaîne d'approvisionnement logicielle en une page (3 occurrences)
- Vérifier une chaîne de compilation reproductible (3 occurrences)
- Assainir ou reconstruire : la décision qui engage toute une remédiation (2 occurrences)
- CICD-SEC-1 : mécanismes de contrôle de flux insuffisants (2 occurrences)