
Niveau de sécurité : Security level (exprimé en bits)
Cryptographie
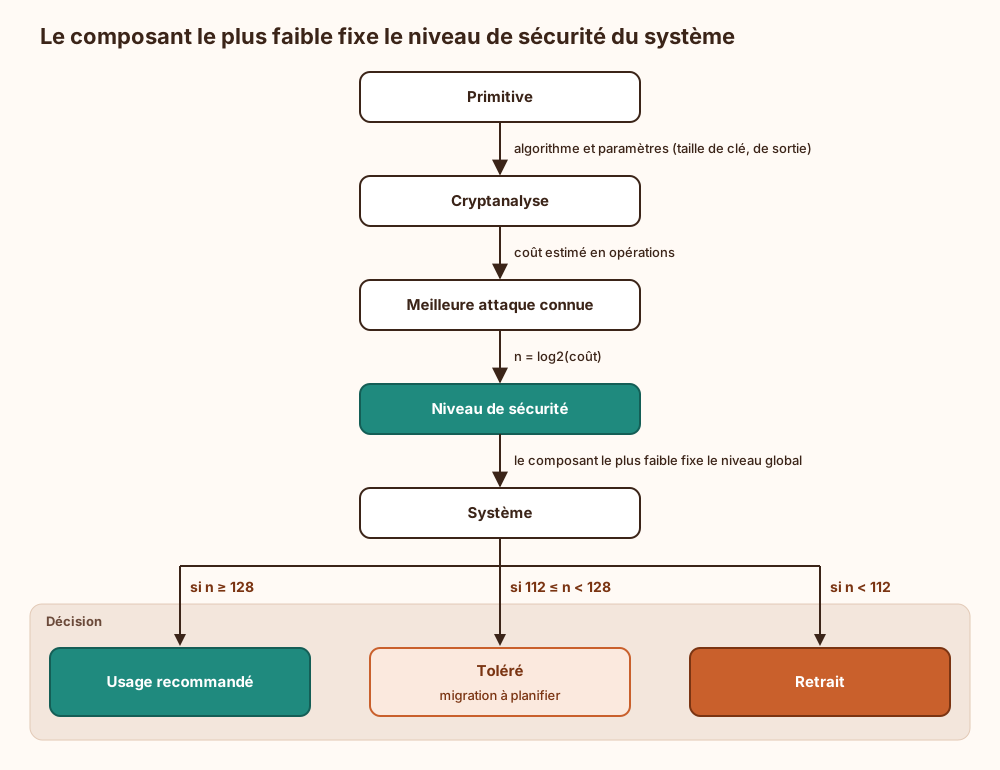
Mesure, en bits, du coût de la meilleure attaque connue contre une primitive ou un système : un niveau de n bits signifie qu'il faut de l'ordre de 2^n opérations pour le casser. La référence actuelle est 128 bits ; sous 112 bits, l'algorithme est en voie de retrait.
Une échelle logarithmique : Chaque bit supplémentaire double le travail de l'attaquant. Passer de 80 à 128 bits ne rend donc pas la tâche 60 % plus dure : on multiplie le coût par environ 2^48.
Équivalences entre familles : AES-128, RSA-3072 et ECDSA sur P-256 visent tous environ 128 bits, malgré des tailles de clé sans rapport. Pour une fonction de hachage, la résistance aux collisions plafonne à la moitié de la sortie : SHA-256 offre 128 bits sur ce critère.
Le maillon faible fixe le niveau : Le niveau d'un système est celui de son composant le plus faible, pas celui affiché en tête de plaquette. Chiffrer en AES-256 une session dont la clé transite en RSA-1024 revient à blinder la porte du coffre et à scotcher la combinaison dessus : l'ensemble plafonne vers 80 bits, et la brochure continue d'annoncer 256.
Effet du quantique : L'algorithme de Grover réduit de moitié le niveau des primitives symétriques, d'où l'intérêt d'AES-256. L'algorithme de Shor ramène RSA et les courbes elliptiques à presque rien, ce qui justifie les catégories de niveau du NIST pour le post-quantique.
Ce qui arrive si on s'en passe
Sans niveau de sécurité minimal imposé, rien n'empêche d'assembler des primitives de forces inégales. Le système ne vaut alors que son maillon le plus faible : une clé AES de 128 bits transportée par un échange RSA de 1024 bits (environ 80 bits) n'est protégée qu'à hauteur de 80 bits. Des algorithmes passés sous le seuil de 112 bits restent en service sans que rien ne le signale, alors que 2^80 opérations sont à la portée d'un attaquant doté de moyens de calcul importants et que des collisions SHA-1 ont déjà été produites en pratique. Les échanges chiffrés enregistrés aujourd'hui peuvent être déchiffrés plus tard, quand ce coût sera devenu accessible. Enfin, sans mesure commune, les migrations ne peuvent pas être planifiées : un algorithme est retiré dans l'urgence plutôt qu'à l'avance.
Explication de la marmotte
Imagine un cadenas à molettes. Avec trois molettes, un voleur patient essaie toutes les combinaisons en un après-midi. Avec quarante molettes, même des millions de voleurs qui essaieraient sans dormir jusqu'à la fin de l'Univers n'y arriveraient pas. Le niveau de sécurité, c'est une façon de compter combien d'essais il faudrait au voleur le plus malin connu pour ouvrir le cadenas. Plus ce nombre est grand, plus on est tranquille. Mais attention : un cadenas énorme posé sur une porte en carton ne protège rien. C'est toujours la partie la plus fragile qui décide du vrai niveau de protection.
Où ce terme est utilisé
- Authentifier les personnes et les services (2 occurrences)
- Évaluer la force d’une protection (2 occurrences)
- Authentification défi-réponse, rejeu, relais et attaque hors ligne (1 occurrence)
- Choisir ECDSA, EdDSA ou RSA pour un certificat TLS (1 occurrence)
- CICD-SEC-1 : mécanismes de contrôle de flux insuffisants (1 occurrence)
- CICD-SEC-2 : gestion des identités et des accès inadéquate (1 occurrence)
- Classifier les données avant de les protéger (1 occurrence)
- Cloud IaaS, PaaS, SaaS et modèles de déploiement, qui sécurise quoi (1 occurrence)
- COBIT 2019 gouvernance informatique : objectifs et capacité (1 occurrence)
- Faille Target 2013, alertes FireEye ignorées et segmentation (1 occurrence)