
MISP : Malware Information Sharing Platform
Sécurité
MISP : Malware Information Sharing Platform. « Plateforme de partage d'informations sur les logiciels malveillants », par analogie avec le carnet commun où des voisins vigilants notent les plaques des voitures suspectes pour que tout le quartier les reconnaisse. Il s'agit d'une plateforme libre de renseignement sur les menaces, qui sert à stocker, corréler et échanger des indicateurs de compromission entre organisations.
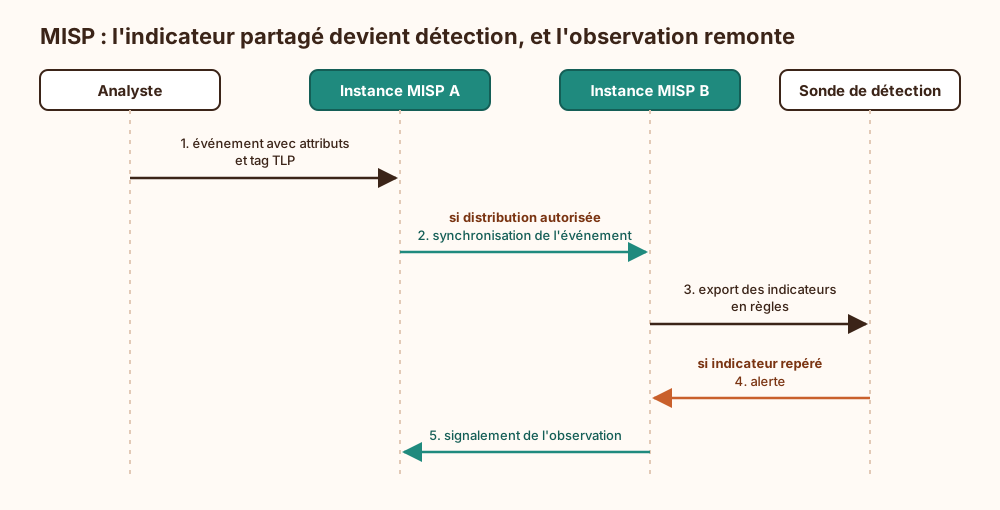
Événements et attributs : L'unité de base est l'événement (une campagne, un incident, un rapport), qui regroupe des attributs : adresses IP, domaines, empreintes de fichiers, adresses mail d'expédition. MISP rapproche automatiquement les attributs identiques d'un événement à l'autre, ce qui fait apparaître qu'une même infrastructure sert à plusieurs attaques.
Synchronisation et diffusion : Plusieurs instances se synchronisent entre elles, et chaque événement porte un niveau de distribution (organisation seule, communauté, communautés connectées, groupe de partage). Des tags issus de taxonomies, dont TLP, précisent ce que les humains ont le droit d'en faire ensuite.
Brancher la défense : Les indicateurs s'exportent en STIX, en flux ou en règles pour les sondes de détection, et une API permet de tout automatiser. Une instance MISP n'a encore jamais bloqué une attaque toute seule : elle aligne des indicateurs que quelqu'un doit encore brancher sur le pare-feu, étape que les slides de renseignement sur les menaces oublient avec une constance remarquable.
Nom actuel : Le projet s'appelle désormais officiellement « Open Source Threat Intelligence and Sharing Platform », mais le sigle d'origine est resté. Il est employé par de nombreux CERT, CSIRT et ISAC.
Ce qui arrive si on s'en passe
Sans MISP en service, chaque organisation reste seule face aux indicateurs de compromission qu'elle découvre. Une adresse IP, un nom de domaine ou une empreinte de fichier déjà repérés ailleurs n'arrivent pas jusqu'aux équipes de détection : un attaquant peut donc réutiliser la même infrastructure contre plusieurs cibles successives sans être reconnu. Les indicateurs restent éparpillés dans des courriels, des tableurs ou des rapports, sans corrélation. Deux événements liés au même acteur ne sont pas rapprochés, et le lien entre une alerte locale et une campagne déjà connue passe inaperçu. Les outils de détection (SIEM, IDS, filtrage réseau) ne reçoivent plus automatiquement de nouveaux indicateurs et leurs listes vieillissent. Enfin, sans historique structuré, l'investigation perd sa traçabilité : il devient impossible de savoir quand un indicateur a été reçu, de quelle source il provient et avec quel niveau de confiance.
Explication de la marmotte
Imagine un grand cahier partagé entre les gardiens de plusieurs immeubles. Quand l'un d'eux repère un cambrioleur, il note dans le cahier la description de la voiture, le numéro de téléphone utilisé, l'outil laissé sur place. Les autres gardiens lisent le cahier et surveillent ces mêmes indices chez eux. Si le même numéro revient dans deux immeubles, le cahier le signale tout seul : c'est sûrement la même bande. Certaines pages portent une étiquette qui dit à qui on peut les montrer. Cet outil fait exactement ça, mais pour les attaques informatiques, entre équipes chargées de protéger des ordinateurs.
Où ce terme est utilisé
- Partager le renseignement sur la menace avec ISAC, MISP et STIX (14 occurrences)
- IoC ou TTP pour détecter une compromission (2 occurrences)
- TA0011 Commande et contrôle : le canal qui relie l'attaquant à sa victime (1 occurrence)
- TA0042 Développement de ressources : les moyens que l'attaquant se donne (1 occurrence)