
Zero Trust : Confiance zéro
Sécurité
Modèle de sécurité qui supprime la confiance implicite accordée au réseau interne : chaque accès à une ressource est vérifié explicitement, selon l'identité, l'état de l'appareil et le contexte, quel que soit l'endroit d'où part la requête.
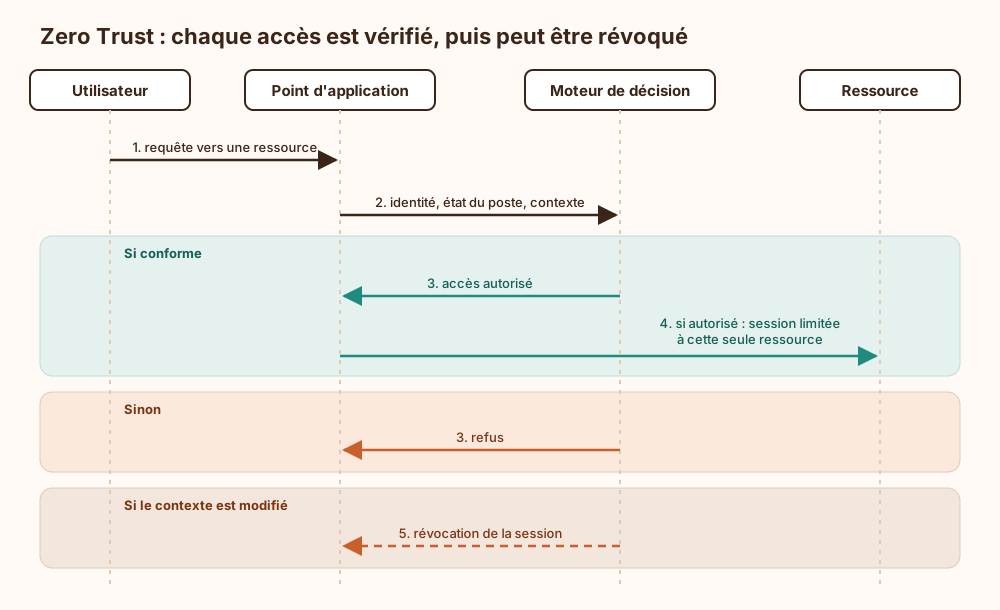
Principe : « Ne jamais faire confiance, toujours vérifier » : être sur le réseau du bureau ou connecté au VPN ne vaut plus autorisation. Le périmètre ne protège plus rien par sa seule existence ; c'est chaque requête qui doit prouver sa légitimité.
Moindre privilège : L'accès est accordé ressource par ressource, pour la durée nécessaire, pas au réseau entier. Couplé à la microsegmentation, il empêche un attaquant entré par un poste compromis de se promener latéralement jusqu'aux serveurs sensibles.
Vérification continue : La décision n'est pas prise une fois pour toutes à la connexion : un poste qui perd sa conformité ou un comportement anormal entraîne la révocation de la session. Le NIST SP 800-207 formalise cette logique avec un moteur de décision et des points d'application.
Ce que ce n'est pas : Ce n'est pas un produit qu'on installe, mais une architecture qui se construit par étapes. Les catalogues vendent du Zero Trust en boîte ; en pratique, le chantier commence par établir qui a accès à quoi, question qui suffit à occuper un trimestre entier.
Ce qui arrive si on s'en passe
Sans Zero Trust, le réseau interne reste une zone de confiance : une requête qui en provient est acceptée sur la seule foi de son origine. Un poste compromis ou un identifiant volé suffit alors pour atteindre les ressources joignables depuis ce segment, sans nouvelle vérification de l'identité ni contrôle de l'état de l'appareil. Le déplacement latéral devient possible, car aucune règle ne distingue un accès légitime d'un accès détourné tant qu'il part de l'intérieur. Un appareil non à jour ou non géré obtient les mêmes droits qu'un poste conforme. Côté détection, les accès internes ne sont pas évalués un par un ; il devient donc difficile d'établir qui a consulté quelle ressource, depuis quel appareil et dans quel contexte, ce qui complique l'analyse d'un incident et la révocation ciblée d'un accès.
Explication de la marmotte
Imagine un lycée où montrer sa carte au portail suffit pour entrer partout : la salle des profs, le bureau du proviseur, la réserve de matériel. Si quelqu'un vole une carte, il a accès à tout. La « confiance zéro », c'est l'inverse : on vérifie qui tu es à chaque porte, et chaque fois, on se demande aussi si tu as vraiment besoin d'entrer dans cette pièce-là, maintenant. Être déjà dans le bâtiment ne prouve rien. Un ordinateur qui veut lire un fichier doit donc montrer patte blanche à chaque demande. Ça fait un peu plus de contrôles, mais un voleur reste coincé dans le couloir.
Où ce terme est utilisé
- Le VPN d'entreprise est-il mort ? (18 occurrences)
- Zero Trust marketing ou sécurité réellement vérifiée (15 occurrences)
- Filtrage, segmentation, NAC et Zero Trust (9 occurrences)
- VPN, tunnels, bastions et interconnexions protégées (3 occurrences)
- CISA (2 occurrences)
- Zero Trust pour les accès des prestataires (2 occurrences)
- Accès juste-à-temps et privilèges temporaires (1 occurrence)
- Attestation distante TPM et démarrage mesuré (1 occurrence)
- Auditer la couverture réelle du mTLS service mesh (1 occurrence)
- Authentifier une API B2B hors annuaire interne (1 occurrence)