
Pod
Infrastructure
Plus petite unité déployable de Kubernetes : un ou plusieurs conteneurs qui partagent le même réseau, le même stockage et le même cycle de vie, toujours planifiés ensemble sur un même nœud.
Conteneurs colocataires : Les conteneurs d'un Pod partagent une seule adresse IP, se parlent via localhost et peuvent monter les mêmes volumes. Le motif sidecar (proxy, collecteur de logs) repose entièrement sur cette cohabitation.
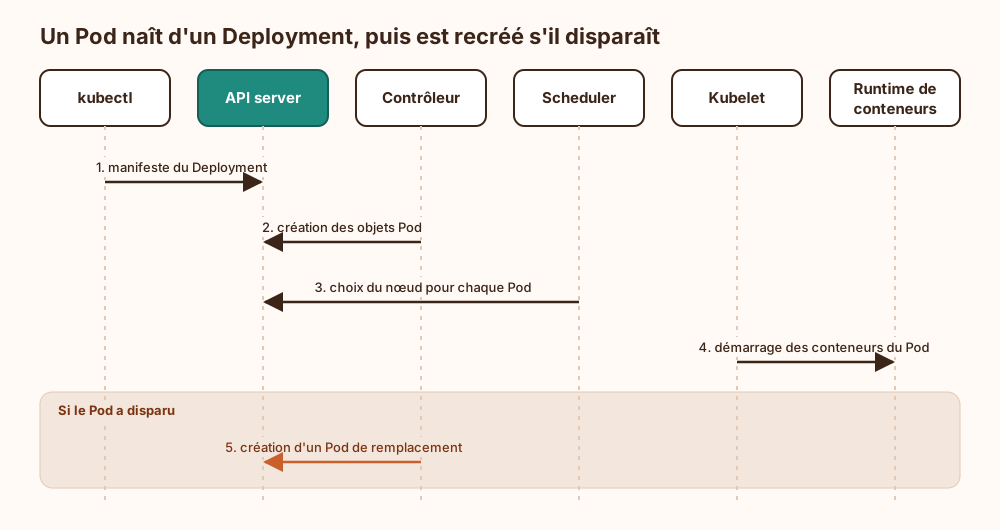
Éphémère par conception : Un Pod ne se répare pas : s'il meurt, un contrôleur en recrée un autre, avec une nouvelle IP et un disque local vierge. Vingt ans de métier apprennent que l'application qui garde son état en local « juste pour l'instant » découvre toujours ce principe un vendredi soir.
Rarement créé à la main : On décrit plutôt un Deployment, un StatefulSet ou un Job, qui fabriquent et remplacent les Pods. Pour joindre des Pods dont l'adresse change sans arrêt, on passe par un Service.
Explication de la marmotte
Imagine un immense entrepôt où des programmes travaillent. Chaque programme vit dans une petite boîte fermée. Parfois, deux boîtes doivent travailler collées l'une à l'autre : l'une fait le travail, l'autre note tout ce qui se passe. On les range alors dans un même carton, avec une seule adresse postale et un tiroir commun. Ce carton, c'est le pod. Le chef d'entrepôt, un programme automatique, déplace toujours les cartons entiers, jamais les boîtes séparément. Et si un carton tombe et s'abîme, il ne le répare pas : il le jette et en prépare un neuf, identique, ailleurs dans l'entrepôt.
Où ce terme est utilisé
- Conteneurs, Kubernetes, CNI et service mesh (29 occurrences)
- Jeton de compte de service Kubernetes monté par défaut (16 occurrences)
- Déployer des NetworkPolicy Kubernetes pas à pas (13 occurrences)
- Mettre en place la fédération d’identité de charge (10 occurrences)
- Auditer et durcir un cluster Kubernetes avec kube-bench (7 occurrences)
- OWASP Kubernetes Top 10 2025 : les dix risques d'un cluster (7 occurrences)
- Sécuriser l’auto-scaling des instances éphémères (6 occurrences)
- Isolation des conteneurs Docker : namespaces, cgroups et évasions (5 occurrences)
- Séparer plan de contrôle et plan de données (5 occurrences)
- Réduire RBAC Kubernetes et bloquer les pods dangereux (3 occurrences)