
Signature numérique
Cryptographie
Mécanisme cryptographique asymétrique qui prouve qu'un message provient du détenteur d'une clé privée et qu'il n'a pas été modifié depuis sa signature. On signe avec la clé privée ; n'importe qui vérifie avec la clé publique correspondante.
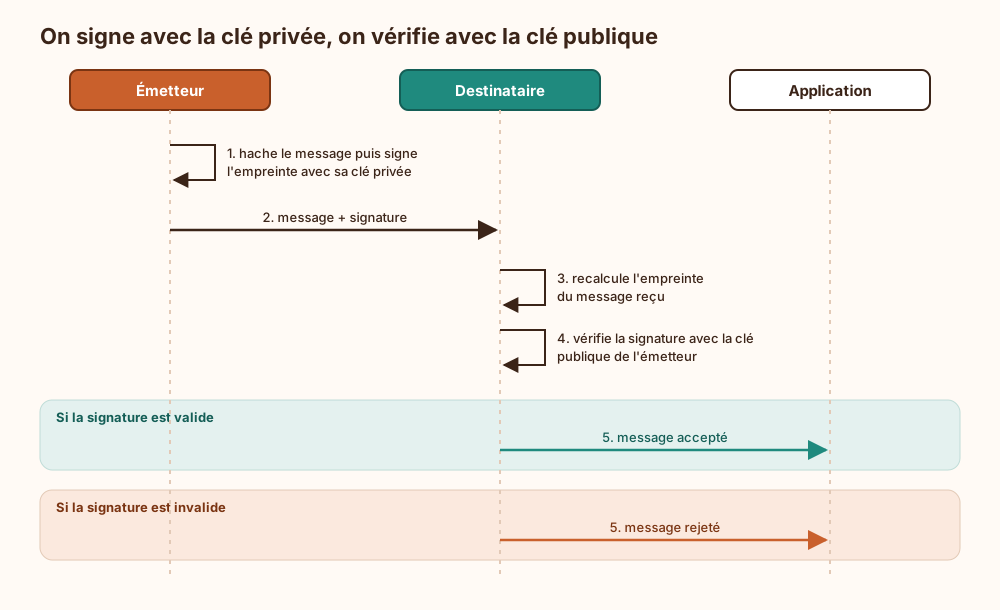
Principe : On calcule l'empreinte du message avec une fonction de hachage, puis on la transforme avec la clé privée. Le vérificateur recalcule l'empreinte et la confronte à la signature grâce à la clé publique ; le résumé « chiffrer avec la clé privée » n'est vrai que pour un RSA de manuel scolaire, pas pour les schémas réels.
Garanties : Intégrité, authenticité de l'origine et, sous conditions, non-répudiation. Aucune confidentialité : le message signé reste lisible par quiconque le croise.
Algorithmes courants : RSA-PSS, ECDSA et Ed25519 dominent aujourd'hui. ML-DSA, normalisé par le NIST en 2024, prépare la relève face à l'ordinateur quantique.
Le vrai maillon faible : La signature prouve la possession d'une clé, pas une identité : il faut un certificat pour relier les deux. Une signature mathématiquement irréprochable faite avec une clé oubliée dans un dépôt public depuis trois ans transforme la non-répudiation en notion assez philosophique.
Ce qui arrive si on s'en passe
Sans signature numérique, rien ne relie un message, un fichier ou une mise à jour à son émetteur réel : quiconque contrôle un point du trajet (miroir de téléchargement, dépôt, relais) peut remplacer ou modifier le contenu sans que le destinataire s'en aperçoive. Une somme de contrôle publiée au même endroit ne suffit pas, puisque l'attaquant qui modifie le fichier peut aussi la recalculer. L'absence de signature supprime également la non-répudiation : un émetteur peut nier avoir produit un document, et aucune preuve cryptographique ne permet de trancher. Côté défense, la détection d'une falsification repose alors uniquement sur la confiance accordée au canal de transport ; une fois le contenu stocké ou redistribué, son intégrité et son origine ne peuvent plus être vérifiées a posteriori, ce qui complique l'analyse et la reprise après incident.
Explication de la marmotte
Imagine que tu possèdes un tampon unique, impossible à copier. Quand tu envoies une lettre, tu y poses une marque fabriquée à partir de ton tampon et du texte exact de la lettre. À tout le monde, tu distribues une loupe spéciale : elle permet de vérifier que la marque vient bien de ton tampon, mais pas d'en fabriquer une. Si quelqu'un change une seule virgule dans la lettre, la marque ne correspond plus et la loupe le montre tout de suite. On sait donc qui a écrit la lettre et que personne n'y a touché. Par contre, la lettre reste lisible par tous : le tampon prouve, il ne cache rien.
Où ce terme est utilisé
- Ce qu’un auditeur vérifie dans les preuves de conformité (2 occurrences)
- Les poids d'un modèle sont un artefact logiciel (2 occurrences)
- Pourquoi l’IA responsable reste invérifiable (2 occurrences)
- Signer numériquement : preuve publique, politiques de vérification (2 occurrences)
- Bug bounty gouvernemental et immunité pénale (1 occurrence)
- Chiffrer et authentifier en une seule construction (1 occurrence)
- Comment sécuriser un démarrage réseau PXE en entreprise (1 occurrence)
- Debian stable sur serveur, mises à jour de sécurité et rétroportages (1 occurrence)
- DNSSEC : chaîne de confiance, validation et exploitation des clés (1 occurrence)
- Empoisonnement de cache DNS de Kaminsky à SAD DNS et parades (1 occurrence)