
Contrôleur de domaine : Domain Controller (DC)
Infrastructure
Serveur qui héberge l'annuaire d'un domaine Windows (Active Directory) et authentifie les utilisateurs et les machines qui s'y connectent. C'est lui qui dit qui est qui, et qui a le droit de faire quoi.
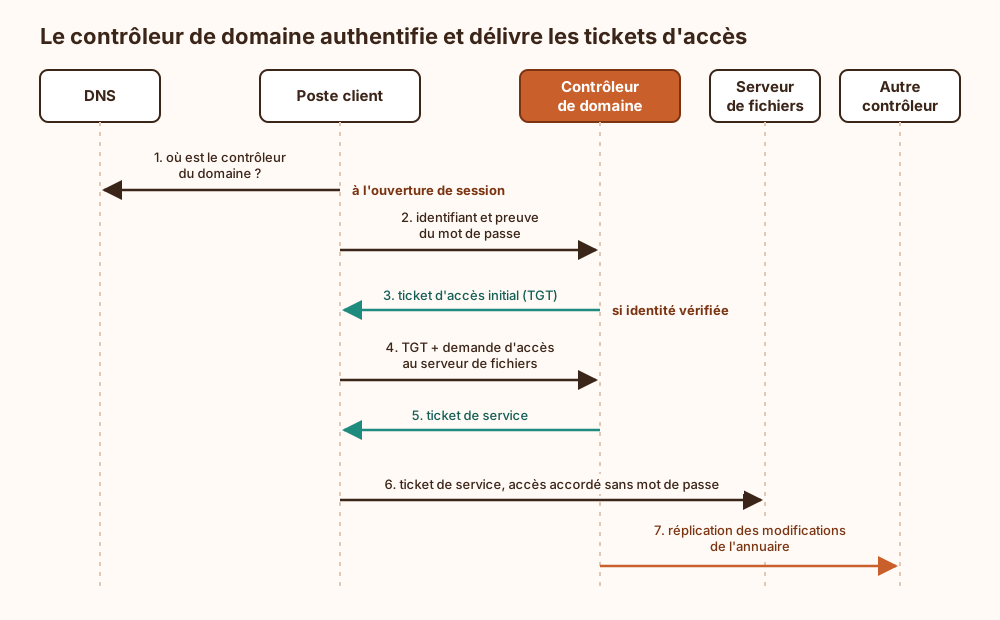
Rôle : Il stocke les comptes, les groupes et les stratégies de groupe, puis vérifie les identités, surtout via Kerberos (NTLM survit encore, par héritage plus que par conviction). Ouvrir une session, monter un partage ou appliquer une GPO passe par lui.
Réplication : Un domaine compte normalement plusieurs contrôleurs ; chacun accepte des modifications et les réplique aux autres (modèle multi-maître). Quelques rôles restent uniques, les rôles FSMO, qu'il vaut mieux savoir localiser avant la panne plutôt que pendant.
Cible prioritaire : Compromettre un contrôleur de domaine, c'est posséder le domaine : extraction de la base NTDS.dit, vol du secret du compte krbtgt, forge de tickets à volonté. Vingt ans de métier apprennent que le compte d'administration du domaine finit toujours par servir à installer une imprimante, ce qui n'a jamais figuré dans aucune politique de sécurité mais figure dans beaucoup de rapports d'incident.
Dépendance au DNS : Les postes trouvent leur contrôleur grâce à des enregistrements DNS dédiés (SRV). Un DNS mal configuré, et les ouvertures de session échouent sans qu'aucun serveur ne soit tombé.
Ce qui arrive si on s'en passe
Sans contrôleur de domaine, chaque poste et chaque serveur gère ses propres comptes locaux. Lors d'un départ, il faut désactiver le compte machine par machine, et un oubli laisse un accès ouvert. Les mots de passe administrateur locaux ont tendance à devenir identiques d'un poste à l'autre : un seul mot de passe récupéré ouvre alors toutes les machines qui le partagent. Aucune stratégie de groupe ne s'applique, donc les réglages de sécurité (verrouillage de session, complexité des mots de passe, pare-feu) divergent d'un poste à l'autre. Les connexions ne sont journalisées que localement, ce qui disperse les traces. Retrouver le parcours d'un accès suspect devient lent, et même impossible si un journal local a été effacé. Dans un domaine existant, un contrôleur indisponible bloque les nouvelles authentifications : seuls les identifiants en cache permettent encore d'ouvrir une session, et l'accès aux ressources partagées échoue.
Explication de la marmotte
Imagine un grand lycée avec des centaines d'élèves, de profs et de salles. À l'entrée, un bureau tient le registre officiel : qui fait partie de l'établissement, dans quelle classe, et quelles salles chacun a le droit d'ouvrir. Quand tu arrives le matin, tu montres ta carte. Le bureau vérifie, puis te donne un badge valable pour la journée. Ensuite, tu ouvres les portes avec ce badge sans repasser au bureau. Dans une entreprise, c'est pareil avec les ordinateurs : un serveur central joue ce rôle de bureau d'accueil. Et comme il détient toutes les clés, c'est lui que les cambrioleurs visent en premier.
Où ce terme est utilisé
- Énumérer les métadonnées LDAP anonymes d'un domaine Active Directory (7 occurrences)
- Registre Windows, GPO et services, fonctionnement et attaques (7 occurrences)
- Auditer les comptes orphelins Active Directory (3 occurrences)
- Kerberos et KDC dans Active Directory, attaques et durcissement (3 occurrences)
- Configurer Windows Hello for Business sans mot de passe (2 occurrences)
- L'heure comme dépendance de sécurité (2 occurrences)
- RDP exposé sur Internet : risques, durcissement et détection (2 occurrences)
- TA0008 Mouvement latéral : passer d'une machine à la suivante (2 occurrences)
- TA0112 Dégradation des défenses : casser ce qui surveille (2 occurrences)
- Test d'intrusion : commander, cadrer et exploiter un pentest (2 occurrences)